
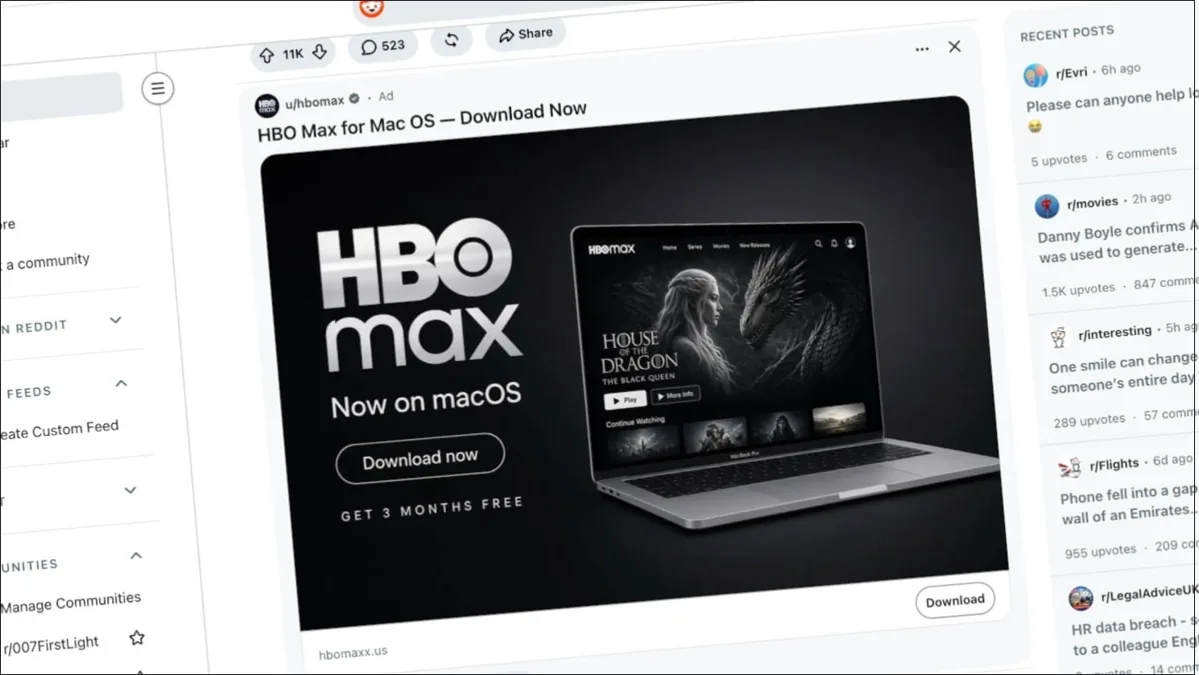
Παραβίαση στον επίσημο λογαριασμό του HBO Max στο Reddit πυροδότησε μια εκτεταμένη καμπάνια malvertising. Οι εισβολείς στόχευσαν χρήστες Windows και macOS μοιράζοντας κακόβουλο λογισμικό υποκλοπής δεδομένων. Η παγίδα εκμεταλλεύτηκε την τεχνική ClickFix μέσω πλαστών προσφορών για δωρεάν συνδρομές streaming.
- Χάκερ κατέλαβαν το προφίλ
u/hbomaxστο Reddit, δημοσιεύοντας 46 παραπλανητικές διαφημίσεις μέσα σε 48 ώρες. - Η απάτη στηρίχθηκε στην τακτική ClickFix, οδηγώντας σε εκτέλεση κακόβουλων εντολών σε Windows PowerShell και macOS Terminal.
- Το infostealer payload σχεδιάστηκε για να αρπάζει αποθηκευμένους κωδικούς, cookies περιηγητή, συνεδρίες πλατφορμών και ψηφιακά πορτοφόλια crypto.
Πώς λειτουργεί η παγίδα ClickFix
Η μέθοδος ClickFix αποτελεί μία από τις πιο επικίνδυνες παραλλαγές κοινωνικής μηχανικής σήμερα. Αντί να προσπαθήσει να παρακάμψει εξελιγμένα firewalls, ο επιτιθέμενος πείθει εσένα να εκτελέσεις τον κακόβουλο κώδικα με τα ίδια σου τα χέρια.
Όπως αποκάλυψαν ερευνητές των εταιρειών Hudson Rock και Adam Networks, οι διαφημίσεις οδηγούσαν στο πλαστό domain hbomaxx[.]us. Εκεί, ένα ψεύτικο παράθυρο σφάλματος ή ένα υποτιθέμενο τεστ CAPTCHA ζητούσε από τον επισκέπτη να αντιγράψει μια γραμμή εντολών και να την επικολλήσει στην κονσόλα του συστήματός του.
Μόλις ο χρήστης εκτελέσει την εντολή, το PasteSwitch script ενεργοποιείται αυτόματα στο παρασκήνιο. Το σύστημα παρακάμπτει τους βασικούς μηχανισμούς ασφαλείας του περιηγητή, κατεβάζοντας άμεσα το εκτελέσιμο malware στον δίσκο.
Στο στόχαστρο εξίσου Windows και macOS
Η επίθεση διαθέτει μηχανισμό αναγνώρισης λειτουργικού συστήματος (User-Agent fingerprinting), σερβίροντας διαφορετικό δηλητήριο σε κάθε πλατφόρμα. Ο μύθος ότι το οικοσύστημα της Apple παραμένει απρόσβλητο καταρρίπτεται ξανά στην πράξη.
Στα Windows, το ClickFix άνοιγε γραμμή εντολών PowerShell για να τραβήξει payloads τύπου Lumma ή Vidar Stealer. Στο macOS, ζητούσε εκτέλεση στο Terminal, εκμεταλλευόμενο δικαιώματα πρόσβασης για να παρακάμψει το Apple Gatekeeper.
| Λειτουργικό | Φορέας Επίθεσης | Στόχος Υποκλοπής | Μέθοδος Εκτέλεσης |
|---|---|---|---|
| Windows | PowerShell / Run Dialog | Chrome/Edge Passwords, Crypto Wallets | Πλήκτρα Win+R & Paste |
| macOS | Terminal (bash/zsh script) | Keychain, Session Cookies, Telegram sessions | Επικόλληση εντολής curl/osascript |
Η απειλή των verified εταιρικών λογαριασμών
Η εκμετάλλευση επαληθευμένων λογαριασμών αποτελεί την απόλυτη κερκόπορτα για τους κυβερνοεγκληματίες. Όταν μια διαφήμιση εμφανίζεται από το επίσημο handle u/hbomax, η φυσική επιφυλακτικότητα που έχεις απέναντι σε άγνωστα banners καταρρέει.
Η πρώτη επισήμανση της καμπάνιας έγινε από μέλος στην κοινότητα r/cybersecurity του Reddit. Η καμπάνια διήρκεσε 48 ολόκληρες ώρες, χρόνος τεράστιος για ένα τέτοιο περιστατικό. Αυτό αποδεικνύει ότι τα automated filters του Reddit απέτυχαν να εντοπίσουν ύποπτα URLs εκτροπής.
Εάν διαχειρίζεσαι λογαριασμούς social media, η χρήση ισχυρού ελέγχου ταυτότητας δύο παραγόντων (2FA) με φυσικά κλειδιά ασφαλείας τύπου FIDO2/YubiKey είναι πλέον αδιαπραγμάτευτη ανάγκη.
Πρακτική άμυνα απέναντι σε Infostealers
Τα infostealers δεν καταστρέφουν αρχεία όπως το ransomware, αλλά κλέβουν την ψηφιακή σου ταυτότητα. Αρπάζουν ενεργά tokens σύνδεσης, παρακάμπτοντας ακόμη και το 2FA στις υπηρεσίες που είσαι ήδη συνδεδεμένος.
Στην πράξη, καμία επίσημη πλατφόρμα streaming δεν θα σου ζητήσει ποτέ να ανοίξεις γραμμή εντολών για να διορθώσεις κάποιο σφάλμα. Αν βρεθείς μπροστά σε οδηγίες που σου ζητούν να πατήσεις Win + R ή να γράψεις εντολές στο Terminal, κλείσε αμέσως την καρτέλα.
Σε επίπεδο οικιακού δικτύου, η χρήση DNS resolvers με ενσωματωμένο threat intelligence (όπως NextDNS, Cloudflare 1.1.1.2 ή AdGuard DNS) μπλοκάρει άμεσα domains τύπου typo-squatting όπως το hbomaxx[.]us προτού καν φορτώσουν στον υπολογιστή σου.
Η άποψή μας στο TechNoid
Το περιστατικό με το HBO Max φέρνει στο φως τη σοβαρή ανεπάρκεια των συστημάτων ελέγχου διαφημίσεων σε πλατφόρμες όπως το Reddit. Είναι απαράδεκτο ένας verified λογαριασμός κολοσσού να διανέμει infostealers επί δύο 24ωρα χωρίς να χτυπήσει συναγερμός ασφαλείας.
Από την πλευρά σου, οφείλεις να θυμάσαι έναν απλό κανόνα: ποτέ δεν αντιγράφουμε τυφλά κώδικα στο τερματικό επειδή μας το ζήτησε μια ιστοσελίδα. Η ευθύνη βαραίνει τις πλατφόρμες, αλλά τα κλεμμένα διαπιστευτήρια και τα άδεια πορτοφόλια βαραίνουν πάντα το θύμα.
Συχνές Ερωτήσεις για την επίθεση ClickFix και το HBO Max
Τι ακριβώς συνέβη με τον λογαριασμό του HBO Max;
Εισβολείς απέκτησαν πρόσβαση στο επίσημο προφίλ u/hbomax στο Reddit και δημοσίευσαν δεκάδες κακόβουλες διαφημίσεις με ψεύτικες προσφορές συνδρομών.
Πώς λειτουργεί η μέθοδος εξαπάτησης ClickFix;
Εμφανίζει πλαστές οθόνες σφάλματος ή δοκιμές επαλήθευσης, καθοδηγώντας τον χρήστη να αντιγράψει και να εκτελέσει κακόβουλο κώδικα απευθείας στο τερματικό του υπολογιστή του.
Κινδυνεύουν οι χρήστες Mac από τέτοιες επιθέσεις;
Ναι, η συγκεκριμένη επίθεση διέθετε εξειδικευμένο script για macOS Terminal, σχεδιασμένο να υποκλέπτει κωδικούς, cookies συνεδριών και στοιχεία Keychain.
Ποια στοιχεία προσπαθεί να υποκλέψει το συγκεκριμένο malware;
Στοχεύει διαπιστευτήρια σύνδεσης από browsers, cookies ενεργών συνδέσεων, κρυπτογραφημένα πορτοφόλια και δεδομένα από password managers.
Πώς μπορώ να καταλάβω αν ένα domain είναι επίσημο;
Ελέγχεις προσεκτικά την ορθογραφία στο URL. Παραλλαγές όπως το hbomaxx[.]us αντί του αυθεντικού hbomax.com ή max.com αποτελούν ξεκάθαρη ένδειξη απάτης.
Τι πρέπει να κάνω αν εκτέλεσα κατά λάθος την εντολή;
Αποσύνδεσε αμέσως τη συσκευή από το διαδίκτυο, άλλαξε όλους τους κωδικούς σου από άλλη ασφαλή συσκευή και προχώρησε σε πλήρη σάρωση με αξιόπιστο λογισμικό ασφαλείας.