
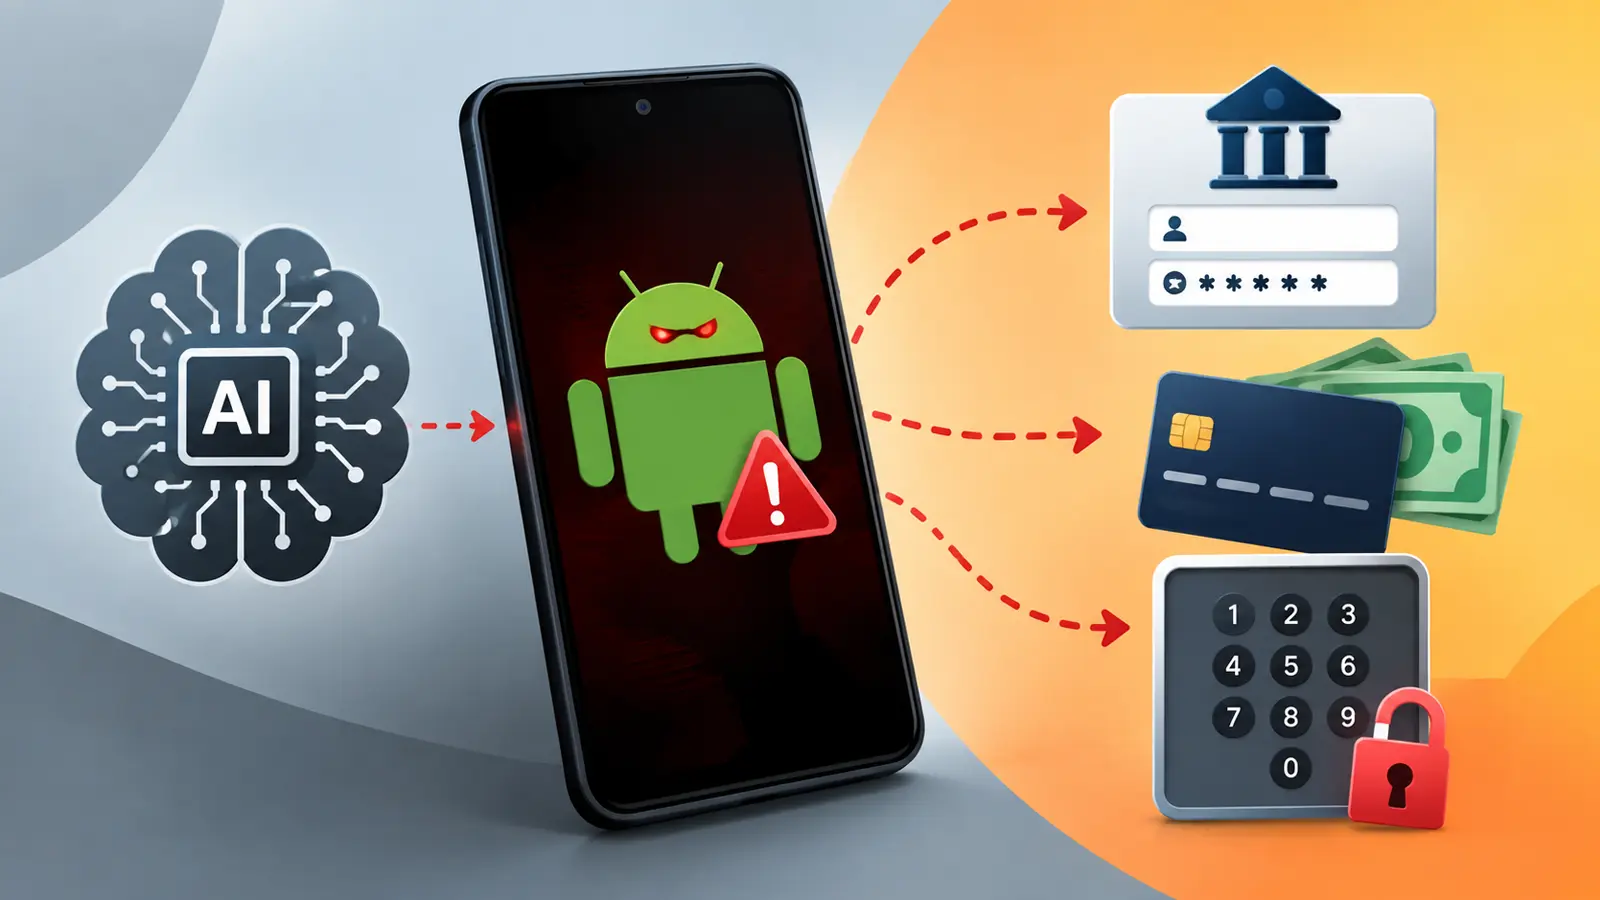
Ένα νέο, επικίνδυνο τραπεζικό malware στοχεύει συσκευές Android υποκλέπτοντας τραπεζικούς λογαριασμούς και κωδικούς PIN. Το trojan RatHat εκμεταλλεύεται προηγμένα εργαλεία τεχνητής νοημοσύνης για να περιηγείται αυτόνομα στο περιβάλλον της συσκευής σου. Ταυτόχρονα παρακάμπτει ακόμη και τις ισχυρότερες δικλίδες ασφαλείας του λειτουργικού συστήματος της Google.
- Το RatHat χρησιμοποιεί ζωντανή ανάλυση οθόνης μέσω AI και αυτοματοποιημένο έλεγχο ADB για να αποκτήσει δικαιώματα root επιπέδου.
- Καταγράφει τις συντεταγμένες αφής στην οθόνη, παρακάμπτοντας έτσι τα μέτρα προστασίας από screen capture για υποκλοπή PIN και patterns.
- Η αφαίρεσή του απαιτεί πλήρη επαναφορά εργοστασιακών ρυθμίσεων (Factory Reset) λόγω επιθετικών μηχανισμών παραμονής στο σύστημα.
Πώς λειτουργεί το RatHat
Η μόλυνση δεν ξεκινά από κάποιο κενό ασφαλείας μηδενικής ημέρας (zero-day), αλλά από κλασική κοινωνική μηχανική. Οι επιτιθέμενοι στήνουν παραπλανητικές σελίδες λήψης μέσω SMS phishing (smishing) ή κακόβουλων διαφημίσεων. Στόχος τους είναι να σε πείσουν να κατεβάσεις ένα εξωτερικό αρχείο APK έξω από τα επίσημα καταστήματα.
Μόλις εγκατασταθεί, το RatHat πιέζει φορτικά τον χρήστη να του παραχωρήσει πρόσβαση στις Υπηρεσίες Προσβασιμότητας (Accessibility Services). Χρησιμοποιεί ψευδείς ειδοποιήσεις για δήθεν προβλήματα δικτύου ή προσφορές επιβράβευσης. Αν του δώσεις την άδεια, το λογισμικό αποκτά ουσιαστικά πλήρη έλεγχο στην οθόνη σου, όπως τεκμηρίωσε η ανάλυση της Zimperium.
Στη συνέχεια, το malware προβάλλει ψεύτικες οθόνες (overlays) πάνω από τις πραγματικές εφαρμογές ηλεκτρονικής τραπεζικής. Μέσω αυτών συλλέγει άμεσα ονόματα χρηστών, κωδικούς πρόσβασης και υποκλέπτει ταυτόχρονα τα SMS με κωδικούς μιας χρήσης (OTP/2FA). Αν θέλεις να μάθεις πώς αναγνωρίζονται τέτοιες παγίδες, ρίξε μια ματιά στον οδηγό αντιμετώπισης επιθέσεων phishing.
Υποκλοπή PIN και Wireless Debugging
Το πιο ανησυχητικό στοιχείο του RatHat βρίσκεται στην παράκαμψη των εγγενών περιορισμών του Android. Χρησιμοποιώντας το Accessibility Service, ενεργοποιεί αυτόματα τις Επιλογές Προγραμματιστή και τη δυνατότητα Wireless Debugging. Αντιγράφει τον εξαψήφιο κωδικό ζεύξης και συνδέεται μέσω Android Debug Bridge (ADB), εξασφαλίζοντας δικαιώματα επιπέδου κονσόλας (shell access).
Με αυτή την πρόσβαση, εκτελεί ένα native component γραμμένο σε γλώσσα Go. Το εργαλείο αυτό ανοίγει μια κρυπτογραφημένη σήραγγα επικοινωνίας (tunnel) με τον server των εισβολέων, παρακάμπτοντας τα τοπικά firewalls του δικτύου σου. Έτσι, οι χειριστές του έχουν συνεχή πρόσβαση στη συσκευή ακόμη και αν αλλάξεις δίκτυο Wi-Fi.
Παράλληλα, το κακόβουλο λογισμικό δεν βασίζεται σε απλό screenshot για να κλέψει το PIN σου. Διαβάζει απευθείας τα raw coordinates από τον οδηγό αφής του συστήματος (touch input driver). Αντιστοιχίζοντας τα πατήματα των δακτύλων σου πάνω στο πληκτρολόγιο ή στο πλέγμα του pattern, ανακατασκευάζει τον κωδικό κλειδώματος, ακυρώνοντας εντελώς την προστασία FLAG_SECURE του Android.
Αυτοματοποιημένη πλοήγηση με AI
Τα παραδοσιακά banking trojans βασίζονται σε στατικά scripts που εκτελούν συγκεκριμένες προκαθορισμένες κινήσεις. Σύμφωνα με έρευνα της Malwarebytes, το RatHat ξεχωρίζει γιατί ενσωματώνει έναν ζωντανό AI βοηθό που καθοδηγεί τις ενέργειες σε πραγματικό χρόνο.
Το μοντέλο τεχνητής νοημοσύνης αναλύει δυναμικά το UI της οθόνης σου και αποφασίζει πού πρέπει να πατήσει ή να κάνει scroll. Αν μια τραπεζική εφαρμογή ανανεώσει το περιβάλλον της ή αλλάξει τη θέση των κουμπιών, το RatHat προσαρμόζεται αυτόματα χωρίς να χρειάζεται update στον κώδικά του. Αυτή η ευελιξία μειώνει σημαντικά την αποτελεσματικότητα των απλών συστημάτων ανίχνευσης βάσει υπογραφών (signature-based detection).
| Χαρακτηριστικό | Κλασικά Banking Trojans | RatHat Android Malware |
|---|---|---|
| Πλοήγηση στην Οθόνη | Στατικά βήματα (hardcoded scripts) | Αυτόνομη AI προσαρμογή σε πραγματικό χρόνο |
| Υποκλοπή PIN / Pattern | Screenshots / Keylogging (μπλοκάρεται εύκολα) | Καταγραφή raw input coordinates αφής |
| Επίπεδο Πρόσβασης | Τυπικές άδειες χρήστη / Accessibility | ADB Shell Session & Tunneling μέσω Go |
| Αντοχή σε Απεγκατάσταση | Χαμηλή (διαγράφεται με απλό uninstall) | Υψηλή (αυτο-επαναφορά μέσω background service) |
Πώς προστατεύεσαι και καθαρισμός
Η απλή απεγκατάσταση της εφαρμογής μέσα από τις ρυθμίσεις δεν αρκεί. Το RatHat χρησιμοποιεί έναν κρυφό μηχανισμό παραμονής στο παρασκήνιο που επαναφέρει άμεσα τα κακόβουλα αρχεία μόλις εντοπίσει ότι διαγράφηκαν. Για να εξασφαλίσεις τη συσκευή σου, απαιτούνται άμεσες και ριζικές ενέργειες.
Εάν υποψιάζεσαι ότι η συσκευή σου έχει μολυνθεί, ακολούθησε τα παρακάτω βήματα:
- Απομόνωσε τη συσκευή: Ενεργοποίησε άμεσα τη Λειτουργία Πτήσης (Airplane Mode) ή κλείσε το Wi-Fi και τα δεδομένα κινητής για να κόψεις το C2 tunnel.
- Άλλαξε κωδικούς από άλλη συσκευή: Συνδέσου από έναν ασφαλή υπολογιστή και άλλαξε κωδικούς στο e-banking σου καθώς και στα συνδεδεμένα emails.
- Επικοινώνησε με την τράπεζά σου: Ενημέρωσε για πιθανή διαρροή διαπιστευτηρίων ώστε να μπλοκαριστούν άμεσα ύποπτες συναλλαγές.
- Κάνε Επαναφορά Εργοστασιακών Ρυθμίσεων: Η μόνη αξιόπιστη λύση καθαρισμού είναι το πλήρες Factory Reset. Μην επαναφέρεις πλήρη αντίγραφα ασφαλείας παρά μόνο τα απαραίτητα αρχεία πολυμέσων.
Για την αποφυγή τέτοιων απειλών, κράτα πάντοτε απενεργοποιημένο το Developer Options και το Wireless Debugging. Επιπλέον, ενεργοποίησε τις βελτιωμένες προστασίες που αναλύουμε στον πρακτικό οδηγό προστασίας smartphone.
Η άποψή μας στο TechNoid
Το RatHat αποδεικνύει ότι οι δημιουργοί malware έχουν περάσει σε μια εντελώς νέα εποχή επιθέσεων. Η ενσωμάτωση AI για την ανάλυση οθόνης και η κατάχρηση του ADB pairing δείχνουν ότι η απλή εκπαίδευση του χρήστη δεν αρκεί πλέον. Το Android οφείλει να κλειδώσει οριστικά τις Υπηρεσίες Προσβασιμότητας μακριά από sideloaded εφαρμογές.
Η Google έχει κάνει βήματα με το Restricted Settings API στο Android 13 και 14, όμως οι κυβερνοεγκληματίες βρίσκουν συνεχώς παρακάμψεις. Θεωρούμε απαράδεκτο το γεγονός ότι μια sideloaded εφαρμογή μπορεί ακόμα να ενεργοποιεί το developer bridge χωρίς φυσική επιβεβαίωση μέσω υπολογιστή. Μέχρι η Google να εφαρμόσει αυστηρότερο sandboxing, η μόνη πραγματική σου ασπίδα παραμένει η απόλυτη άρνηση εγκατάστασης αρχείων εκτός Play Store.
Συχνές Ερωτήσεις για το RatHat
Μπορεί το Google Play Protect να μπλοκάρει το RatHat;
Ναι, οι νεότερες υπογραφές του Play Protect εντοπίζουν ορισμένα payloads, αλλά η δυναμική χρήση AI και η εγκατάσταση μέσω sideloading συχνά καθυστερούν την άμεση αναγνώριση.
Πώς καταλαβαίνω αν έχει μολυνθεί το κινητό μου;
Ύποπτα σημάδια αποτελούν η ξαφνική απώλεια μπαταρίας, ανεξήγητα SMS επιβεβαίωσης που δεν ζήτησες και η αυτόματη ενεργοποίηση των Επιλογών Προγραμματιστή.
Αρκεί να σβήσω την εφαρμογή από το μενού των ρυθμίσεων;
Όχι. Το RatHat διαθέτει background μηχανισμούς που επαναφέρουν τα διαγραμμένα αρχεία, καθιστώντας την επαναφορά εργοστασιακών ρυθμίσεων αναγκαία.
Γιατί είναι επικίνδυνο το Wireless Debugging;
Το Wireless Debugging επιτρέπει την εκτέλεση εντολών συστήματος (ADB shell) χωρίς καλώδιο, δίνοντας στο malware βαθύ έλεγχο στις λειτουργίες της συσκευής.
Προστατεύονται οι ελληνικές τραπεζικές εφαρμογές;
Παρότι οι ελληνικές τράπεζες χρησιμοποιούν προστασίες anti-tamper, η μέθοδος καταγραφής συντεταγμένων αφής και τα fake overlays του RatHat μπορούν να υποκλέψουν τα στοιχεία σου.