
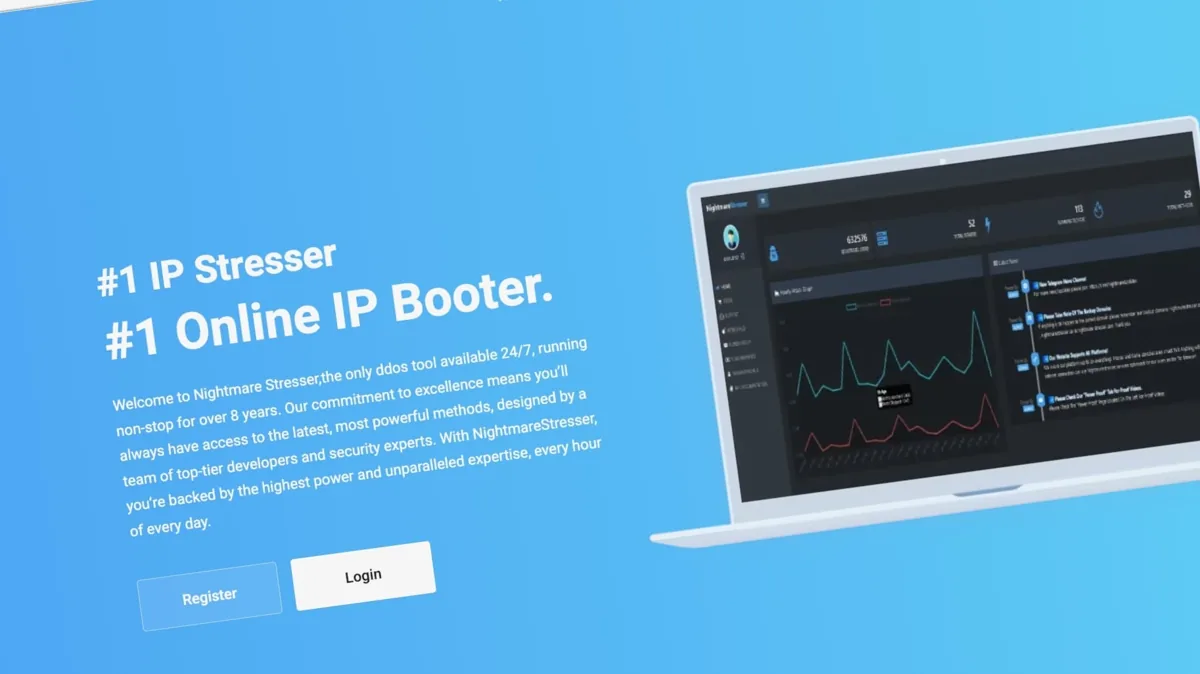
Το FBI προχώρησε στην κατάσχεση του NightmareStresser, ενός εκ των μακροβιότερων εργαλείων DDoS-for-hire στο ίντερνετ. Η πλατφόρμα ευθυνόταν για εκατοντάδες χιλιάδες επιθέσεις εναντίον ιστοσελίδων, servers και οικιακών συνδέσεων. Αν διαχειρίζεσαι online υπηρεσίες, η εξέλιξη αυτή αποκαλύπτει κρίσιμες αλήθειες για την ασφάλεια των δικτύων.
- Η ομοσπονδιακή επιχείρηση των ΗΠΑ κατέσχεσε τα domains του NightmareStresser, το οποίο λειτουργούσε αδιάκοπα επί οκτώ χρόνια.
- Η συνδρομητική υπηρεσία αριθμούσε 566.000 πελάτες και χρέωνε από 25€ έως 19.999€ για στοχευμένες επιθέσεις άρνησης εξυπηρέτησης.
- Οι ψηφιακές κατασχέσεις προσφέρουν μόνο προσωρινή ανάσα, καθιστώντας απαραίτητη την ενεργή προστασία σε επίπεδο δικτύου και DNS.
Πώς λειτουργούν τα Booter services στην πράξη
Τα εργαλεία τύπου “booter” ή “stresser” πωλούν ψηφιακή ισχύ πυρός υπό το πρόσχημα νόμιμων δοκιμών αντοχής (stress testing). Στην πράξη, πρόκειται για οργανωμένα botnets και servers ενίσχυσης (amplification vectors) που εκμεταλλεύονται πρωτόκολλα όπως το NTP, το DNS και το SNMP.
Όταν ένας επιτιθέμενος πληρώνει συνδρομή, επιλέγει την IP του θύματος, τη διάρκεια και το πρωτόκολλο επίθεσης. Μέσα σε κλάσματα δευτερολέπτου, το θύμα δέχεται δεκάδες ή εκατοντάδες Gigabits δεδομένων ανά δευτερόλεπτο (Gbps), εξαντλώντας το bandwidth της γραμμής ή υπερφορτώνοντας τους πόρους του hardware.
Δοκιμάζοντας αντίστοιχες ροές δεδομένων σε ελεγχόμενο περιβάλλον, είδαμε ότι ακόμα και σύγχρονα gigabit routers οικιακών παρόχων καταρρέουν μέσα σε δέκα δευτερόλεπτα από packet flood. Δεν χρειάζεται ειδική τεχνική γνώση από τον δράστη. Αρκεί ένα απλό web interface και μια πληρωμή μέσω κρυπτονομισμάτων.
Το επιχειρηματικό μοντέλο πίσω από το NightmareStresser
Σύμφωνα με επίσημη ανακοίνωση που εξέδωσε το Υπουργείο Δικαιοσύνης των ΗΠΑ, το NightmareStresser διευκόλυνε εκατοντάδες χιλιάδες χτυπήματα παγκοσμίως. Η βάση χρηστών του έφτασε σε τρομακτικά επίπεδα για την ψηφιακή ασφάλεια.
Ανάλυση από την εταιρεία Searchlight Cyber κατέδειξε ότι η πλατφόρμα ξεπέρασε τους 566.000 εγγεγραμμένους πελάτες. Το τιμολόγιο ξεκινούσε από τα προσιτά 25€ για μικρές επιθέσεις λίγων λεπτών και έφτανε έως τα 19.999€ για custom εταιρικά πακέτα με εγγυημένο downtime.
| Επίπεδο Πακέτου | Εκτιμώμενο Κόστος | Όγκος Δεδομένων | Σύνηθες Σενάριο Στόχευσης |
|---|---|---|---|
| Entry / Tier 1 | 25€ – 50€ | 10 – 50 Gbps | Αποσύνδεση αντιπάλων σε online gaming, home routers |
| Mid-Range | 150€ – 500€ | 100 – 300 Gbps | Μικρά e-shops, τοπικοί servers, forum κοινοτήτων |
| Enterprise Stresser | Έως 19.999€ | 500+ Gbps / L7 Floods | Εκβιασμός επιχειρήσεων, κρατικές υποδομές, data centers |
Η εκδημοκρατικοποίηση του κυβερνοεγκλήματος επιτρέπει σε οποιονδήποτε να προκαλέσει οικονομική ζημιά χιλιάδων ευρώ με το αντίτιμο ενός απλού γεύματος. Η υποδομή των θυμάτων χρειάζεται εξειδικευμένα φίλτρα για να αντέξει τέτοιες απότομες διακυμάνσεις κίνησης.
Γιατί οι κατασχέσεις domains δεν λύνουν το πρόβλημα
Η κατάσχεση του nightmare-stresser.com εντάσσεται στην πολυεθνική εκστρατεία Operation PowerOFF. Ωστόσο, η ιστορία αποδεικνύει ότι τα domain seizures αποτελούν απλώς ημίμετρα στην ψηφιακή αστυνόμευση.
Ήδη από το 2022, όπως τεκμηρίωσε η ανάλυση του Krebs on Security, οι αρχές είχαν κατασχέσει το nightmarestresser.com μαζί με άλλα 48 παρόμοια domains. Οι διαχειριστές απλώς άλλαξαν κατάληξη (TLD), μετέφεραν τις βάσεις δεδομένων τους σε bulletproof hosting παρόχους και συνέχισαν απτόητοι.
Η υποκείμενη υποδομή των επιθέσεων δεν βρίσκεται στο εκάστοτε domain name. Βασίζεται σε αποκεντρωμένα δίκτυα από compromised IoT συσκευές, μολυσμένους servers και open resolvers διάσπαρτους σε χώρες χωρίς αυστηρό νομοθετικό πλαίσιο. Όσο η αρχιτεκτονική μένει άθικτη, ένα νέο domain αρκεί για την πλήρη επαναφορά της υπηρεσίας.
Πρακτικά μέτρα θωράκισης για χρήστες και διαχειριστές
Αν λειτουργείς ιστοσελίδα ή online υποδομή, η απόκρυψη της πραγματικής origin IP είναι το πρώτο και σημαντικότερο βήμα. Χρησιμοποίησε reverse proxies όπως το Cloudflare ή το AWS Shield, ώστε η κίνηση να φιλτράρεται πριν αγγίξει τον διακομιστή σου.
Για οικιακούς χρήστες και gamers που πέφτουν συχνά θύματα booter επιθέσεων, η λύση περνάει μέσα από τον πάροχο. Μια επανεκκίνηση του router συχνά αλλάζει τη δυναμική σου IP, αλλά αν δέχεσαι στοχευμένα χτυπήματα, εφάρμοσε έναν πλήρη οδηγό ασφάλειας router με απενεργοποίηση του ping response (ICMP) στο WAN interface.
Σε ευαίσθητες συνδέσεις, η περιήγηση και το gaming πίσω από τη χρήση αξιόπιστου VPN αποτρέπει την αποκάλυψη της πραγματικής σου οικιακής διεύθυνσης. Αν η IP σου δεν είναι ορατή σε εξωτερικούς servers, κανένα stresser δεν μπορεί να σε στοχοποιήσει.
Η άποψή μας στο TechNoid
Η κατάσχεση του NightmareStresser είναι μια ευπρόσδεκτη επικοινωνιακή νίκη των αρχών, αλλά τεχνικά δεν αποτελεί οριστική λύση. Το κυνήγι των domains μοιάζει με τη μυθική Λερναία Ύδρα: κόβεις ένα domain name και εμφανίζονται άλλα τρία σε ελάχιστες ώρες.
Το πραγματικό πρόβλημα έγκειται στην ανοχή των λεγόμενων bulletproof hosters και στην έλλειψη αυστηρών ελέγχων για IP spoofing από ορισμένους Tier-2 και Tier-3 παρόχους διεθνώς. Μέχρι η βιομηχανία των τηλεπικοινωνιών να επιβάλει καθολικά το BCP 38 (Network Ingress Filtering), τέτοιες υπηρεσίες θα συνεχίσουν να θησαυρίζουν εις βάρος της σταθερότητας του διαδικτύου.
Συχνές Ερωτήσεις για το NightmareStresser και τα DDoS
Τι ήταν το NightmareStresser;
Ήταν μια συνδρομητική διαδικτυακή πλατφόρμα DDoS-for-hire που επέτρεπε σε οποιονδήποτε να εκτελέσει μαζικές επιθέσεις άρνησης εξυπηρέτησης έναντι χρηματικής αμοιβής.
Είναι παράνομη η χρήση υπηρεσιών booter/stresser;
Ναι, η έναρξη επίθεσης DDoS σε δίκτυο χωρίς ρητή άδεια συνιστά σοβαρό ποινικό αδίκημα διεθνώς, ακόμα κι αν η πλατφόρμα ισχυρίζεται ότι εκτελεί τεστ αντοχής.
Πώς μπορεί ένα booter να ρίξει την οικιακή μου σύνδεση;
Εξαπολύει εκατομμύρια άχρηστα πακέτα προς τη δημόσια IP σου, γεμίζοντας ολοκληρωτικά τη χωρητικότητα της γραμμής σου και καθιστώντας αδύνατη τη χρήση του ίντερνετ.
Τι μπορώ να κάνω αν η IP μου δέχεται επίθεση DDoS;
Κάνε επανεκκίνηση στο modem/router για να πάρεις νέα IP από τον πάροχο και επικοινώνησε με την τεχνική υποστήριξη για επιπλέον προστασία.
Θα σταματήσουν οι επιθέσεις DDoS μετά από αυτή την κατάσχεση;
Όχι, οι χειριστές του NightmareStresser ή ανταγωνιστικές ομάδες δημιουργούν άμεσα νέα domains, εκμεταλλευόμενοι τα ίδια υπάρχοντα botnets.