
Μια νέα καμπάνια κακόβουλου λογισμικού αξιοποιεί την τεχνολογία blockchain για να καταστήσει τους διακομιστές ελέγχου της απρόσβλητους. Οι κυβερνοεγκληματίες παγιδεύουν ανυποψίαστους χρήστες μέσω παραβιασμένων ιστοσελίδων και υποκλέπτουν τραπεζικά στοιχεία και κωδικούς δύο παραγόντων (2FA). Στο στόχαστρο βρίσκονται εκατοντάδες τραπεζικές πλατφόρμες και ανταλλακτήρια κρυπτονομισμάτων.
- Η τεχνική EtherHiding κρύβει τις διευθύνσεις C2 servers μέσα σε smart contracts στο δίκτυο Polygon, καθιστώντας άχρηστα τα κλασικά blocklists.
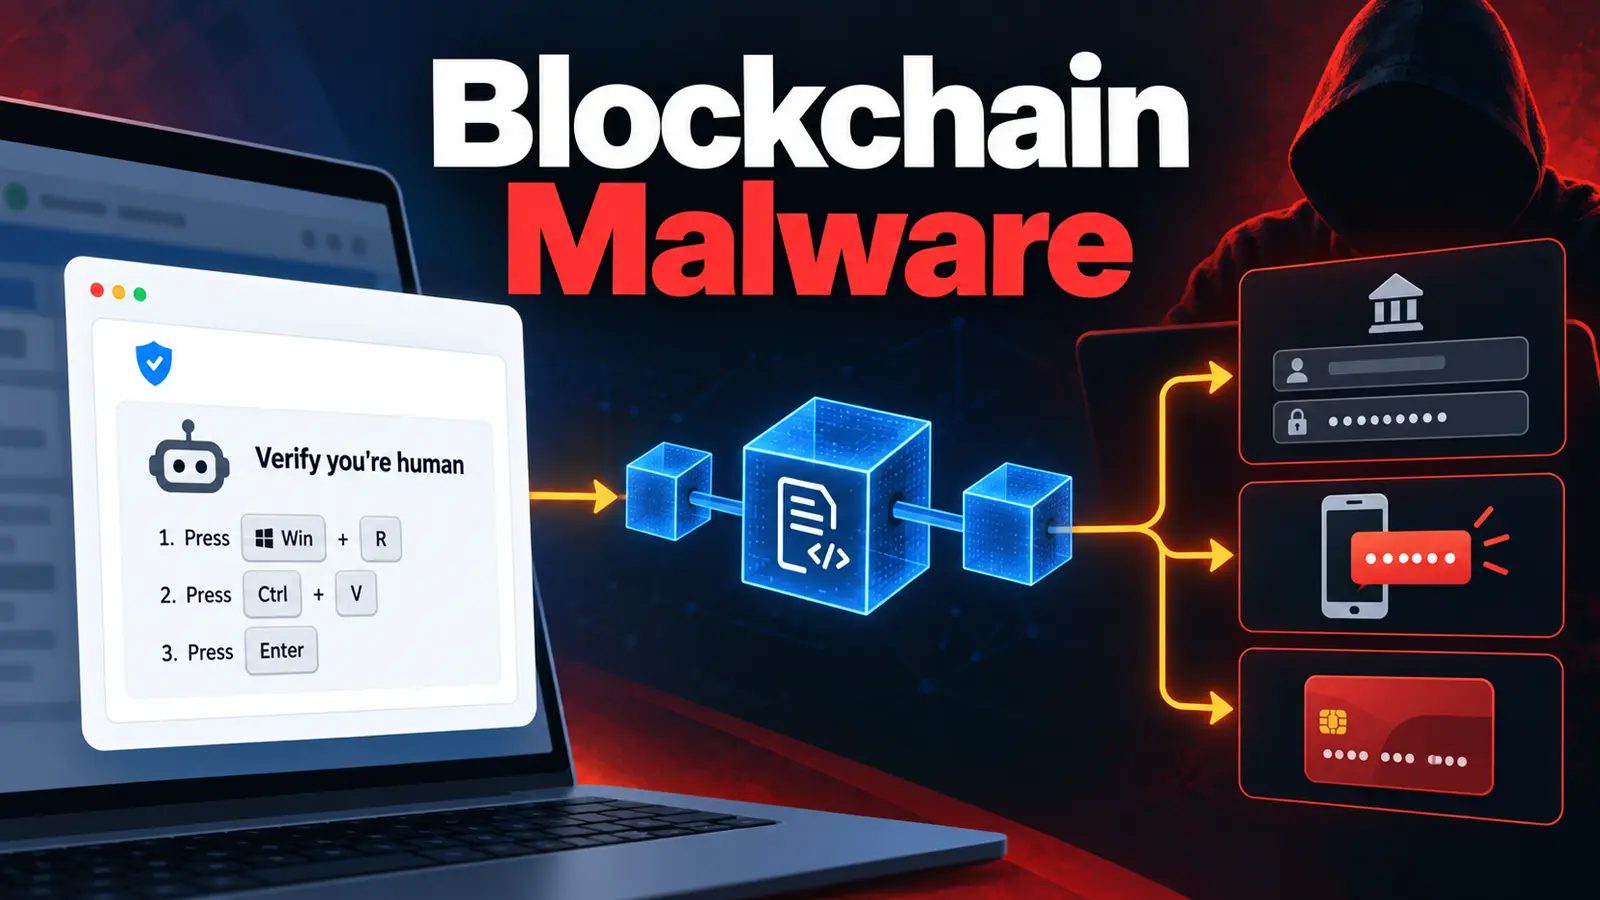
- Η μόλυνση ξεκινά με την τεχνική ClickFix, πείθοντας τον χρήστη να εκτελέσει εντολή PowerShell μέσω του παραθύρου Windows Run (Win+R).
- Το κακόβουλο πρόσθετο περιηγητή καταγράφει πληκτρολογήσεις, κλέβει κωδικούς 2FA σε πραγματικό χρόνο και παρακάμπτει την τραπεζική ασφάλεια.
Μηχανισμός EtherHiding: Το blockchain ως αλεξίσφαιρο C2
Οι παραδοσιακές καμπάνιες malware βασίζονται σε domain names ή στατικές IP διευθύνσεις για την επικοινωνία με τους Command and Control (C2) διακομιστές. Οι ομάδες ασφαλείας μπορούν εύκολα να μπλοκάρουν αυτά τα domain μέσω DNS sinkholing ή να απαιτήσουν την κατάργησή τους από τους καταχωρητές.
Η μέθοδος EtherHiding ανατρέπει αυτά τα δεδομένα. Όπως αποκαλύπτει έκθεση των ερευνητών της GuidePoint Security, το κακόβουλο λογισμικό δεν περιέχει στατική διεύθυνση διακομιστή. Αντίθετα, υποβάλλει ερωτήματα σε δημόσια έξυπνα συμβόλαια (smart contracts) στο δίκτυο Polygon.
Το συμβόλαιο επιστρέφει κρυπτογραφημένη τη διεύθυνση του ενεργού διακομιστή C2. Εάν μια υποδομή καταπέσει, ο εισβολέας ενημερώνει απλώς το smart contract με μία συναλλαγή κόστους ελαχίστων λεπτών του ευρώ. Το malware λαμβάνει άμεσα τη νέα διεύθυνση χωρίς καμία αλλαγή στον κώδικά του.
Η παγίδα ClickFix και το ψεύτικο CAPTCHA
Η μόλυνση δεν εκμεταλλεύεται κάποια ευπάθεια zero-day στον περιηγητή σου, αλλά στοχεύει στην ανθρώπινη εμπιστοσύνη. Οι εισβολείς παραβιάζουν νόμιμους ιστοτόπους και εισάγουν κακόβουλο κώδικα JavaScript.
Όταν επισκέπτεσαι τη σελίδα μέσω μηχανών αναζήτησης, εμφανίζεται ένα ψεύτικο παράθυρο επαλήθευσης CAPTCHA. Η οθόνη σου ζητά να πατήσεις τον συνδυασμό πλήκτρων Windows + R, να επικολλήσεις μια εντολή και να πατήσεις Enter για να «αποδείξεις ότι είσαι άνθρωπος».
Στην πράξη, η εντολή αυτή εκτελεί ένα κρυπτογραφημένο script PowerShell. Δημιουργεί αυτόματα μια προγραμματισμένη εργασία (Scheduled Task) με το όνομα «Enter» και καταχωρεί τιμές στο Windows Registry για να εξασφαλίσει μόνιμη παρουσία ακόμη και μετά από επανεκκίνηση.
Επέκταση-Δούρειος Ίππος και υποκλοπή 479 τραπεζικών στόχων
Μόλις εγκατασταθεί το αρχικό backdoor, κατεβάζει αθόρυβα μια παραποιημένη επέκταση περιηγητή (browser extension). Η επέκταση χρησιμοποιεί τον μηχανισμό Chrome Native Messaging για να επικοινωνεί απευθείας με το υποκείμενο λειτουργικό σύστημα.
Το πρόσθετο λειτουργεί ως πλήρες τραπεζικό trojan. Παρακολουθεί επισκέψεις σε 479 διαφορετικές ιστοσελίδες τραπεζών και πλατφορμών web3/crypto, καταγράφει keystrokes και υποκλέπτει cookies συνεδρίας.
Το πιο ανησυχητικό στοιχείο είναι η δυνατότητα web-inject. Οι επιτιθέμενοι παραποιούν δυναμικά τα πεδία εισαγωγής κωδικού, υποκλέπτοντας κωδικούς 2FA (SMS ή Authenticator) την ίδια στιγμή που τους πληκτρολογείς, ακυρώνοντας κάθε συμβατικό μέτρο ασφαλείας.
Γιατί αποτυγχάνουν τα παραδοσιακά firewalls
Στην καθημερινή διαχείριση δικτύων, τα περισσότερα firewalls και DNS φίλτρα βασίζονται σε λίστες επικίνδυνων domain (reputation lists). Στην περίπτωση του EtherHiding, αυτή η στρατηγική είναι αναποτελεσματική.
Το μολυσμένο σύστημα επικοινωνεί με νόμιμα, δημόσια RPC endpoints του Polygon (όπως το polygon-bor-rpc.publicnode.com). Ένα εταιρικό ή οικιακό firewall βλέπει απλώς νόμιμη κίνηση HTTPS προς αναγνωρισμένες υποδομές Web3.
Η αντιμετώπιση τέτοιων απειλών απαιτεί ανάλυση συμπεριφοράς συστήματος (EDR) και παρακολούθηση διεργασιών PowerShell. Επιπλέον, για οργανισμούς χωρίς δραστηριότητα σε κρυπτονομίσματα, η επιλεκτική φραγή των public Web3 RPC endpoints αποτελεί πλέον απαραίτητο μέτρο άμυνας.
| Χαρακτηριστικό | Παραδοσιακό Malware (DNS C2) | EtherHiding (Smart Contract C2) |
|---|---|---|
| Ανθεκτικότητα σε Takedown | Χαμηλή (Κατάσχεση domain από αρχές) | Σχεδόν απόλυτη (Αμετάβλητο blockchain) |
| Κόστος αλλαγής IP | Αγορά νέου domain (5€ – 20€) | Συναλλαγή Polygon (< 0,05€) |
| Εντοπισμός από Firewalls | Εύκολος (Μαύρες λίστες διευθύνσεων) | Δύσκολος (Χρήση νόμιμων Web3 RPCs) |
| Μέθοδος Μόλυνσης | Exploit kits, κακόβουλα αρχεία | Social engineering (ClickFix / Win+R) |
Η άποψή μας στο TechNoid
Η χρήση του Web3 για διανομή κακόβουλου λογισμικού αποδεικνύει ότι η αποκέντρωση είναι δίκοπο μαχαίρι. Οι κυβερνοεγκληματίες εκμεταλλεύονται την αμετάβλητη φύση των smart contracts για να δημιουργήσουν υποδομές που καμία αρχή δεν μπορεί να κατεβάσει.
Το μεγαλύτερο πρόβλημα παραμένει ο τελικός χρήστης. Όταν ένα σύστημα ασφαλείας αξίας χιλιάδων ευρώ παρακάμπτεται επειδή ο χρήστης πατάει μηχανικά Win+R για ένα CAPTCHA, η τεχνολογική άμυνα καταρρέει. Οι browsers οφείλουν άμεσα να περιορίσουν τα δικαιώματα πρόσβασης του clipboard στο λειτουργικό σύστημα.
Αν διαχειρίζεσαι εταιρικό δίκτυο, μπλόκαρε τα δημόσια RPCs κρυπτονομισμάτων άμεσα. Αν είσαι απλός χρήστης, μάθε έναν απαράβατο κανόνα: καμία πραγματική ιστοσελίδα στον κόσμο δεν θα σου ζητήσει ποτέ να ανοίξεις την κονσόλα των Windows για να λύσεις ένα CAPTCHA.
Συχνές Ερωτήσεις για το EtherHiding Malware
Τι είναι η τεχνική ClickFix;
Είναι μέθοδος εξαπάτησης όπου ένα ψεύτικο CAPTCHA πείθει τον χρήστη να αντιγράψει και να εκτελέσει κακόβουλο κώδικα μέσω της γραμμής εντολών των Windows.
Μπορούν οι διωκτικές αρχές να κατεβάσουν τα smart contracts;
Όχι, τα smart contracts στο Polygon είναι αμετάβλητα και δεν μπορούν να διαγραφούν από τρίτους χωρίς τον ιδιωτικό έλεγχο του δημιουργού τους.
Πώς μπορώ να καταλάβω αν έχω μολυνθεί;
Έλεγξε στο Task Scheduler για εργασίες με όνομα «Enter» και στο μητρώο των Windows για την τιμή PersonalizedUpdates στη διαδρομή Run.
Προστατεύει ο έλεγχος ταυτότητας δύο παραγόντων (2FA);
Όχι απόλυτα έναντι αυτού του trojan, καθώς η κακόβουλη επέκταση υποκλέπτει τα OTPs την ώρα ακριβώς που τα πληκτρολογείς.
Ποια είναι η πιο αποτελεσματική δικτυακή άμυνα;
Η φραγή των διευθύνσεων Web3 RPC (όπως τα endpoints του Polygon) σε περιβάλλοντα που δεν απαιτούν συναλλαγές blockchain.