
Ένας 16χρονος βρισκόταν πίσω από το διαβόητο ransomware KillSec, προκαλώντας χάος σε εκατοντάδες δίκτυα παγκοσμίως. Η συντονισμένη επιχείρηση διεθνών διωκτικών αρχών και της ΕΛ.ΑΣ. έβαλε τέλος στη δράση του συνδικάτου. Στο TechNoid αναλύουμε πώς οι έφηβοι χάκερ εκμεταλλεύονται την τεχνητή νοημοσύνη και τι σημαίνει αυτό για την ψηφιακή σου ασφάλεια.
- Διεθνής επιχείρηση με συμμετοχή της Europol και της ΕΛ.ΑΣ. οδήγησε στην εξάρθρωση της ομάδας KillSec, με εγκέφαλο έναν 16χρονο.
- Κατασχέθηκαν 110 terabytes κλεμμένων δεδομένων και διακομιστές, αποτρέποντας μαζικές διαρροές ευαίσθητων αρχείων.
- Η οργάνωση αξιοποιούσε τεχνητή νοημοσύνη για αναγνώριση στόχων και εφάρμοζε τακτικές διπλού εκβιασμού σε επιχειρήσεις.
Πώς χτυπούσε η KillSec
Η ομάδα KillSec ξεκίνησε τη δράση της το 2024 και μέσα σε ελάχιστο χρονικό διάστημα εξαπέλυσε πάνω από 1.000 επιθέσεις. Σύμφωνα με αναλύσεις της SOCRadar, περίπου το 50% των προσπαθειών τους κατέληξε σε επιτυχή παραβίαση υποδομών.
Το μοτίβο δράσης τους δεν βασιζόταν σε υπερβολικά περίπλοκα zero-day exploits. Εντόπιζαν απροστάτευτες θύρες RDP, κακορυθμισμένους διακομιστές και γνωστές ευπάθειες λογισμικού που οι διαχειριστές είχαν παραλείψει να επιδιορθώσουν.
Μόλις αποκτούσαν πρόσβαση στο εταιρικό δίκτυο, κινούνταν πλευρικά (lateral movement) με αθόρυβα εργαλεία. Πριν ενεργοποιήσουν τον μηχανισμό κρυπτογράφησης, φρόντιζαν να αντλήσουν κάθε κρίσιμο αρχείο προς δικούς τους εξωτερικούς servers.
Τεχνητή νοημοσύνη και RaaS
Ο 16χρονος επικεφαλής πλαισιωνόταν από έναν 18χρονο προγραμματιστή, έναν διαπραγματευτή λύτρων και εξωτερικούς συνεργάτες. Λειτουργούσαν ως Ransomware-as-a-Service (RaaS), επιτρέποντας σε τρίτους επιτιθέμενους να νοικιάζουν τα εργαλεία τους έναντι ποσοστού επί των κερδών.
Όπως επιβεβαίωσε η αστυνομία της Γερμανίας, η KillSec ενσωμάτωσε εργαλεία τεχνητής νοημοσύνης στην υποδομή της. Χρησιμοποιούσαν εξειδικευμένα LLM scripts για να σκανάρουν αυτόματα το διαδίκτυο και να αξιολογούν ποιοι στόχοι ήταν πιο ευάλωτοι.
Η αυτοματοποίηση αυτή μείωσε δραματικά τον απαιτούμενο χρόνο για την εκδήλωση μιας επίθεσης. Ερευνητές ασφαλείας επισημαίνουν ότι ο συνδυασμός generative AI και RaaS ρίχνει το τεχνικό εμπόδιο εισόδου στο κυβερνοέγκλημα σε πρωτοφανή επίπεδα.
Το ελληνικό αποτύπωμα της έρευνας
Η εξάρθρωση του κυκλώματος απαίτησε διεθνή συνεργασία υπό τον συντονισμό της Europol. Στις επιχειρήσεις συμμετείχε ενεργά η Δίωξη Ηλεκτρονικού Εγκλήματος της ΕΛ.ΑΣ., πραγματοποιώντας στοχευμένες εφόδους σε κατοικίες στην ελληνική επικράτεια.
Παράλληλες έρευνες έγιναν σε Ισπανία, Ρουμανία και Ηνωμένο Βασίλειο, όπου συνελήφθη ο Ολλανδός υπήκοος Fouad Eltibrizi («Archduke»). Το Υπουργείο Δικαιοσύνης των ΗΠΑ έχει ήδη κινήσει διαδικασίες έκδοσής του, κατηγορώντας τον για παράνομη πρόσβαση σε πληροφοριακά συστήματα.
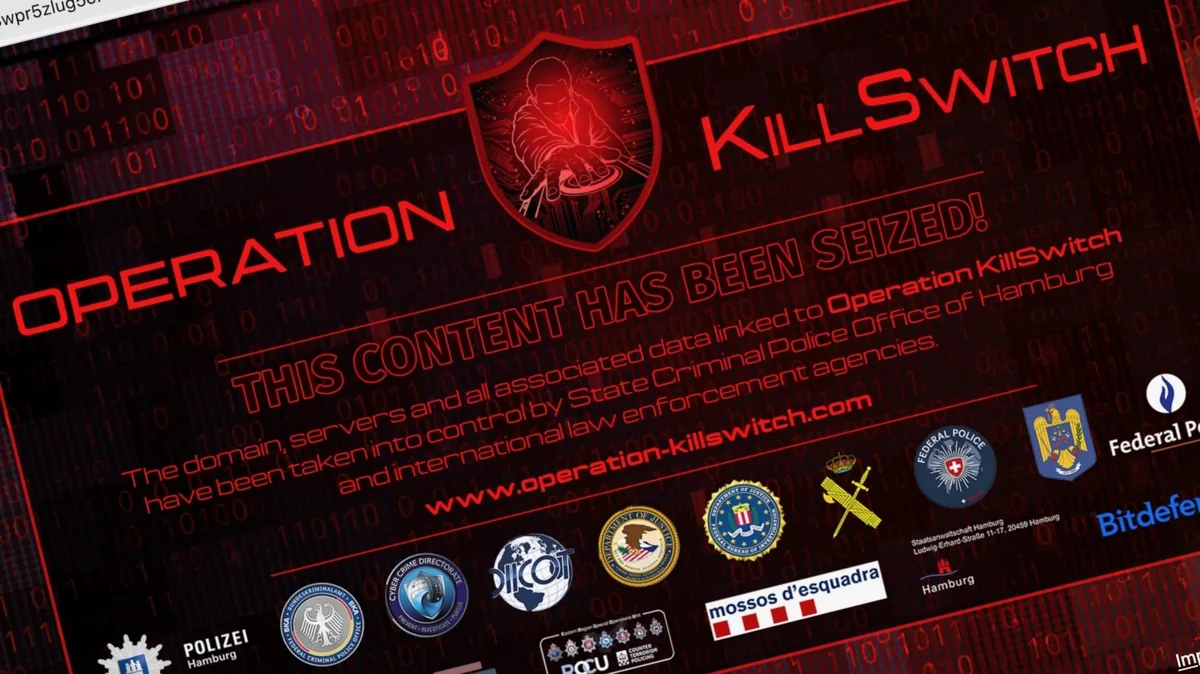
Καθοριστικό χτύπημα έδωσε το FBI Cyber Division, κατασχένοντας τουλάχιστον 110 terabytes δεδομένων. Παράλληλα, οι αρχές «κατέβασαν» το leak site που διατηρούσε η ομάδα, αποκαλύπτοντας το πώς λειτουργεί το dark web όταν οι αρχές αποκτούν τον έλεγχο των κεντρικών κόμβων.
Άμυνα κατά διπλού εκβιασμού
Η KillSec βασίστηκε στη μέθοδο της διπλής εκβίασης. Δεν κλείδωναν απλώς τα αρχεία σου με ισχυρή κρυπτογράφηση, αλλά απειλούσαν με δημόσια ανάρτηση των εμπορικών μυστικών σου αν δεν κατέβαλες λύτρα σε κρυπτονομίσματα.
Στην πράξη, αυτό ακυρώνει την παραδοσιακή στρατηγική των απλών αντιγράφων ασφαλείας. Ακόμα κι αν επαναφέρεις τα συστήματά σου σε λίγες ώρες, τα δεδομένα των πελατών σου βρίσκονται ήδη στα χέρια των εκβιαστών.
Για να προστατευτείς αποτελεσματικά, χρειάζεσαι σύγχρονα συστήματα EDR επόμενης γενιάς και αυστηρό έλεγχο διαρροής δεδομένων (Data Loss Prevention). Ο διαχωρισμός δικτύων (segmentation) και η απαγόρευση εξερχόμενης κίνησης προς άγνωστες IP μπλοκάρουν την υποκλοπή πριν ολοκληρωθεί.
| Χαρακτηριστικό | Παραδοσιακό Ransomware | Μοντέλο KillSec |
|---|---|---|
| Ηλικιακό Προφίλ | Επαγγελματίες χάκερ 25-40 ετών | Έφηβοι (16-18 ετών) |
| Αναγνώριση Στόχων | Χειροκίνητο network mapping | Αυτοματοποιημένο μέσω AI scripts |
| Τακτική Εκβιασμού | Απλή κρυπτογράφηση δίσκων | Διπλός εκβιασμός (DDoS & Data Leak) |
| Υποδομή | Κλειστά ιδιωτικά botnets | RaaS με affiliates και Dark Web portal |
Η άποψή μας στο TechNoid
Η υπόθεση της KillSec καταρρίπτει τον μύθο ότι πίσω από τις καταστροφικές κυβερνοεπιθέσεις κρύβονται αποκλειστικά κρατικοί φορείς ή πανίσχυρα ρωσικά συνδικάτα. Το γεγονός ότι ένας 16χρονος κατάφερε να πλήξει εκατοντάδες επιχειρήσεις αποδεικνύει την τραγική κατάσταση της βασικής εταιρικής ασφάλειας.
Εργαλεία AI ανοιχτού κώδικα και έτοιμα frameworks στο σκοτεινό διαδίκτυο μετατρέπουν ανήλικους script kiddies σε σοβαρές απειλές. Αν μια επιχείρηση αφήνει ανοιχτά RDP ports χωρίς πολυπαραγοντική ταυτοποίηση (MFA), δεν φταίει η ευφυΐα του επιτιθέμενου, αλλά η δική της αδιαφορία.
Η παρέμβαση της ΕΛ.ΑΣ. και της Europol αξίζει συγχαρητήρια για την άμεση κατάσχεση των 110TB. Ωστόσο, η ρίζα του προβλήματος παραμένει: τα ransomware kits είναι φθηνά, προσβάσιμα και απαιτούν ελάχιστες γραμμές κώδικα για να προκαλέσουν ζημιές εκατομμυρίων ευρώ.
Συχνές Ερωτήσεις για την KillSec
Ποιος ήταν ο ρόλος του 16χρονου στην KillSec;
Ο 16χρονος ταυτοποιήθηκε από τη Europol ως ο βασικός διαχειριστής και εγκέφαλος της ομάδας, συντονίζοντας τις επιθέσεις και τη διαχείριση του ιστότοπου διαρροών.
Τι είναι η τακτική του διπλού εκβιασμού;
Είναι η μέθοδος όπου οι χάκερ όχι μόνο κρυπτογραφούν τα συστήματα του θύματος, αλλά κλέβουν πρώτα ευαίσθητα αρχεία, απειλώντας να τα διαρρεύσουν αν δεν εισπράξουν λύτρα.
Ποια ήταν η εμπλοκή της Ελληνικής Αστυνομίας;
Η ΕΛ.ΑΣ. πραγματοποίησε στοχευμένες εφόδους σε κατοικίες στην Ελλάδα, συνδράμοντας στη συλλογή ψηφιακών αποδεικτικών στοιχείων και στον εντοπισμό μελών του δικτύου.
Πώς χρησιμοποιούσε η ομάδα την τεχνητή νοημοσύνη;
Η KillSec αξιοποιούσε αλγορίθμους τεχνητής νοημοσύνης για τον αυτόματο εντοπισμό ευπαθών διακομιστών και τη βελτιστοποίηση της υποδομής του κακόβουλου λογισμικού της.
Πόσα δεδομένα κατασχέθηκαν κατά την επιχείρηση;
Το FBI και οι ευρωπαϊκές αρχές κατέσχεσαν τουλάχιστον 110 terabytes κλεμμένων δεδομένων, αποτρέποντας τη δημοσιοποίησή τους στο dark web.