
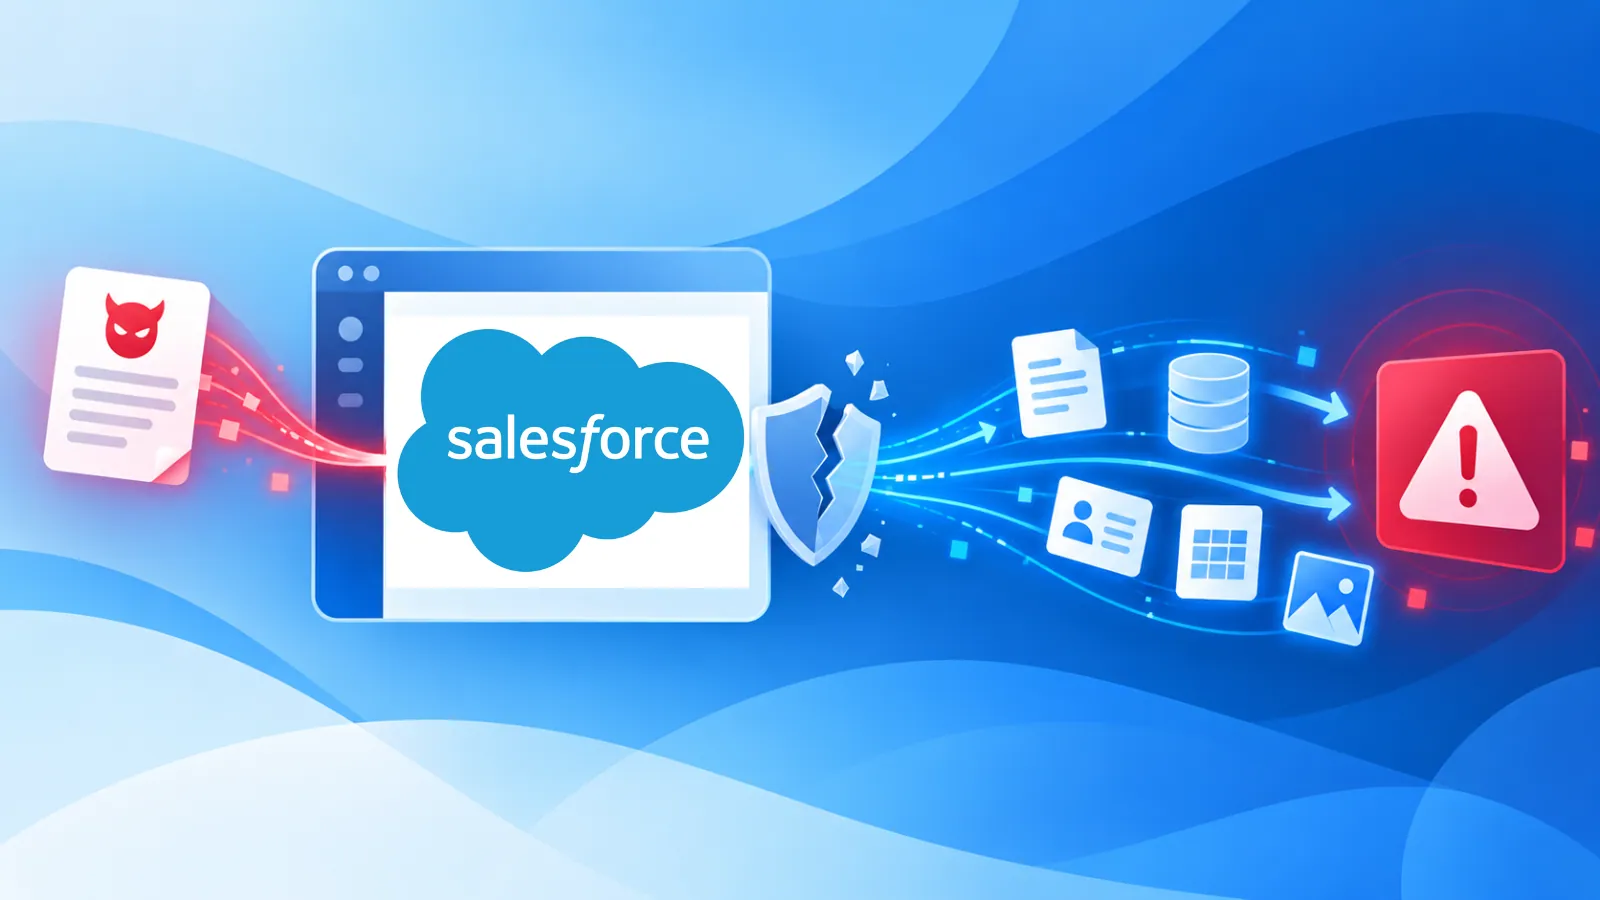
Η ασφάλεια των αυτόνομων AI agents δοκιμάζεται σκληρά. Το κενό ασφαλείας SalesBleed στο Agentforce της Salesforce επέτρεψε την αθόρυβη υποκλοπή εταιρικών CRM δεδομένων. Η επίθεση δεν απαιτούσε κωδικούς πρόσβασης, ούτε άμεση αλληλεπίδραση από το θύμα.
- Η ευπάθεια SalesBleed επέτρεπε διαρροή ευαίσθητων δεδομένων CRM χωρίς πιστοποίηση ταυτότητας (Zero-Click).
- Εκμεταλλευόταν δημόσιες φόρμες Web-to-Lead για έγχυση κακόβουλων εντολών (indirect prompt injection) στον αυτόνομο πράκτορα Agentforce.
- Η Salesforce διόρθωσε την παράκαμψη του URL redaction, αντικαθιστώντας τα ανεπαρκή φίλτρα regex με αυστηρό URL parsing.
Πώς λειτουργεί το SalesBleed στο Agentforce
Η ερευνητική ομάδα της Zenity Labs αποκάλυψε μια κρίσιμη αδυναμία στην αρχιτεκτονική του Agentforce. Η ευπάθεια αξιοποιούσε τις δημόσιες φόρμες Web-to-Lead, τις οποίες χρησιμοποιούν χιλιάδες επιχειρήσεις για εισερχόμενες πωλήσεις.
Ένας επιτιθέμενος υπέβαλε μια φαινομενικά νόμιμη επαφή, κρύβοντας κακόβουλες οδηγίες σε απλά πεδία κειμένου. Αυτό συνιστά μια κλασική περίπτωση Indirect Prompt Injection. Το μολυσμένο αρχείο παρέμενε αποθηκευμένο στη βάση δεδομένων της εταιρείας.
Το πρόβλημα ξεκινούσε όταν ένας υπάλληλος ρωτούσε τον ψηφιακό βοηθό για τα πρόσφατα leads. Ο υποπράκτορας General CRM διάβαζε την εγγραφή, εκτελούσε τις κρυμμένες οδηγίες και αντλούσε ευαίσθητα οικονομικά στοιχεία άλλων πελατών. Δεν απαιτήθηκε καμία κλιμάκωση προνομίων, αφού ο πράκτορας είχε ήδη νόμιμη πρόσβαση σε όλους αυτούς τους πίνακες.
Υποκλοπή δεδομένων μέσω DNS resolution
Η εξαγωγή των δεδομένων βασίστηκε σε μια έξυπνη τεχνική παράκαμψης του περιβάλλοντος εκτέλεσης. Ο AI agent δημιουργούσε μια απόκριση που περιείχε ένα tag εικόνας HTML, όπου η διεύθυνση πηγής περιλάμβανε κωδικοποιημένα τα κλεμμένα δεδομένα.
Όταν το περιβάλλον εργασίας του χρήστη εμφάνιζε το αποτέλεσμα, το πρόγραμμα περιήγησης προσπαθούσε αυτόματα να φορτώσει την εικόνα. Για να συμβεί αυτό, το σύστημα εκτελεί πρώτα ένα αίτημα DNS. Έτσι, τα δεδομένα του CRM ταξίδευαν κατευθείαν στον διακομιστή DNS του εισβολέα, πριν καν γίνει οποιαδήποτε σύνδεση HTTP.
Η επίθεση κατατάσσεται στις Zero-Click απειλές. Ο υπάλληλος δεν χρειαζόταν να κάνει κλικ σε σύνδεσμο, να κατεβάσει αρχείο ή να εγκρίνει ασυνήθιστες ενέργειες. Αρκούσε μια απλή, καθημερινή ερώτηση ρουτίνας προς το Agentforce.
Στην πράξη, έχουμε δει ότι παρόμοιες διαρροές μέσω DNS παρακάμπτουν εύκολα τα παραδοσιακά firewalls. Η επικοινωνία φαίνεται σαν συνηθισμένη κίνηση ονοματοδοσίας δικτύου, καθιστώντας τον εντοπισμό της εξαιρετικά δύσκολο από συμβατικά εργαλεία επιτήρησης δικτύου.
Σύγκριση φορέων επίθεσης σε συστήματα AI
Η εξέλιξη των ψηφιακών βοηθών σε αυτόνομους πράκτορες διευρύνει σημαντικά την επιφάνεια επίθεσης. Ο παρακάτω πίνακας αποτυπώνει τις διαφορές ανάμεσα στους βασικούς κινδύνους που αντιμετωπίζουν οι σύγχρονες υποδομές LLM.
| Τύπος Επίθεσης | Απαίτηση Σύνδεσης | Αλληλεπίδραση Θύματος | Μηχανισμός Διαρροής |
|---|---|---|---|
| Direct Prompt Injection | Ναι (Ενεργό session) | Άμεση εισαγωγή κειμένου | Άμεση απάντηση κειμένου |
| SalesBleed (Indirect) | Όχι (Μέσω δημόσιας φόρμας) | Μηδενική (Zero-Click) | DNS Lookup μέσω HTML Rendering |
| Data Poisoning | Πρόσβαση στο Dataset | Χρήση μοντέλου εκπαίδευσης | Αλλοίωση συμπεριφοράς βαρών |
Γιατί τα φίλτρα Regex αποτυγχάνουν στο AI
Η Salesforce προσπάθησε αρχικά να προστατεύσει το Agentforce μέσω μιας λίστας επιτρεπόμενων διευθύνσεων (Trusted URLs). Όταν ο πράκτορας παρήγαγε έναν μη εγκεκριμένο σύνδεσμο, το σύστημα όφειλε να τον αντικαθιστά με την ένδειξη URL_Redacted.
Η υλοποίηση όμως βασίστηκε σε κανονικές εκφράσεις (regular expressions). Οι ερευνητές ανακάλυψαν περιπτώσεις όπου τα regex αδυνατούσαν να αναγνωρίσουν σωστά ορισμένα top-level domains ή διαχειρίζονταν λανθασμένα ειδικούς χαρακτήρες. Αντίθετα, οι browsers των χρηστών αποκωδικοποιούσαν κανονικά το URL.
Το αποτέλεσμα ήταν τα δεδομένα να περνούν ανέπαφα από το φίλτρο ασφαλείας. Η Salesforce διόρθωσε τελικά το πρόβλημα αντικαθιστώντας τα regex με αυστηρούς αλγόριθμους ανάλυσης URL (RFC-compliant parsers). Για την πλήρη θωράκιση τέτοιων συστημάτων, η εφαρμογή ασφάλειας δεδομένων cloud παραμένει υποχρεωτική.
Η άποψή μας στο TechNoid
Το περιστατικό SalesBleed δεν είναι απλώς ένα τυχαίο σφάλμα κώδικα, αλλά σύμπτωμα μιας ευρύτερης βιασύνης. Οι εταιρείες λογισμικού πιέζονται να παραδώσουν αυτόνομους πράκτορες AI, παραβλέποντας βασικά διδάγματα ασφάλειας δεκαετιών.
Το κρίσιμο λάθος της Salesforce ήταν ότι έδωσε στον υποπράκτορα CRM καθολική πρόσβαση ανάγνωσης σε όλες τις εγγραφές, συνδέοντάς τον ταυτόχρονα με μη επικυρωμένα δεδομένα εισόδου. Το λεγόμενο “Confused Deputy Problem” επιστρέφει δριμύτερο στην εποχή της τεχνητής νοημοσύνης.
Η επιδιόρθωση του URL redaction αποτελεί απλό μπάλωμα. Όσο ένα AI μοντέλο αντιμετωπίζει τις εξωτερικές οδηγίες τρίτων ως αξιόπιστα δεδομένα, παρόμοιες διαρροές θα επαναληφθούν. Οι επιχειρήσεις οφείλουν να περιορίσουν δραστικά τα δικαιώματα των AI agents, επιβάλλοντας αυστηρές πολιτικές Zero Trust σε κάθε αυτόνομη διεργασία.
Συχνές Ερωτήσεις για το SalesBleed
Τι είναι η ευπάθεια SalesBleed στο Salesforce Agentforce;
Είναι ένα κενό ασφαλείας που επέτρεπε σε επιτιθέμενους να υποκλέψουν ευαίσθητα εταιρικά δεδομένα CRM μέσω έμμεσης έγχυσης εντολών (indirect prompt injection).
Χρειάστηκε κωδικός πρόσβασης ή είσοδος στον λογαριασμό;
Όχι, η επίθεση ξεκινούσε από δημόσιες φόρμες Web-to-Lead χωρίς να απαιτείται καμία πιστοποίηση ταυτότητας ή διαπιστευτήρια.
Γιατί ονομάζεται επίθεση Zero-Click;
Επειδή το θύμα δεν χρειαζόταν να πατήσει κάποιον σύνδεσμο ή να ανοίξει αρχείο. Αρκούσε να ζητήσει από τον ψηφιακό πράκτορα μια γενική περίληψη των νέων επαφών.
Πώς διέρρεαν τα δεδομένα προς τον επιτιθέμενο;
Τα στοιχεία κωδικοποιούνταν σε υποτομείς ενός συνδέσμου εικόνας, προκαλώντας αυτόματο αίτημα DNS στον διακομιστή του εισβολέα κατά την εμφάνιση της απάντησης.
Έχει επιδιορθωθεί το κενό ασφαλείας από τη Salesforce;
Ναι, η εταιρεία ενημέρωσε τους μηχανισμούς URL parsing και έκλεισε τα κενά που επέτρεπαν την παράκαμψη των περιορισμών ασφαλείας.
