
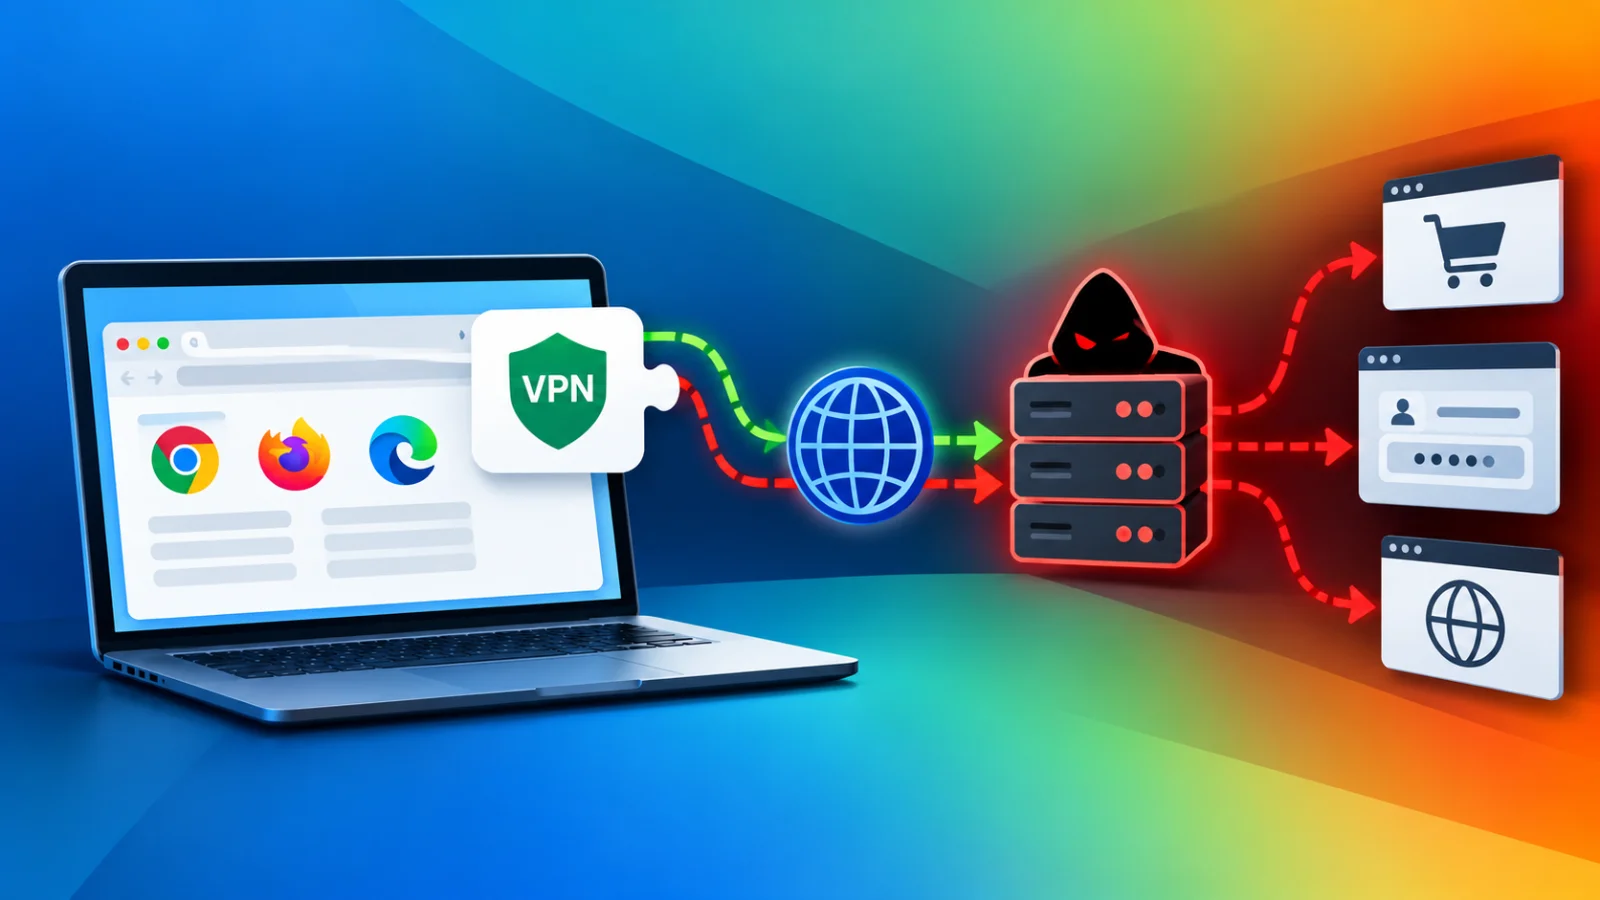
Εγκατέστησες πρόσφατα κάποιο δωρεάν VPN extension στο Google Chrome για να παρακάμψεις γεωγραφικούς περιορισμούς; Περισσότεροι από 356.000 χρήστες έπεσαν στην παγίδα ενός οργανωμένου δικτύου 31 κακόβουλων επεκτάσεων. Αυτά τα εργαλεία μετατρέπουν τον browser σου σε υποχείριο απομακρυσμένων proxies υποκλέπτοντας κίνηση και μεταδεδομένα. Δες πώς στήθηκε η απάτη και πώς θα θωρακίσεις άμεσα το σύστημά σου.
- Ένα δίκτυο 31 ρωσόφωνων Chrome extensions με πάνω από 356.000 λήψεις παρίστανε το «VPN» για πλατφόρμες όπως YouTube, ChatGPT και Discord, αλλά δρομολογούσε την κίνηση μέσω άγνωστων proxies.
- Οι εισβολείς εκμεταλλεύτηκαν δυναμικά αρχεία PAC (Proxy Auto-Configuration) μέσω GitHub και Blogspot, αλλάζοντας τους διακομιστές δρομολόγησης χωρίς να απαιτείται έγκριση νέας έκδοσης από το Chrome Web Store.
- Η λύση απαιτεί άμεση αφαίρεση των επεκτάσεων, έλεγχο των ρυθμίσεων δικτύου σε επίπεδο λειτουργικού συστήματος και τερματισμό ενεργών sessions σε ευαίσθητους λογαριασμούς.
Πώς στήθηκε η παγίδα των proxies
Η υπόθεση που έφερε στο φως η ερευνητική ομάδα του Risky Plugins αποκαλύπτει μια εξαιρετικά επικίνδυνη τακτική. Τριάντα ένα διαφορετικά πρόσθετα εμφανίστηκαν στο Chrome Web Store με στοχευμένα ονόματα όπως «RuTracker VPN», «ChatGPT VPN» και «YouTube Unblocker». Μόνο το RuTracker VPN συγκέντρωσε πάνω από 200.000 εγκαταστάσεις.
Όλα τα πρόσθετα μοιράζονταν τον ίδιο ακριβώς πυρήνα κώδικα, κατανεμημένα σε τρεις διαχειριστικούς λογαριασμούς. Κατά την εγκατάσταση, ζητούσαν δικαιώματα διαχείρισης του Chrome Proxy API, καταχώριση webRequest authentication handler και καθολική πρόσβαση σε όλα τα URLs (<all_urls>).
Αντί να περιέχουν σταθερή λίστα IP, οι επεκτάσεις κατέβαζαν ένα αρχείο PAC (Proxy Auto-Configuration). Αυτό το script καθορίζει ποια αιτήματα του browser θα συνδέονται απευθείας και ποια θα περνούν από εξωτερικούς proxies των επιτιθέμενων. Οι δημιουργοί ανανέωναν τις εντολές δρομολόγησης εξ αποστάσεως μέσω GitHub Pages, Blogspot, Google Docs ακόμα και δημόσιων καναλιών στο Telegram.
Για να κρύψουν τους servers από τα αυτόματα συστήματα σάρωσης, χρησιμοποίησαν κρυπτογράφηση Caesar shift πάνω σε κωδικοποίηση Base64. Παρότι πρόκειται για πρωτόγονη μέθοδο συγκάλυψης, αποδείχθηκε αρκετή για να ξεγελάσει τους ελέγχους ασφαλείας του store. Μάλιστα, πουλούσαν και «VIP συνδρομή» έναντι 299 ρουβλίων (περίπου 3€) μέσω ανεξάρτητων API.
Proxy εναντίον πραγματικού VPN δικτύου
Το μεγαλύτερο λάθος που κάνουν πολλοί χρήστες είναι να βαφτίζουν «VPN» οποιοδήποτε proxy extension βρίσκουν δωρεάν. Ένα γνήσιο, αυτόνομο πρόγραμμα VPN δημιουργεί ένα κρυπτογραφημένο τούνελ σε επίπεδο λειτουργικού συστήματος, ασφαλίζοντας κάθε πακέτο δεδομένων ανεξάρτητα από την εφαρμογή που το στέλνει.
Αντίθετα, αυτές οι επεκτάσεις λειτουργούν απλώς ως HTTP/SOCKS proxies μέσα στο περιβάλλον του Chrome. Στην περίπτωση της παραλλαγής «Total VPN», οι διαχειριστές κατηύθυναν το 100% της δικτυακής κίνησης του browser στους δικούς τους ενδιάμεσους σταθμούς. Έτσι αποκτούν πλήρη εικόνα των domains που επισκέπτεσαι, των χρόνων σύνδεσης και των μη κρυπτογραφημένων HTTP δεδομένων.
| Χαρακτηριστικό | Ύποπτο Chrome Extension (Proxy) | Γνήσιο Επώνυμο VPN (System-wide) |
|---|---|---|
| Κάλυψη Κίνησης | Μόνο εντός Chrome (επιλεκτικά ή πλήρως) | Ολόκληρο το λειτουργικό σύστημα |
| Πρωτόκολλο & Κρυπτογράφηση | Απλό SOCKS/HTTP Proxy (χωρίς tunnel) | WireGuard / OpenVPN (AES-256 / ChaCha20) |
| Διαχείριση DNS | Ευάλωτο σε DNS Leaks & Spoofing | Κρυπτογραφημένοι Private DNS Servers |
| Έλεγχος Υποδομής | Άγνωστοι ενδιάμεσοι κόμβοι (C2 PAC) | Audited no-logs υποδομές |
Όταν χρησιμοποιείς ένα αξιόπιστο εργαλείο από τον αναλυτικό οδηγό αγοράς για VPN, τα δεδομένα σου είναι προστατευμένα από Man-in-the-Middle (MitM) επιθέσεις. Με τα ψευδο-πρόσθετα, παραδίδεις οικειοθελώς τα κλειδιά της ψηφιακής σου κίνησης σε αγνώστους.
Οδηγός άμεσου καθαρισμού του Chrome
Αν διαπιστώσεις ότι χρησιμοποιούσες κάποιο από αυτά τα πρόσθετα, η απλή αφαίρεση από τον browser δεν αρκεί. Ορισμένα scripts αφήνουν κατάλοιπα στις παραμέτρους δικτύου, συνεχίζοντας να ανακατευθύνουν πακέτα εν αγνοία σου.
Πρώτα, άνοιξε τη διαχείριση επεκτάσεων πληκτρολογώντας chrome://extensions και κατάργησε άμεσα κάθε άγνωστο VPN ή Proxy tool. Κλείσε εντελώς τον Chrome και βεβαιώσου ότι δεν τρέχει στο παρασκήνιο μέσω του Task Manager.
Στη συνέχεια, έλεγξε τις ρυθμίσεις δικτύου των Windows (ή του macOS σου). Στα Windows, πήγαινε στις Ρυθμίσεις > Δίκτυο & Internet > Διακομιστής μεσολάβησης (Proxy). Βεβαιώσου ότι η επιλογή «Χρήση script ρύθμισης παραμέτρων» είναι απενεργοποιημένη και δεν υπάρχει κανένα URL τύπου .pac στο αντίστοιχο πεδίο.
Τέλος, άλλαξε άμεσα τους κωδικούς πρόσβασης σε λογαριασμούς που χρησιμοποίησες όσο ήταν ενεργή η επέκταση. Μέσα από τις ρυθμίσεις ασφαλείας της Google, του Discord ή της πλατφόρμας e-banking σου, επίλεξε «Αποσύνδεση από όλες τις άλλες συσκευές» (Revoke active sessions) ώστε να ακυρωθούν τυχόν κλεμμένα session cookies.
Το κενό ασφαλείας του Web Store
Η Google προώθησε το πρότυπο Manifest V3 υποσχόμενη αυξημένη ασφάλεια και περιορισμό των κακόβουλων επεκτάσεων. Στην πράξη όμως, η συγκεκριμένη καμπάνια αποδεικνύει ότι τα αυτόματα φίλτρα ελέγχου παραμένουν διάτρητα σε επιθέσεις απομακρυσμένης καθοδήγησης.
Ο κώδικας της ίδιας της επέκτασης στο κατάστημα φαίνεται αθώος. Δεν περιέχει κακόβουλο payload, αλλά μόνο τον μηχανισμό λήψης εξωτερικών κανόνων. Όταν οι κανόνες αυτοί σερβίρονται δυναμικά από platforms όπως το GitHub Pages, ο επιτιθέμενος μπορεί να αλλάξει συμπεριφορά στοχεύοντας διαφορετικές ιστοσελίδες ανά πάσα στιγμή.
Στην έρευνα εντοπίστηκαν συνδέσεις με domains όπως de8.staticvaultcdn.org και de4.servefaststatic.work, τα οποία σχετίζονται με διακομιστές του Browsec VPN. Παρότι αυτό αποτελεί ερευνητικό στοιχείο και όχι απόδειξη ταυτότητας των δραστών, επιβεβαιώνει ότι οι επιτιθέμενοι εκμεταλλεύονται συχνά εμπορικές υποδομές για να κρύψουν τα ίχνη τους.
Η άποψή μας στο TechNoid
Δεν υπάρχει δωρεάν γεύμα στην κυβερνοασφάλεια. Το να εμπιστεύεσαι ένα δωρεάν extension με δικαιώματα σε κάθε σελίδα που επισκέπτεσαι είναι σαν να δίνεις τα κλειδιά του σπιτιού σου σε έναν άγνωστο επειδή σου υποσχέθηκε δωρεάν καθάρισμα.
Η ευθύνη της Google είναι τεράστια. Δεν νοείται μια πλατφόρμα με τους πόρους του Chrome Web Store να επιτρέπει σε 31 κλώνους του ίδιου κώδικα να μένουν ανέπαφοι συγκεντρώνοντας 350.000 θύματα. Μέχρι να εφαρμοστούν αυστηροί έλεγχοι συμπεριφοράς στα extensions, ο κανόνας είναι ένας: απαγορεύεται αυστηρά η χρήση δωρεάν proxy add-ons για ευαίσθητες εργασίες.
Συχνές Ερωτήσεις για Fake VPN Extensions
Πώς καταλαβαίνω αν ένα VPN extension είναι στην πραγματικότητα proxy;
Αν η εγκατάσταση γίνεται αποκλειστικά στον browser χωρίς να κατεβάσεις ξεχωριστό λογισμικό στο λειτουργικό σου σύστημα, πρόκειται κατά 99% για απλό browser proxy.
Κινδυνεύουν οι κωδικοί μου σε σελίδες HTTPS;
Το πρωτόκολλο HTTPS κρυπτογραφεί τα δεδομένα της φόρμας, αλλά ο proxy βλέπει όλα τα domains που επισκέπτεσαι και μπορεί να εκμεταλλευτεί κενά ασφαλείας ή πλαστά πιστοποιητικά.
Γιατί η Google δεν εντόπισε άμεσα αυτές τις επεκτάσεις;
Επειδή ο αρχικός κώδικας δεν περιείχε ιούς, αλλά κατέβαζε τις οδηγίες δρομολόγησης εξ αποστάσεως μέσω GitHub και Telegram μετά την εγκατάσταση.
Επηρεάζονται οι χρήστες σε Android ή iOS από αυτή την καμπάνια;
Όχι άμεσα, καθώς οι συγκεκριμένες επεκτάσεις αφορούν την έκδοση του Chrome για υπολογιστές (Windows, macOS, Linux) που υποστηρίζει πρόσθετα.
Τι πρέπει να κάνω αν είχα εγκαταστήσει το RuTracker VPN;
Κατάργησε αμέσως την επέκταση, έλεγξε τα proxy settings του υπολογιστή σου και άλλαξε κωδικούς πρόσβασης κάνοντας αποσύνδεση από ενεργές συνεδρίες.