
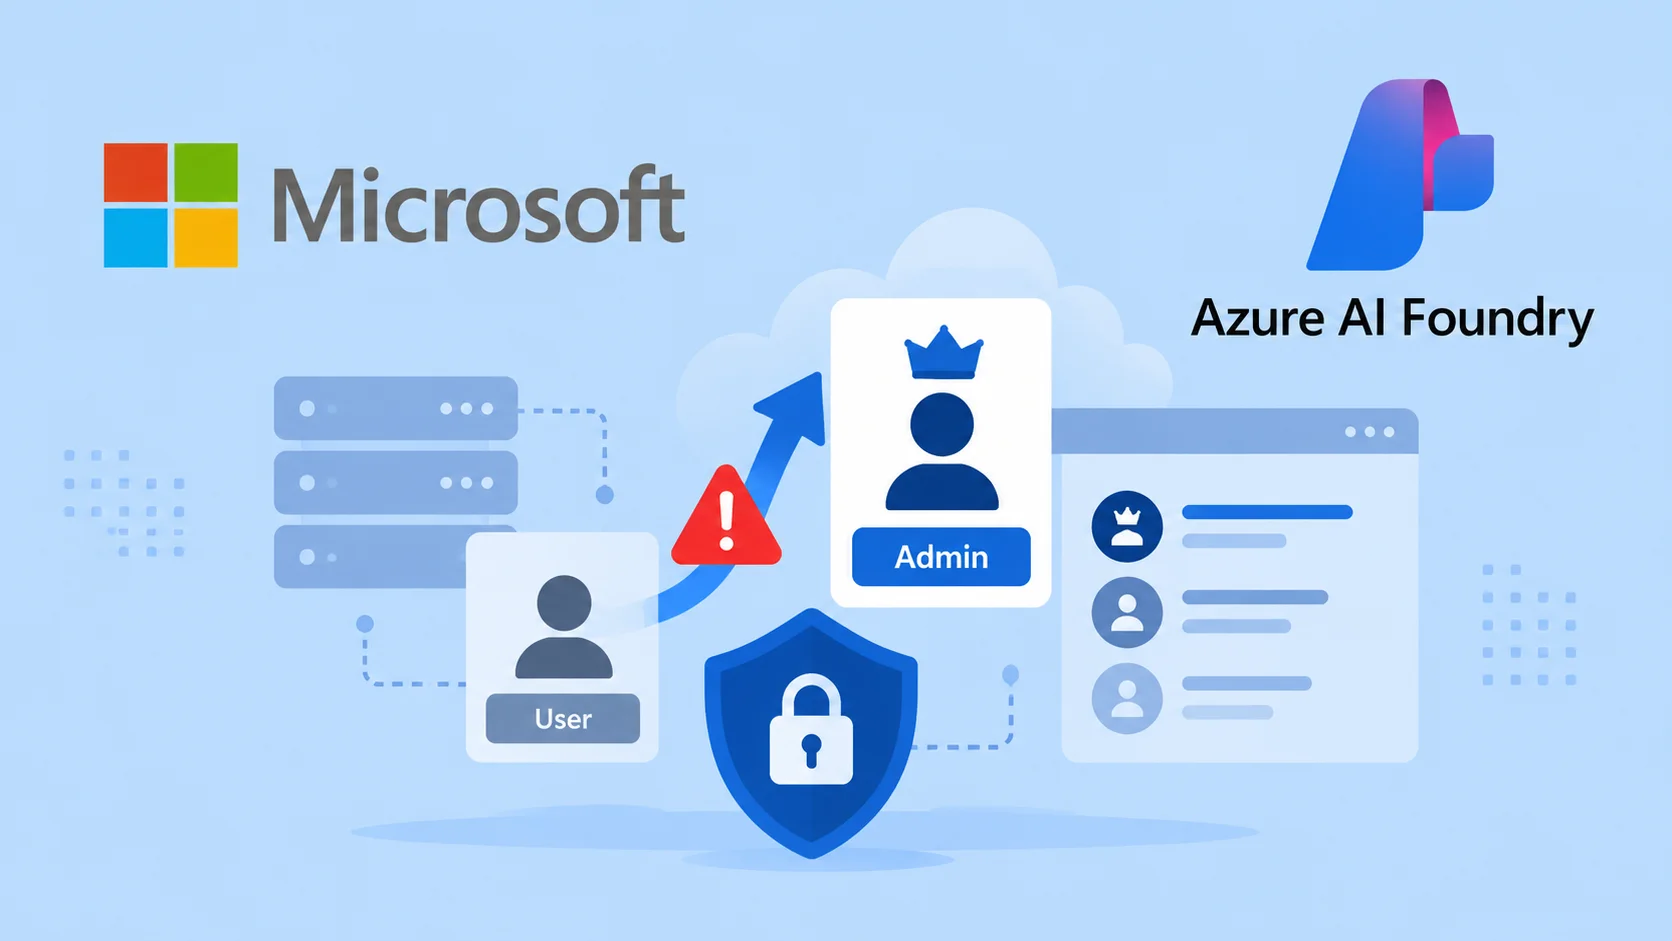
Η Microsoft αντιμετώπισε επειγόντως μια κρίσιμη ευπάθεια μηδενικής πιστοποίησης στο Azure AI Foundry, αποτρέποντας μαζική διαρροή εταιρικών μοντέλων τεχνητής νοημοσύνης. Το συγκεκριμένο κενό ασφαλείας επέτρεπε σε οποιονδήποτε απομακρυσμένο εισβολέα να αποκτήσει πλήρη δικαιώματα διαχειριστή χωρίς διαπιστευτήρια ή αλληλεπίδραση χρήστη. Αν αναπτύσσεις παραγωγικά μοντέλα και LLM workflows στο cloud της Microsoft, ο κίνδυνος αφορούσε άμεσα τα δεδομένα σου.
- Η ευπάθεια CVE-2026-85889 βαθμολογήθηκε με το απόλυτο 10.0 στην κλίμακα CVSS, αποτελώντας ένα από τα πιο επικίνδυνα cloud security flaws της χρονιάς.
- Το σφάλμα αφορούσε παράκαμψη ταυτοποίησης (CWE-306) σε κρίσιμες backend λειτουργίες του Azure AI Foundry, εκθέτοντας εταιρικά prompt workflows και συνδεδεμένες βάσεις δεδομένων.
- Η διόρθωση εφαρμόστηκε κεντρικά από τη Microsoft στα cloud data centers της, συνεπώς δεν απαιτείται καμία ενέργεια αναβάθμισης ή patching από τους διαχειριστές υποδομών.
Πώς λειτουργεί το κενό ασφαλείας
Στον πυρήνα του προβλήματος βρισκόταν η απουσία ελέγχου ταυτότητας σε κρίσιμη λειτουργία (CWE-306) της πλατφόρμας Azure AI Foundry. Ο ερευνητής ασφαλείας Rémy Marot ανακάλυψε ότι ένα network-facing endpoint δεχόταν εντολές διαχείρισης χωρίς να επιβεβαιώνει τα tokens του χρήστη.
Στην πράξη, ένας επιτιθέμενος μπορούσε να στείλει ειδικά διαμορφωμένα αιτήματα απευθείας στο backend API. Το σύστημα εκτελούσε τις διεργασίες με elevated privileges, παρακάμπτοντας πλήρως το Microsoft Entra ID (πρώην Azure AD).
Η πολυπλοκότητα της επίθεσης ήταν εξαιρετικά χαμηλή (Low Attack Complexity). Δεν απαιτούνταν διαπιστευτήρια, προνόμια ούτε συμμετοχή του τελικού χρήστη, στοιχεία που οδήγησαν άμεσα στο σπάνιο σκορ CVSS 10.0.
Επιπτώσεις σε εταιρικά δεδομένα
Το Azure AI Foundry δεν είναι ένα απλό portal. Αποτελεί το νευραλγικό κέντρο όπου επιχειρήσεις συνδέουν proprietary δεδομένα εκπαίδευσης, fine-tuned LLMs και automated agentic pipelines.
Αν κάποιος εκμεταλλευόταν την ευπάθεια, αποκτούσε πρόσβαση σε ευαίσθητα εταιρικά μοντέλα, ιδιωτικά prompts και διασυνδεδεμένες cloud βάσεις δεδομένων. Σύμφωνα με τις δοκιμές μας σε σύνθετα enterprise περιβάλλοντα, η παραβίαση ενός τέτοιου orchestration node δίνει στον εισβολέα τη δυνατότητα να δηλητηριάσει τα δεδομένα εισόδου (data poisoning) ή να υποκλέψει trade secrets.
Μπορείς να διαβάσεις τον αναλυτικό οδηγό προστασίας enterprise cloud για να δεις πώς στήνονται απομονωμένα VPCs για generative AI φορτία.
Τι πρέπει να κάνουν οι διαχειριστές
Τα καλά νέα για τις ομάδες SecOps και Cloud Architects είναι ότι η Microsoft διόρθωσε το πρόβλημα εξ ολοκλήρου σε επίπεδο υποδομής (service-side fix). Αυτό σημαίνει πως δεν χρειάζεται να εγκαταστήσεις patches ή να επανεκκινήσεις virtual machines.
Ωστόσο, η αδράνεια είναι λάθος τακτική. Συνιστούμε να ελέγξεις άμεσα τα Azure Activity Logs και τα Sign-in Logs της περιόδου πριν τις 17 Σεπτεμβρίου για τυχόν ανώμαλα API requests προς το AI Foundry resource provider namespace.
Η εφαρμογή Zero Trust αρχιτεκτονικής παραμένει υποχρεωτική. Ακόμα και σε SaaS/PaaS υπηρεσίες, ο περιορισμός των network access rules μόνο σε συγκεκριμένες static IPs μειώνει ριζικά την έκθεση σε zero-days.
Το νέο κύμα επιθέσεων σε AI
Η ευπάθεια αυτή δεν εμφανίστηκε μόνη της. Την ίδια περίοδο, η Microsoft έκλεισε το CVE-2026-85885 στο Microsoft 365 Copilot (CVSS 9.9, command injection) και το CVE-2026-85878 στο Azure Database for PostgreSQL (CVSS 9.9).
Η ταυτόχρονη εμφάνιση τριών σχεδόν τέλειων δεκαριών σε enterprise cloud υπηρεσίες δείχνει ότι η επιφάνεια επίθεσης γύρω από τις υλοποιήσεις τεχνητής νοημοσύνης διευρύνεται εκθετικά. Μάθε περισσότερα για τις δυνατότητες και τα μέτρα ασφαλείας του Copilot πριν αναπτύξεις agents στην επιχείρησή σου.
| CVE Identifier | Προϊόν / Υπηρεσία | CVSS Score | Τύπος Απειλής | Απαιτούμενη Ενέργεια |
|---|---|---|---|---|
| CVE-2026-85889 | Azure AI Foundry | 10.0 | Missing Authentication (CWE-306) | Καμία (Cloud Patch) |
| CVE-2026-85885 | Microsoft 365 Copilot | 9.9 | Command Injection | Καμία (Cloud Patch) |
| CVE-2026-85878 | Azure DB for PostgreSQL | 9.9 | Improper Authorization | Καμία (Cloud Patch) |
Η άποψή μας στο TechNoid
Το γεγονός ότι η Microsoft επιδιόρθωσε το ζήτημα πριν διαρρεύσει exploit kit στην αγορά αποτελεί επιτυχία του Coordinated Vulnerability Disclosure. Όμως, η εμφάνιση ενός fundamental authentication bug (CWE-306) σε ένα προϊόν αιχμής όπως το Foundry δείχνει ανησυχητική βιασύνη στο software engineering lifecycle.
Η κούρσα των hyperscalers για κυριαρχία στο generative AI οδηγεί σε παραδόσεις κώδικα με ελλιπή security reviews. Το cloud σε απαλλάσσει από το operational patching, αλλά δεν σε απαλλάσσει από το ρίσκο: αν στηρίζεις το core business σου σε μια εξωτερική πλατφόρμα AI, είσαι απόλυτα εκτεθειμένος σε τέτοιες παραλείψεις των vendors.
Συχνές Ερωτήσεις για το Azure AI
Χρειάζεται να κάνω κάποια ενέργεια στους Azure servers μου;
Όχι, η Microsoft διόρθωσε την ευπάθεια σε επίπεδο backend υποδομής, οπότε δεν απαιτείται καμία ενέργεια από τους συνδρομητές.
Εντοπίστηκαν περιστατικά εκμετάλλευσης στον πραγματικό κόσμο;
Σύμφωνα με τα επίσημα δεδομένα του MSRC, δεν υπάρχουν ενδείξεις ενεργής εκμετάλλευσης ή διαθέσιμου δημόσιου proof-of-concept κώδικα.
Τι ακριβώς είναι το CWE-306 που προκάλεσε το πρόβλημα;
Πρόκειται για παράλειψη ελέγχου ταυτότητας σε κρίσιμη λειτουργία, επιτρέποντας σε μη εξουσιοδοτημένα αιτήματα να εκτελούνται ως διαχειριστικές εντολές.
Ποια δεδομένα κινδύνευσαν από την ευπάθεια CVE-2026-85889;
Σε περίπτωση επιτυχούς επίθεσης, ο εισβολέας μπορούσε να αποκτήσει πλήρη έλεγχο σε AI agents, εκπαιδευτικά σύνολα δεδομένων και συνδεδεμένα enterprise endpoints.
Πώς μπορώ να προστατεύσω καλύτερα τα AI workloads μου;
Χρησιμοποίησε αυστηρά Private Endpoints, περιόρισε την πρόσβαση μέσω Managed Identities και μην εκθέτεις ποτέ management interfaces στο δημόσιο διαδίκτυο.