
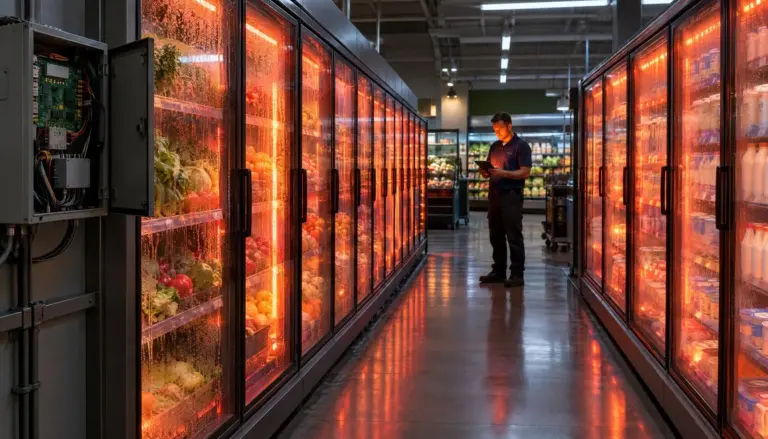
Εκατοντάδες γαλλικά σούπερ μάρκετ πέταξαν φρέσκα και κατεψυγμένα τρόφιμα μετά από μια επίθεση που στόχευε τη θερμοκρασία, όχι τα δεδομένα.
Οι χάκερ βρήκαν το σύστημα που κρατά το κρύο και το έβαλαν να κάνει το αντίθετο.
Εδώ βλέπεις πώς δουλεύει ένα τέτοιο χτύπημα, τι ξέρουμε και τι όχι, και γιατί αφορά κάθε μαγαζί με ψυγεία συνδεδεμένα στο internet.
- Τι έγινε: Τη νύχτα της 11ης προς 12η Οκτωβρίου 2026, μια επίθεση σε ελεγκτές ψύξης της Danfoss ζέστανε τα ψυγεία εκατοντάδων καταστημάτων Intermarché, Netto, Cooperative U και E.Leclerc. Τα φρέσκα και κατεψυγμένα πετάχτηκαν.
- Γιατί πέτυχε: Επηρεάστηκε κυρίως παλαιότερος εξοπλισμός (AK-SM800, AK-SC355) που δεν παίρνει πια ενημερώσεις ασφαλείας και που ο κατασκευαστής συνιστούσε εδώ και καιρό να αντικατασταθεί.
- Τι κάνεις εσύ: Κράτα τον ελεγκτή ψύξης εκτός ανοιχτού internet, αντικατάστησε ό,τι δεν υποστηρίζεται και βάλε ανεξάρτητο συναγερμό θερμοκρασίας.
Πώς δουλεύει η επίθεση
Κάθε εμπορικό ψυγείο κάνει προγραμματισμένη απόψυξη, ώστε να λιώνει ο πάγος που μαζεύεται στο σύστημα. Συνήθως διαρκεί λίγο, για παράδειγμα δύο ώρες το εικοσιτετράωρο.
Την εντολή δίνει ο ελεγκτής ψύξης: ο «εγκέφαλος» που, όπως εξηγεί η ανάλυση της Claroty, συντονίζει όλα τα ψυκτικά κυκλώματα μιας εγκατάστασης. Όποιος τον ελέγξει, ελέγχει το κρύο ολόκληρου του καταστήματος.
Εκεί έγινε το χτύπημα. Το AFP, επικαλούμενο το BFM TV, αναφέρει ότι οι χάκερ ενεργοποίησαν από απόσταση αναγκαστική απόψυξη σε ψυγεία και καταψύκτες. Το Silicon.fr προσθέτει ότι η απόψυξη φέρεται να έγινε συνεχής, με στόχο τους 50 °C. Δηλαδή τα ψυγεία θέρμαιναν επί ώρες αντί να ψύχουν.
Η εισαγγελία του Παρισιού επιβεβαίωσε την επίθεση και ανέφερε ότι προκάλεσε και πυρκαγιές. Η Cooperative U τη χαρακτήρισε «πρωτοφανή».
Εδώ διαφωνούμε ελαφρά με τη λέξη. Το σενάριο δεν είναι καινούργιο: η Claroty είχε ήδη τεκμηριώσει τρεις ευπάθειες στη web διεπαφή του AK-SM 800A. Η μία ήταν ένας κρυφός μηχανισμός ταυτοποίησης τύπου «code-of-the-day» που μπορούσε να παρακάμψει το login και να οδηγήσει σε εκτέλεση κώδικα από απόσταση, όπως αναφέρει το SecurityBrief. Δεν έχει επιβεβαιωθεί δημόσια ότι αυτή ακριβώς η ευπάθεια αξιοποιήθηκε στη Γαλλία, αλλά δείχνει ότι ο κλάδος ήξερε πού ήταν το αδύναμο σημείο.
Αν έχεις μαγαζί ή εστιατόριο
Για να έχει νόημα η επίθεση δεν χρειάστηκαν 400 καταστήματα. Ένα μίνι μάρκετ, ένα ταβερνάκι ή ένας χασάπης με ψυγεία συνδεδεμένα για «απομακρυσμένη παρακολούθηση» έχει την ίδια λογική έκθεση, απλώς σε μικρότερη κλίμακα.
Ρώτα τον ψυκτικό σου τρία πράγματα:
- Ποιο μοντέλο και ποια έκδοση firmware έχει ο ελεγκτής; Αν ο κατασκευαστής δεν δίνει πια ενημερώσεις, το υλικό είναι ήδη εκτεθειμένο.
- Φαίνεται από το ανοιχτό internet ή μόνο μέσω VPN; Η πρόσβαση του τεχνικού δεν πρέπει να περνά από το ίδιο δίκτυο με το ταμείο σου.
- Υπάρχει συναγερμός θερμοκρασίας που δεν περνά από τον ίδιο ελεγκτή; Αν ο ελεγκτής παραβιαστεί, ο συναγερμός πρέπει να χτυπήσει εντός λεπτών, όχι όταν ανοίξεις το πρωί.
Ένας ανεξάρτητος αισθητήρας με δική του σύνδεση κοστίζει πολύ λιγότερο από ένα γεμάτο ψυγείο που θα πετάξεις. Αν θες το ευρύτερο πλαίσιο, δες γιατί η ΕΕ προστατεύει παγωτά και τσίχλες ως κρίσιμες υποδομές.
Αν είσαι απλός καταναλωτής
Αν ψωνίζεις στην Ελλάδα, η άμεση επίπτωση είναι μικρή. Στις πηγές που ελέγξαμε δεν υπάρχει ένδειξη ότι επηρεάστηκαν ελληνικές αλυσίδες, και τα καταστήματα που χτυπήθηκαν είναι γαλλικά.
Υπάρχουν όμως δύο λόγοι να σε νοιάζει. Πρώτον, η Danfoss είναι, σύμφωνα με την ίδια ανάλυση της Claroty, από τους μεγαλύτερους κατασκευαστές εξοπλισμού ψύξης παγκοσμίως, άρα το πρόβλημα δεν είναι αποκλειστικά γαλλικό. Δεύτερον, το μοτίβο ισχύει και στο σπίτι σου.
Αν το «έξυπνο» ψυγείο, ο θερμοστάτης ή η κάμερά σου είναι προσβάσιμα από το ανοιχτό internet, κλείσε την πρόσβαση, ενημέρωσε το firmware και άλλαξε τους κωδικούς. Το πόσο ύπουλη είναι μια κρυφή πόρτα το είδαμε και στα 20 routers με κρυφή πόρτα της Zbtlink.
Μην μπερδέψεις την υπόθεση με την παραβίαση του Αυγούστου, όπου, όπως μετέδωσε το AFP, εκλάπησαν δεδομένα 287.605 πελατών του Intermarché Drive. Εδώ δεν έχουμε κλοπή δεδομένων. Είναι άλλη ιστορία.
Το patch υπήρχε ήδη
Αυτό είναι το πιο άβολο σημείο. Σύμφωνα με τη Danfoss, το μεγαλύτερο μέρος του εξοπλισμού που επηρεάστηκε είναι παλαιός εξοπλισμός που δεν παίρνει πια ενημερώσεις λογισμικού ή ασφαλείας, κυρίως οι ελεγκτές AK-SM800 και AK-SC355. Μία έκδοση του AK-SM800 έτρεχε και παρωχημένο firmware, και η εταιρεία συνιστούσε από καιρό την αντικατάσταση.
Το ιστορικό είναι μακρύ. Το advisory DSA-2023-08-01 της Danfoss είχε ήδη το 2023 τρεις ευπάθειες στον AK-SM 800A, με την πιο σοβαρή στο 9,8 στα 10, και ζητούσε ενημέρωση στην έκδοση 3.3. Το Techniques de l’Ingénieur γράφει ότι ορισμένα από τα κενά είχαν καλυφθεί με ανακοινώσεις ασφαλείας ήδη από το 2025, με διορθώσεις όπως η έκδοση 4.3.1.
Και δεν ήταν μόνο η Danfoss. Όπως αναφέρει το Börse Express, η αμερικανική CISA είχε προειδοποιήσει για κενά σε ελεγκτές ψύξης της Danfoss και της Copeland. Η Armis είχε ονομάσει «Frostbyte10» τα δέκα κενά στα συστήματα E2 και E3 της Copeland.
Η Danfoss δεν είπε πόσα συστήματα επηρεάστηκαν, και δεν είναι σαφές αν οι διορθώσεις καλύπτουν τα ακριβή μοντέλα που χτυπήθηκαν. Αυτό είναι το κενό που αφήνουν τα περισσότερα δημοσιεύματα: το πρόβλημα δεν ήταν μόνο το πώς μπήκαν οι χάκερ, αλλά ότι κανείς δεν είχε ευθύνη να κλείσει μια γνωστή τρύπα. Αντίστοιχο μοτίβο είδαμε και στην κυβερνοεπίθεση σε πολωνικό εργοστάσιο ενέργειας μέσω ιδιωτικού APN.
Η άποψή μας στο TechNoid
Για εμάς στο TechNoid, δεν φταίει «το internet στα ψυγεία». Φταίει που ένα κεντρικό σύστημα ελέγχου μπορούσε να ζεστάνει τα πάντα και που, όπως φαίνεται, δεν υπήρχε ανεξάρτητη δικλίδα να ειδοποιήσει πριν χαλάσουν τα τρόφιμα.
Η Danfoss έκανε το σωστό δημοσιεύοντας advisories, αλλά ένα «το συνιστούσαμε» δεν αρκεί όταν το προϊόν ελέγχει τα τρόφιμα ολόκληρων καταστημάτων. Οι αλυσίδες, από την άλλη, δεν μπορούν να ρίχνουν το φταίξιμο στον προμηθευτή: την ευθύνη για τον εξοπλισμό την έχουν κι εκείνες.
Αν είχαμε εμείς το μαγαζί, θα κάναμε τρία πράγματα αύριο το πρωί: θα βγάζαμε τον ελεγκτή από το ανοιχτό internet, θα βάζαμε ανεξάρτητο συναγερμό θερμοκρασίας με δική του SIM, και θα προγραμματίζαμε την αντικατάσταση κάθε ελεγκτή χωρίς υποστήριξη πριν τον επόμενο χειμώνα. Ο αρμόδιος Ευρωπαίος Επίτροπος Γεωργίας και Τροφίμων δήλωσε ότι τα τρόφιμα έχουν πλέον γίνει στόχος εκμετάλλευσης. Συμφωνούμε, και δεν περιμένουμε το επόμενο περιστατικό για να το αποδείξουμε.
Ποιοι επηρεάστηκαν: τι είναι επιβεβαιωμένο
| Αλυσίδα | Κλίμακα που αναφέρεται | Κατάσταση |
|---|---|---|
| Intermarché και Netto (ίδιος όμιλος) | Τουλάχιστον 300 καταστήματα | Επιβεβαιωμένο |
| Cooperative U | Πάνω από 100 καταστήματα | Επιβεβαιωμένο |
| E.Leclerc | Αρκετά καταστήματα | Επιβεβαιωμένο (χτυπήθηκε προμηθευτής εξοπλισμού ψύξης) |
| Carrefour Market, Monoprix | Άγνωστη | Αναφορές χωρίς επιβεβαίωση |
Δεδομένα: Insomnia.gr και Techniques de l’Ingénieur.
Συχνές Ερωτήσεις για την κυβερνοεπίθεση στα ψυγεία σούπερ μάρκετ
Τι έγινε στα γαλλικά σούπερ μάρκετ;
Τη νύχτα της 11ης προς 12η Οκτωβρίου 2026, χάκερ φέρονται να ενεργοποίησαν από απόσταση αναγκαστική απόψυξη σε ελεγκτές ψύξης της Danfoss. Τα ψυγεία θέρμαιναν αντί να ψύχουν και εκατοντάδες καταστήματα πέταξαν φρέσκα και κατεψυγμένα τρόφιμα.
Πώς μπορεί μια κυβερνοεπίθεση να χαλάσει τρόφιμα;
Ελέγχοντας τον κεντρικό ελεγκτή ψύξης και αλλάζοντας τις ρυθμίσεις του, για παράδειγμα ενεργοποιώντας συνεχή απόψυξη αντί για σύντομη και προγραμματισμένη. Έτσι η θερμοκρασία ανεβαίνει χωρίς να αγγίξει κανείς τα ψυγεία.
Ποιες αλυσίδες επηρεάστηκαν από την επίθεση στα ψυγεία;
Επιβεβαιώθηκαν οι Intermarché (μαζί με τα Netto), Cooperative U και E.Leclerc. Για τις Carrefour Market και Monoprix υπάρχουν μόνο αναφορές χωρίς επιβεβαίωση.
Ποια μοντέλα ελεγκτών της Danfoss αφορά η υπόθεση;
Η Danfoss αναφέρει κυρίως τους παλαιότερους ελεγκτές AK-SM800 και AK-SC355, που δεν παίρνουν πια ενημερώσεις λογισμικού ή ασφαλείας. Μία έκδοση του AK-SM800 έτρεχε και παρωχημένο firmware.
Υπήρχε διόρθωση για τις ευπάθειες πριν την επίθεση;
Η Danfoss είχε δημοσιεύσει advisories για τον AK-SM 800A ήδη από το 2023 και firmware R4.3.1 για νεότερα ευρήματα. Δεν έχει διευκρινιστεί δημόσια αν αυτά κάλυπταν τα ακριβή μοντέλα που χτυπήθηκαν.
Κινδυνεύουν και τα ελληνικά σούπερ μάρκετ;
Δεν βρήκαμε δημόσια ένδειξη ότι επηρεάστηκαν ελληνικές αλυσίδες. Η Danfoss όμως είναι από τους μεγαλύτερους κατασκευαστές εξοπλισμού ψύξης παγκοσμίως, οπότε ο κίνδυνος δεν είναι αποκλειστικά γαλλικός.
Έκλεψαν δεδομένα πελατών στην επίθεση στα ψυγεία;
Όχι, το AFP μετέδωσε ότι δεν εκλάπησαν δεδομένα αλλά χάλασαν φρέσκα προϊόντα. Η παραβίαση του Αυγούστου στο Intermarché Drive, με 287.605 πελάτες, είναι ξεχωριστή υπόθεση.
Πώς προστατεύω τα ψυγεία του μαγαζιού μου από χάκερ;
Κράτα τον ελεγκτή ψύξης εκτός ανοιχτού internet, αντικατάστησε ό,τι δεν υποστηρίζεται πια από τον κατασκευαστή και πρόσθεσε ανεξάρτητο αισθητήρα θερμοκρασίας με δικό του συναγερμό.