
Η Google αλλάζει ριζικά τη συμπεριφορά των search results, εισάγοντας ένα κωδικοποιημένο σύστημα ανακατεύθυνσης που ακυρώνει το link preview του browser σου. Αν συνήθιζες να ελέγχεις το URL στο κάτω μέρος της οθόνης πριν κάνεις κλικ, πλέον βλέπεις απλώς έναν αδιαφανή σύνδεσμο. Αυτή η τροποποίηση δυσκολεύει τον εντοπισμό κακόβουλων domains, phishing παγίδων και παραποιημένων διαφημίσεων ακριβώς τη στιγμή της απόφασης.
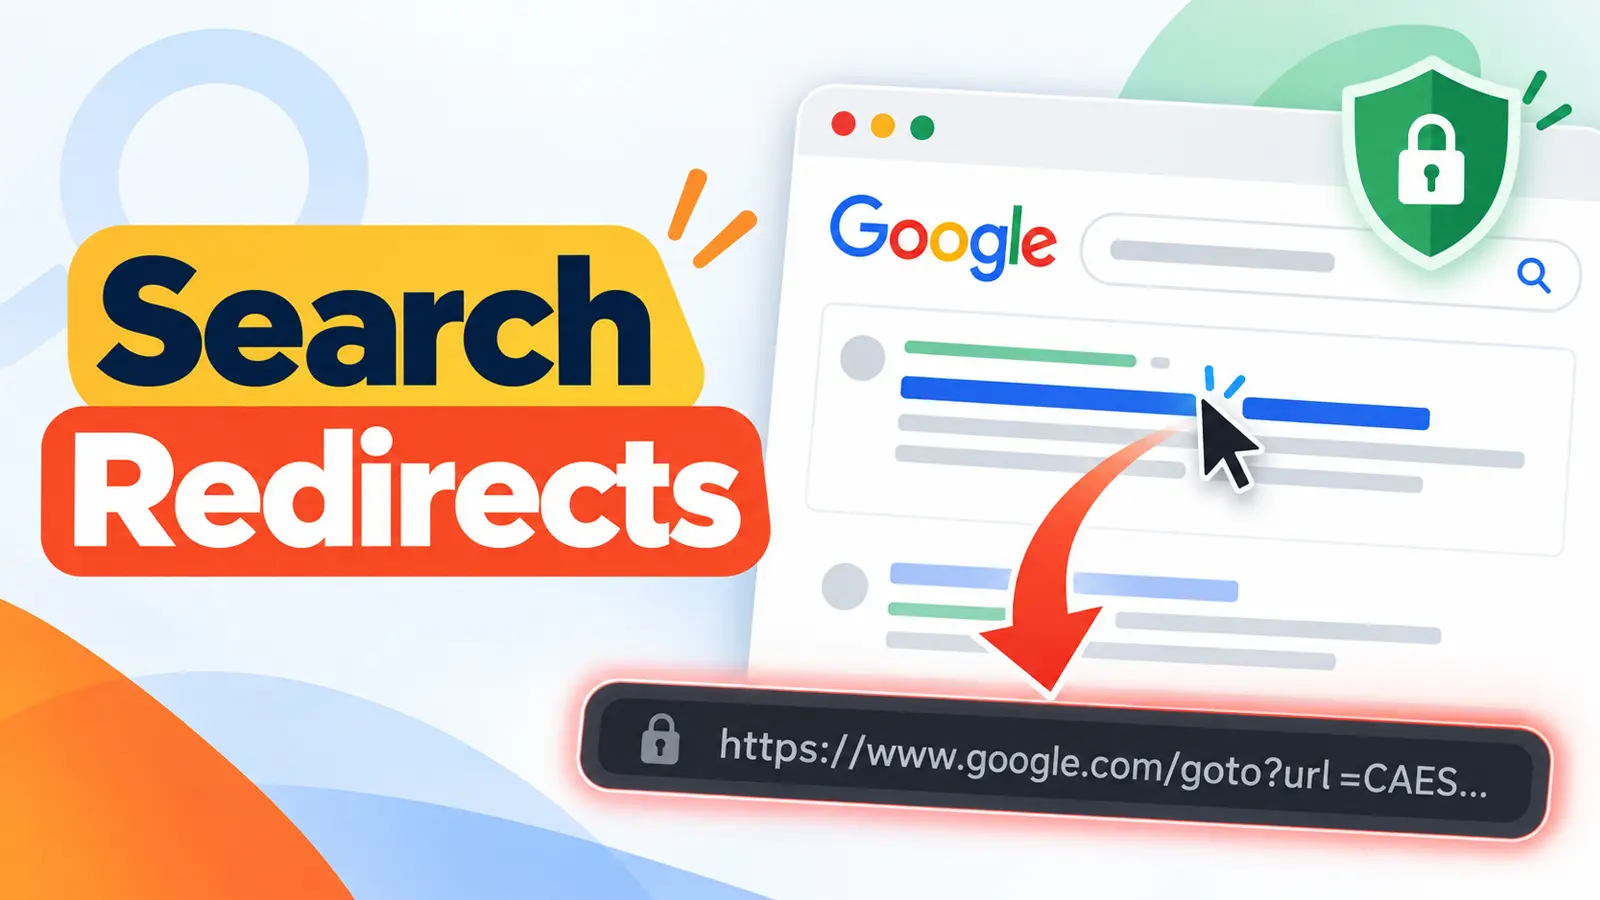
- Η Google αντικαθιστά τα άμεσα links στα αποτελέσματα αναζήτησης με κωδικοποιημένα redirects της μορφής
google.com/goto?url=. - Η παραδοσιακή μέθοδος ελέγχου (hover preview) αχρηστεύεται, καθώς ο browser δεν αποκαλύπτει το πραγματικό τελικό domain.
- Η αλλαγή στοχεύει στον περιορισμό του web scraping, αλλά αφήνει τους χρήστες εκτεθειμένους σε τεχνικές SEO poisoning και malvertising.
Πώς λειτουργούν τα νέα redirects
Μέχρι πρόσφατα, περνώντας τον κέρσορα πάνω από ένα αποτέλεσμα αναζήτησης, ο περιηγητής εμφάνιζε το πλήρες URL προορισμού στην κάτω αριστερή γωνία. Αυτός ο μηχανισμός αποτελούσε την πρώτη γραμμή άμυνας για κάθε υποψιασμένο χρήστη απέναντι σε typosquatting domains. Σύμφωνα με ανάλυση που δημοσίευσε η Malwarebytes, η Google εφαρμόζει πλέον συνδέσμους ανακατεύθυνσης με τη δομή google.com/goto?url=[encoded_string].
Η παράμετρος url δεν περιέχει ένα απλό string κειμένου ή Base64 που αποκωδικοποιείται τοπικά. Πρόκειται για ιδιόκτητη κωδικοποίηση της Google, γεγονός που σημαίνει ότι ο τελικός προορισμός αποκαλύπτεται μόνο αφού γίνει η κλήση HTTP και επιστραφεί το αντίστοιχο Location header. Στην πράξη, βλέπεις μια ένδειξη ασφαλούς τομέα της Google, αλλά καταλήγεις σε εξωτερικό server χωρίς προηγούμενη επιβεβαίωση.
Αυτός ο διαχωρισμός μεταξύ του ονόματος χώρου που εμφανίζει η Google στο snippet και του πραγματικού link υπονομεύει την οπτική επαλήθευση. Παράλληλα, δημιουργεί καθυστέρηση μερικών milliseconds σε κάθε κλικ λόγω του ενδιάμεσου handshake, επηρεάζοντας τόσο χρήστες με γρήγορες συνδέσεις FTTH όσο και όσους σερφάρουν μέσω δικτύων κινητής.
Ο κίνδυνος για την κυβερνοασφάλεια
Οι επιθέσεις SEO poisoning και οι παραβιάσεις διαφημιστικών λογαριασμών (malvertising) έχουν πολλαπλασιαστεί ραγδαία. Οι κυβερνοεγκληματίες αγοράζουν χορηγούμενα αποτελέσματα για δημοφιλές λογισμικό ανοιχτού κώδικα, εργαλεία τηλεδιάσκεψης ή υπηρεσίες e-banking. Όπως επισημαίνει έρευνα του Cyber Security News, παραβιασμένοι λογαριασμοί Google Ads προωθούν κλώνους ιστοσελίδων που διανέμουν infostealers.
Όταν ένα κακόβουλο αποτέλεσμα καταφέρει να περάσει τα αυτόματα φίλτρα της Google, ο χρήστης δεν έχει πλέον τον οπτικό έλεγχο για να προστατευτεί. Αν ψάχνεις για παράδειγμα την πλατφόρμα web banking της τράπεζάς σου, το snippet μπορεί να γράφει το κανονικό όνομα, αλλά το κλικ να σε στείλει σε server υποκλοπής διαπιστευτηρίων. Η δοκιμή παρόμοιων τεχνικών ανακατεύθυνσης στο παρελθόν έδειξε ότι το ποσοστό επιτυχίας των phishing επιθέσεων αυξάνεται όταν εξαλείφεται η ορατότητα του τελικού URL.
Η Google ισχυρίζεται ότι αυτά τα μέτρα αποτρέπουν την κατάχρηση των αποτελεσμάτων της. Ωστόσο, η αφαίρεση της διαφάνειας μεταφέρει όλο το βάρος της ασφάλειας αποκλειστικά στα automated συστήματα της εταιρείας, τα οποία ιστορικά αποδεικνύονται ευάλωτα σε bypass τεχνικές.
| Παράμετρος | Προηγούμενη Κατάσταση | Νέο Σύστημα Redirects |
|---|---|---|
| Link Hover Preview | Εμφάνιση πραγματικού domain (π.χ. example.com) | Κωδικοποιημένο URL (google.com/goto?url=…) |
| Εντοπισμός Phishing | Άμεσος έλεγχος για ορθογραφικά λάθη πριν το κλικ | Αδύνατος χωρίς άνοιγμα του συνδέσμου |
| Επίπτωση σε Scraping | Μηδενική, απευθείας ανάγνωση από το DOM | Απαιτείται resolving HTTP request για κάθε URL |
| Επιβάρυνση Latency | 0 ms (απευθείας μετάβαση) | 30-150 ms (ενδιάμεσο redirect handshake) |
Επιπτώσεις σε scrapers και audits
Πέρα από το κομμάτι της ασφάλειας, η κίνηση αυτή αποτελεί σαφές πλήγμα ενάντια στη μαζική εξαγωγή δεδομένων (scraping). Εργαλεία SEO, πλατφόρμες rank tracking, crawlers αρχειοθέτησης και ακαδημαϊκοί ερευνητές βασίζονταν στην απλή ανάγνωση του HTML DOM για να καταγράψουν ποια sites κατατάσσονται σε κάθε αναζήτηση. Με το νέο μοντέλο, κάθε εξαγωγή απαιτεί ξεχωριστό HTTP request ανά αποτέλεσμα για να διαβαστεί ο Location header.
Αυτό πολλαπλασιάζει τις υπολογιστικές απαιτήσεις και το bandwidth των εργαλείων ανάλυσης, ενεργοποιώντας παράλληλα τα rate limits της Google. Αν διαχειρίζεσαι automated scripts για παρακολούθηση ανταγωνισμού ή audits προσβασιμότητας, θα δεις το λειτουργικό κόστος των proxies και των API calls να εκτοξεύεται.
Η Google χτίζει σταδιακά ένα κλειστό οικοσύστημα γύρω από τα search data της. Με την άνοδο του AI crawling και των LLMs, η εταιρεία προστατεύει τα αποτελέσματά της από τρίτα μοντέλα τεχνητής νοημοσύνης που εκπαιδεύονται πάνω στις σελίδες αποτελεσμάτων της, αδιαφορώντας για τις παράπλευρες απώλειες στην εμπειρία του χρήστη.
Πρακτικά μέτρα προστασίας
Με την κατάργηση της οπτικής επαλήθευσης μέσω hover, οφείλεις να αλλάξεις τις συνήθειες περιήγησής σου, ειδικά όταν αναζητάς ευαίσθητες υπηρεσίες όπως Web Banking, κυπτονομίσματα ή installers προγραμμάτων. Μην εμπιστεύεσαι τυφλά τα κορυφαία αποτελέσματα, καθώς οι καμπάνιες poison search καταφέρνουν συχνά να κατακλύζουν τις πρώτες θέσεις.
Για κρίσιμες συναλλαγές, πληκτρολόγησε απευθείας το domain στη γραμμή διευθύνσεων του browser ή χρησιμοποίησε αποθηκευμένους σελιδοδείκτες (bookmarks). Όταν ψάχνεις λογισμικό (όπως VLC, 7-Zip ή drivers), αναζήτησε το επίσημο repository ή το αντίστοιχο package manager του λειτουργικού σου (όπως το winget στα Windows ή το brew στο macOS) αντί να κατεβάζεις εκτελέσιμα αρχεία .exe από διαφημίσεις.
Σε περίπτωση που ανοίξεις μια σελίδα και παρατηρήσεις περίεργα redirects στη διαδρομή φόρτωσης, έλεγξε άμεσα το address bar μόλις σταθεροποιηθεί. Αν το domain διαφέρει έστω και κατά έναν χαρακτήρα από το αυθεντικό, κλείσε αμέσως την καρτέλα χωρίς να συμπληρώσεις κανένα στοιχείο.
Η άποψή μας στο TechNoid
Η στρατηγική της Google να θυσιάσει ένα βασικό στοιχείο transparency στο βωμό του data locking είναι απαράδεκτη. Το επιχείρημα της ασφάλειας καταρρέει μπροστά στην πραγματικότητα: οι απατεώνες συνεχίζουν να εκμεταλλεύονται το Google Ads, ενώ ο μέσος χρήστης χάνει το μοναδικό εργαλείο που είχε για να καταλάβει πού πρόκειται να πατήσει.
Πρόκειται για μια ξεκάθαρη προσπάθεια περιχαράκωσης των δεδομένων αναζήτησης απέναντι σε ανταγωνιστικά AI scrapers, μεταμφιεσμένη σε τεχνική αναβάθμιση. Το αποτέλεσμα είναι ένα πιο αδιαφανές, πιο αργό και τελικά λιγότερο ασφαλές web για όλους εμάς. Αν η Google θέλει πραγματικά να προστατεύσει τους χρήστες της, ας ξεκινήσει από τον αυστηρότερο έλεγχο των διαφημίσεων που προβάλλει με το αζημίωτο.
Συχνές Ερωτήσεις για τα Google Search Redirects
Γιατί η Google κωδικοποιεί τα links στα αποτελέσματα;
Στοχεύει στον περιορισμό του αυτόματου web scraping από τρίτα εργαλεία και μοντέλα AI, αναγκάζοντας κάθε εξωτερικό σύστημα να επιλύει ξεχωριστά κάθε ανακατεύθυνση.
Είναι επικίνδυνα όλα τα links με τη μορφή google.com/goto;
Όχι, η συντριπτική πλειονότητα οδηγεί σε νόμιμους ιστότοπους, αλλά η δομή αυτή κρύβει τον τελικό προορισμό σε περιπτώσεις κακόβουλων καταχωρίσεων.
Μπορώ να απενεργοποιήσω αυτά τα redirects από τις ρυθμίσεις;
Όχι, η αλλαγή υλοποιείται απευθείας στους servers της Google και δεν υπάρχει επίσημη επιλογή στο Search Console ή στις ρυθμίσεις λογαριασμού για απενεργοποίηση.
Πώς επηρεάζεται η ταχύτητα φόρτωσης των ιστοσελίδων;
Προστίθεται ένα μικρό latency της τάξης των μερικών χιλιοστών του δευτερολέπτου, καθώς ο browser πραγματοποιεί ενδιάμεση κλήση στον server της Google πριν ανακατευθυνθεί στον τελικό ιστότοπο.
Πώς μπορώ να ελέγξω αν ένα site είναι ασφαλές πριν κάνω κλικ;
Βασίσου σε απευθείας πληκτρολόγηση της διεύθυνσης για ευαίσθητες σελίδες και χρησιμοποίησε verified bookmarks, αντί να εμπιστεύεσαι τυφλά τα sponsored αποτελέσματα.