
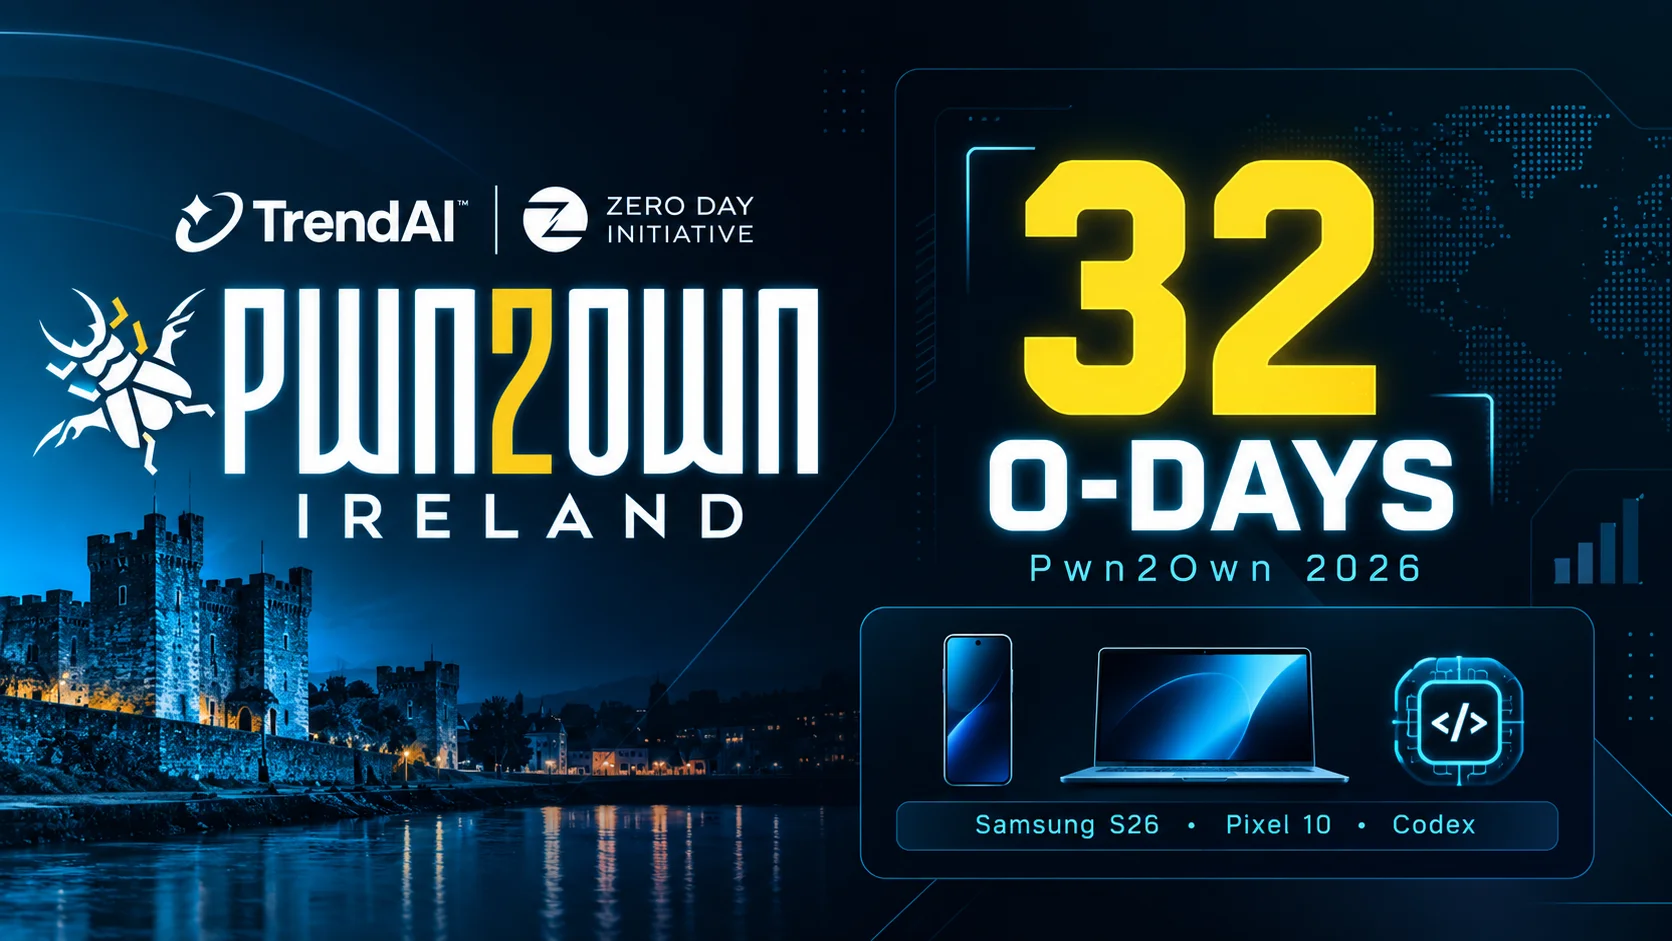
Τα κενά ασφαλείας zero-day κοστίζουν πλέον εκατοντάδες χιλιάδες ευρώ στην παγκόσμια αγορά. Στην πρώτη ημέρα του διαγωνισμού Pwn2Own Ireland, κορυφαίοι ερευνητές ασφαλείας κατάφεραν να παραβιάσουν συσκευές όπως το Samsung Galaxy S26 και υποδομές παραγωγικής τεχνητής νοημοσύνης. Αν χρησιμοποιείς σύγχρονα smartphones, AI εργαλεία ή smart home εξοπλισμό, αυτά τα ευρήματα καθορίζουν άμεσα την ψηφιακή σου προστασία.
- Ερευνητές εκμεταλλεύτηκαν 32 μοναδικά zero-day κενά ασφαλείας, κερδίζοντας συνολικά 388.500 δολάρια (περίπου 355.000 €) μέσα σε μόλις μία ημέρα.
- Το Samsung Galaxy S26 παραβιάστηκε επιτυχώς από τρεις διαφορετικές ομάδες, ενώ η αντίστοιχη απόπειρα στο Google Pixel απέτυχε εντός του χρονικού ορίου.
- Στο επίκεντρο των επιθέσεων βρέθηκαν AI εργαλεία όπως το OpenAI Codex και το LiteLLM, αλλά και οικιακές συσκευές της Philips και της Sonos.
Πώς λειτουργούν τα σύνθετα exploit chains
Μία σύγχρονη παραβίαση σπάνια βασίζεται σε ένα μόνο σφάλμα λογισμικού. Οι ερευνητές συνδέουν πολλαπλές ευπάθειες σε μία ενιαία αλυσίδα (exploit chain) για να παρακάμψουν τους μηχανισμούς ασφαλείας του λειτουργικού συστήματος.
Το πρώτο βήμα συνήθως αποκτά πρόσβαση στο σύστημα χωρίς δικαιώματα. Τα επόμενα βήματα αναλαμβάνουν την κλιμάκωση προνομίων (privilege escalation), επιτρέποντας στον εισβολέα να εκτελέσει κακόβουλο κώδικα απευθείας στον πυρήνα.
Στον διαγωνισμό που διοργανώνει η Zero Day Initiative (ZDI), οι ομάδες δοκιμάζουν αυτές τις αλυσίδες σε πραγματικές συσκευές κάτω από αυστηρούς χρονικούς περιορισμούς.
Smartphones στο στόχαστρο: Galaxy S26 και Pixel
Η ναυαρχίδα της Samsung βρέθηκε στο επίκεντρο τριών επιτυχημένων επιθέσεων. Κάθε ομάδα χρησιμοποίησε συνδυασμό τεσσάρων σφαλμάτων για να αποκτήσει πλήρη έλεγχο της συσκευής.
Ο ερευνητής Nguyen Thanh Dat της Viettel Cyber Security εξασφάλισε 31.250 δολάρια (περίπου 28.500 €) συνδυάζοντας ένα νέο zero-day με τρεις ήδη γνωστές ευπάθειες. Αντίστοιχα, η Interrupt Labs και η Ikotas Labs πέτυχαν λειτουργικά exploits, αποκαλύπτοντας κενά που η Samsung γνώριζε αλλά δεν είχε προλάβει να διορθώσει με security patch.
Στον αντίποδα, η ομάδα White Noise Club δεν κατάφερε να ολοκληρώσει την επίθεση στο Google Pixel εντός του επιτρεπόμενου χρόνου. Αυτό δεν αποδεικνύει απόλυτη απενεργοποίηση των κενών ασφαλείας, αλλά επιβεβαιώνει την αποτελεσματικότητα του sandboxing που εφαρμόζει η Google σε επίπεδο hardware.
| Στόχος | Ομάδα Ερευνητών | Ευπάθειες / Μέθοδος | Αποτέλεσμα |
|---|---|---|---|
| Samsung Galaxy S26 | Viettel Cyber Security | 1 Zero-Day + 3 Known Flaws | Επιτυχία ($31.250) |
| Google Pixel | White Noise Club | Exploit Chain Timeout | Αποτυχία χρόνου |
| OpenAI Codex | Ikotas Labs | Argument Injection | Επιτυχία ($40.000) |
| Philips Hue Bridge Pro | VinSOC | 7 Zero-Days | Επιτυχία ($40.000) |
Η προστασία των προσωπικών σου δεδομένων ξεκινά από την κατανόηση των ρυθμίσεων δικτύου σου. Μπορείς να διαβάσεις τον αναλυτικό οδηγό μας για την ασφάλεια σε σύγχρονα smartphones ώστε να θωρακίσεις τη συσκευή σου.
Το νέο πεδίο μάχης: AI και έξυπνο σπίτι
Η τεχνητή νοημοσύνη δεν αποτελεί πλέον μόνο εργαλείο παραγωγικότητας αλλά και άμεσο στόχο κυβερνοεπιθέσεων. Η Ikotas Labs εκμεταλλεύτηκε σφάλμα argument injection στο OpenAI Codex κερδίζοντας 40.000 δολάρια (περίπου 36.500 €).
Παράλληλα, ο ερευνητής Taisic Yun πέτυχε απομακρυσμένη εκτέλεση κώδικα (reverse shell) στο LiteLLM. Με αυτή τη μέθοδο, ο επιτιθέμενος αποκτά πλήρη έλεγχο γραμμής εντολών στον διακομιστή που φιλοξενεί το γλωσσικό μοντέλο.
Στον χώρο του Internet of Things (IoT), το Philips Hue Bridge Pro κατέρρευσε μπροστά σε επτά νέα zero-day σφάλματα από την ομάδα VinSOC. Ταυτόχρονα, το premium έξυπνο ηχείο Sonos Era 300 υπέκυψε σε σφάλμα διαχείρισης μνήμης (out-of-bounds write), αποδεικνύοντας ότι καμία συσκευή στο τοπικό σου δίκτυο δεν είναι αυτόματα ασφαλής.
Zero-days, collisions και πραγματικός κίνδυνος
Πολλοί χρήστες αναρωτιούνται αν κινδυνεύουν άμεσα από τέτοιες επιθέσεις στην καθημερινότητά τους. Η πραγματικότητα είναι ότι αυτές οι επιδείξεις γίνονται σε ελεγχόμενο περιβάλλον εργαστηρίου υπό ειδικές συνθήκες.
Όταν δύο διαφορετικοί ερευνητές ανακαλύπτουν ανεξάρτητα το ίδιο κενό, η διοργάνωση το καταγράφει ως «collision». Αυτό σημαίνει μειωμένη αμοιβή για τον δεύτερο, αλλά επιβεβαιώνει στους κατασκευαστές ότι το πρόβλημα είναι υπαρκτό και εντοπίσιμο.
Στην πράξη, οι κατασκευαστές λαμβάνουν άμεσα τα τεχνικά δεδομένα και έχουν περιθώριο 90 ημερών να εκδώσουν ενημερώσεις λογισμικού πριν δημοσιοποιηθούν οι λεπτομέρειες του κώδικα. Η τακτική εγκατάσταση των security patches αποτελεί το μοναδικό σου τείχος προστασίας.
Η άποψή μας στο TechNoid
Το Pwn2Own αποδεικνύει κάθε χρόνο ότι η απόλυτη ασφάλεια είναι ένας επικίνδυνος μύθος. Όταν συσκευές αξίας άνω των 1.000 € παραβιάζονται μέσα σε λίγα λεπτά, οι κατασκευαστές οφείλουν να αλλάξουν προτεραιότητες.
Η Samsung συνεχίζει να καθυστερεί την ενσωμάτωση διορθώσεων για ευπάθειες που ήδη γνωρίζει, αφήνοντας περιθώριο εκμετάλλευσης. Αντίθετα, η Google δείχνει ότι η βαθιά αρχιτεκτονική απομόνωση των διεργασιών στο Android αποδίδει καρπούς στην πράξη.
Το πραγματικό πρόβλημα για εσένα δεν είναι τα smartphones, αλλά το παραμελημένο smart home. Οι έξυπνες λάμπες, τα bridges και τα ηχεία δεν λαμβάνουν συχνές ενημερώσεις, μετατρέποντας το εσωτερικό σου δίκτυο σε ανοιχτή κερκόπορτα.
Συχνές Ερωτήσεις για τα Zero-Day Exploits
Τι είναι ακριβώς μια ευπάθεια zero-day;
Είναι ένα άγνωστο κενό ασφαλείας στο λογισμικό για το οποίο ο κατασκευαστής δεν διαθέτει ακόμα έτοιμη ενημέρωση προστασίας.
Κινδυνεύει το κινητό μου άμεσα μετά τον διαγωνισμό Pwn2Own;
Όχι άμεσα, καθώς οι ερευνητές παραδίδουν τα ευρήματα απευθείας στους κατασκευαστές χωρίς να δημοσιοποιούν τον κακόβουλο κώδικα.
Τι σημαίνει ο όρος «collision» στις κυβερνοεπιθέσεις;
Σημαίνει ότι δύο ανεξάρτητοι ερευνητές εντόπισαν και εκμεταλλεύτηκαν το ίδιο ακριβώς προγραμματιστικό σφάλμα στον ίδιο στόχο.
Πώς μπορώ να προστατευτώ από τέτοια κενά ασφαλείας;
Εγκαθιστώντας άμεσα κάθε διαθέσιμη ενημέρωση συστήματος και απομονώνοντας τις smart home συσκευές σε ξεχωριστό guest Wi-Fi δίκτυο.
Γιατί οι ερευνητές στοχεύουν πλέον μοντέλα τεχνητής νοημοσύνης;
Επειδή τα AI εργαλεία συνδέονται άμεσα με βάσεις δεδομένων και διακομιστές, προσφέροντας στους εισβολείς πρόσβαση σε ευαίσθητες εταιρικές πληροφορίες.