
Η ασφάλεια συστημάτων απαιτεί τα ίδια εργαλεία που χρησιμοποιούν οι εισβολείς. Η Anthropic αναδιαμορφώνει το Cyber Verification Program, ξεκλειδώνοντας τα ισχυρά μοντέλα Claude Opus 5.5 και Sonnet 5.5 για πιστοποιημένους ερευνητές. Πλέον, οι αμυντικές ομάδες αποκτούν στοχευμένη πρόσβαση χωρίς τα υπερβολικά ρυθμιστικά φίλτρα που ακύρωναν κρίσιμες δοκιμές διείσδυσης.
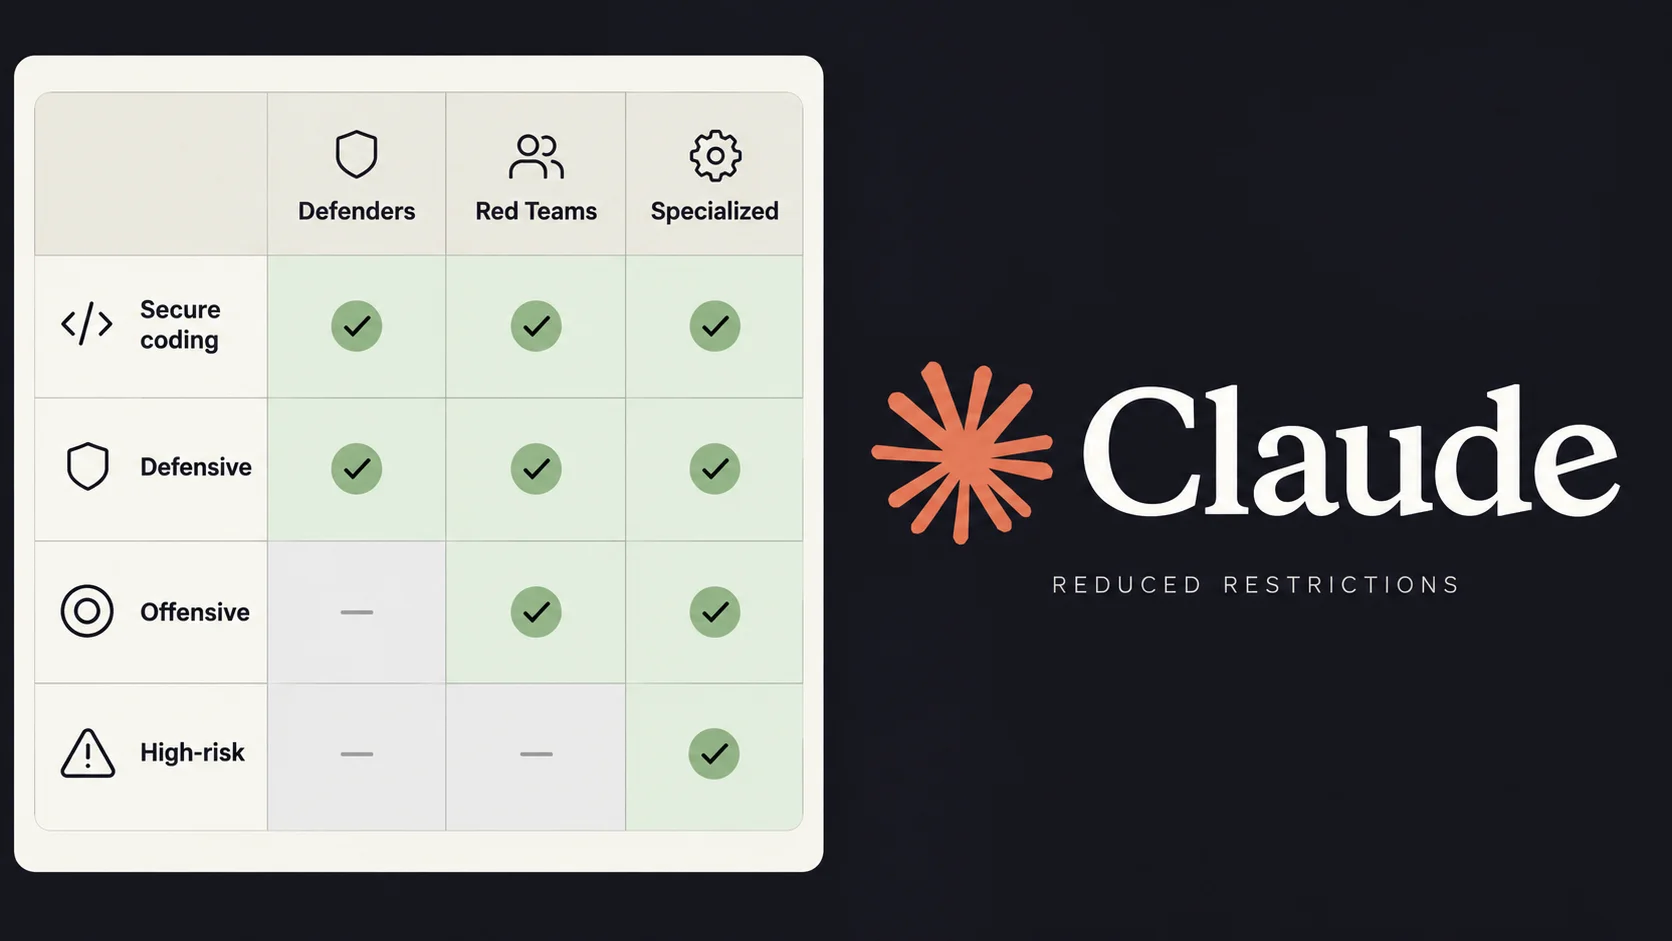
- Η Anthropic διαχωρίζει την πρόσβαση σε τρία πιστοποιημένα επίπεδα: Defense, Red Team και Specialized Access για κρίσιμες υποδομές.
- Τα νέα μοντέλα Claude Opus 5.5 και Mythos 5.1 παρακάμπτουν γενικούς περιορισμούς, επιτρέποντας reverse engineering και προσομοιώσεις επιθέσεων.
- Επιχειρήσεις και SOC αποκτούν δυνατότητα διατήρησης δεδομένων σε δικά τους cloud περιβάλλοντα μέσω των Enterprise Frontier Safeguards.
Πώς λειτουργεί το διευρυμένο Cyber Verification Program
Μέχρι σήμερα, ένα γενικό γλωσσικό μοντέλο αρνιόταν να αναλύσει ένα ύποπτο δυαδικό αρχείο. Η ενσωματωμένη ασφάλεια μπέρδευε τη νόμιμη ανάλυση κακόβουλου λογισμικού με απόπειρα κυβερνοεπίθεσης.
Η Anthropic ενσωματώνει το Project Glasswing στο ενιαίο πρόγραμμα CVP. Το σύστημα διαχωρίζει τις προθέσεις του χρήστη βάσει διαπιστευτηρίων και επιχειρησιακού ρόλου, αντί να βασίζεται αποκλειστικά σε γενικά φίλτρα λέξεων-κλειδιών.
Έτσι, μοντέλα αιχμής όπως το Claude Opus 5.5 και το Claude Sonnet 5.5 επιτρέπουν πλέον την εκτέλεση σύνθετων αμυντικών σεναρίων. Οι δημόσιες εκδόσεις παραμένουν αυστηρά κλειδωμένες για απλούς χρήστες, διατηρώντας τα παραδοσιακά όρια ασφαλείας.
Στην πράξη, αυτό επιτρέπει τον αυτοματισμό σε ελέγχους πηγαίου κώδικα, τον εντοπισμό zero-day σφαλμάτων και την ιεράρχηση ειδοποιήσεων σε κέντρα επιχειρήσεων ασφαλείας (SOC). Μπορείς επίσης να διαβάσεις για τις ευρύτερες εξελίξεις στην τεχνητή νοημοσύνη και τα μοντέλα μηχανικής μάθησης που δοκιμάζουμε τακτικά.
Τα τρία επίπεδα διαβάθμισης για επαγγελματίες κυβερνοασφάλειας
Η πρόσβαση δεν είναι ενιαία για όλους. Η Anthropic όρισε τρεις κατηγορίες, εξισορροπώντας την επιχειρησιακή χρησιμότητα με την αποτροπή ψηφιακών επιθέσεων.
Το πρώτο σκαλοπάτι είναι το Defense Access. Απευθύνεται σε ομάδες SOC, νοσοκομεία, πανεπιστήμια, διαχειριστές open-source έργων και ανεξάρτητους ερευνητές με αποδεδειγμένο ιστορικό υπεύθυνης αποκάλυψης (responsible disclosure). Επιτρέπει αντίστροφη μηχανική κακόβουλου λογισμικού και ανάλυση συμβάντων με έγκριση λίγων ημερών.
Το δεύτερο σκαλοπάτι είναι το Red Team Access. Αφορά αποκλειστικά πιστοποιημένους οργανισμούς και εταιρείες penetration testing με γραπτή εξουσιοδότηση στόχου. Εδώ το μοντέλο συνδράμει ενεργά σε επιθετικές προσομοιώσεις, αν και ενεργοί μηχανισμοί αποτρέπουν τη δημιουργία ransomware ή πλήγματα σε βιομηχανικά συστήματα SCADA.
Στην κορυφή βρίσκεται το Specialized Access. Αφορά κρίσιμες υποδομές, όπως ενεργειακά δίκτυα, αερομεταφορές, τραπεζικά ιδρύματα και τηλεπικοινωνιακούς παρόχους. Η έγκριση γίνεται σε άμεση συνεργασία με κρατικές αρχές ασφαλείας των ΗΠΑ.
| Επίπεδο (Tier) | Επιλέξιμοι Φορείς | Επιτρεπόμενες Ενέργειες | Χρόνος Έγκρισης |
|---|---|---|---|
| Public Access | Κοινό / Developers | Triage, Patching, Έλεγχος ιδιόκτητου κώδικα | Άμεση |
| Defense Access | SOCs, Νοσοκομεία, Ερευνητές | Reverse engineering, ανάλυση malware | Λίγες ημέρες |
| Red Team Access | Εταιρείες Security Testing | Penetration testing, exploitation tooling | Αρκετές εβδομάδες |
| Specialized Access | Κρίσιμες υποδομές, Κυβερνήσεις | Δοκιμές σε δίκτυα ενέργειας, τηλεπικοινωνίες | Αυστηρός κρατικός έλεγχος |
Μετρήσεις CyScenarioBench και ανακαλύψεις ευπαθειών
Η συμπεριφορά του Claude αξιολογήθηκε στο benchmark CyScenarioBench, το οποίο δοκιμάζει πολυεπίπεδες ψηφιακές επιθέσεις σε 50 ανεξάρτητες δοκιμές ανά επίπεδο πρόσβασης.
Στη δημόσια έκδοση, το σύστημα μπλόκαρε το 100% των προσπαθειών από την πρώτη εντολή. Στο Defense Access σημειώθηκαν 46 απορρίψεις και μόλις 4 επιτυχίες, δείχνοντας ότι τα φίλτρα παραμένουν αυστηρά.
Αντίθετα, στο Red Team Access δεν υπήρξε κανένα μπλοκάρισμα. Το μοντέλο ολοκλήρωσε επιτυχώς 34 από τις 50 δοκιμασίες, αγγίζοντας ποσοστό επιτυχίας κοντά στο 68%.
Παράλληλα, τα στατιστικά του προγράμματος Glasswing κατέγραψαν 129.000 επιβεβαιωμένες ευπάθειες σε ένα τρίμηνο. Από αυτές, πάνω από 33.000 χαρακτηρίστηκαν υψηλής ή κρίσιμης επικινδυνότητας (High/Critical).
Ωστόσο, υπάρχει μια λεπτομέρεια που συχνά αποσιωπάται. Λιγότεροι από τους μισούς συνεργάτες ανέφεραν πόσα από αυτά τα κενά ασφαλείας επιδιορθώθηκαν πραγματικά με patches, πράγμα που σημαίνει ότι η ανακάλυψη δεν ισοδυναμεί αυτόματα με εξάλειψη της απειλής.
Διαχείριση δεδομένων, cloud πλατφόρμες και απόρρητο
Για μια ομάδα κυβερνοασφάλειας, η αποστολή ευαίσθητων logs ή zero-day exploits σε εξωτερικούς servers ενέχει τεράστιο ρίσκο διαρροής. Η Anthropic απαιτεί κανονικά διατήρηση δεδομένων για έλεγχο κακόβουλης χρήσης.
Για να καλυφθούν οι ανάγκες των ευαίσθητων οργανισμών, σχεδιάστηκαν τα Enterprise Frontier Safeguards (EFS). Αυτά επιτρέπουν την αποθήκευση και τον έλεγχο των δεδομένων παρακολούθησης απευθείας σε υποδομές cloud που ελέγχει ο πελάτης.
Η διάθεση του προγράμματος γίνεται μέσω του Claude Platform, του Google Cloud Vertex AI και του Microsoft Foundry. Για χρήση μέσω Amazon Bedrock, απαιτείται υποχρεωτικά έγκριση των προδιαγραφών EFS.
Αν η ομάδα σου διαχειρίζεται ευαίσθητα δεδομένα δικτύου, η δυνατότητα Zero-Data Retention αποτελεί προαπαιτούμενο πριν την ενσωμάτωση οποιουδήποτε LLM στις διαδικασίες απόκρισης περιστατικών.
Η άποψή μας στο TechNoid
Η πρωτοβουλία της Anthropic είναι ένα βήμα προς τη σωστή κατεύθυνση, αλλά κρύβει κινδύνους που δεν πρέπει να αγνοούμε. Τα γενικά safety guardrails στα LLMs είχαν καταντήσει ανέκδοτο για τους επαγγελματίες, καθώς εμπόδιζαν ακόμα και τη βασική αποσφαλμάτωση κώδικα.
Το CVP αποκαθιστά τη λειτουργικότητα που χρειαζόταν η αγορά. Όμως, η συγκέντρωση τόσο ισχυρών εργαλείων αυτοματοποιημένης επίθεσης σε cloud servers τρίτων δημιουργεί ένα νέο σημείο αποτυχίας (single point of failure).
Αν διαχειρίζεσαι SOC ή ομάδα penetration testing, η αίτηση για Defense ή Red Team Access αξίζει τον κόπο. Φρόντισε όμως να απαιτήσεις Zero Data Retention, κρατώντας τα εταιρικά σου δεδομένα μακριά από τη γενική εκπαίδευση μελλοντικών μοντέλων.
Συχνές Ερωτήσεις για το Anthropic Cyber Verification Program
Τι είναι το Anthropic Cyber Verification Program (CVP);
Είναι ένα πρόγραμμα διαπίστευσης που δίνει σε επαγγελματίες κυβερνοασφάλειας πρόσβαση στα μοντέλα Claude με μειωμένους περιορισμούς ασφαλείας για αμυντικές και επιθετικές δοκιμές.
Ποια μοντέλα περιλαμβάνονται στο πρόγραμμα;
Στο CVP περιλαμβάνονται τα κορυφαία μοντέλα Claude Opus 5.5, Claude Sonnet 5.5 και Claude Mythos 5.1, καθώς και μελλοντικές εκδόσεις της Anthropic.
Μπορεί ένας ανεξάρτητος ερευνητής να πάρει Red Team Access;
Όχι, το Red Team Access περιορίζεται αυστηρά σε πιστοποιημένους οργανισμούς και εταιρείες, ενώ οι ανεξάρτητοι ερευνητές μπορούν να αιτηθούν για Defense Access.
Πώς προστατεύονται τα ευαίσθητα εταιρικά δεδομένα;
Μέσω των Enterprise Frontier Safeguards (EFS), οι επιλέξιμοι οργανισμοί μπορούν να αποθηκεύουν τα δεδομένα καταγραφής σε δικές τους cloud υποδομές με πολιτικές μηδενικής διατήρησης (zero-retention).
Μέσω ποιων cloud παρόχων είναι διαθέσιμη η υπηρεσία;
Η πρόσβαση παρέχεται μέσω του Claude Platform, του Google Cloud Vertex AI, του Microsoft Foundry και υπό προϋποθέσεις μέσω Amazon Bedrock.