
Μια νέα εξελιγμένη απειλή κυβερνοκατασκοπείας στοχεύει συστήματα Windows με αιχμή του δόρατος το Antino backdoor. Οι εισβολείς αξιοποιούν νόμιμα εργαλεία της Microsoft και cloud υποδομές για να παρακάμψουν κάθε παραδοσιακό έλεγχο ασφαλείας. Αν διαχειρίζεσαι εταιρικά δίκτυα ή τερματικά, η κατανόηση αυτής της αλυσίδας μόλυνσης είναι απολύτως κρίσιμη.
✂️ Σύνοψη άρθρου
- Το κακόβουλο λογισμικό Antino παρακάμπτει τα antivirus μέσω DLL sideloading στο γνήσιο εκτελέσιμο
GatherOsState.exeτης Microsoft. - Οι επιτιθέμενοι κρύβουν την επικοινωνία Command and Control (C2) μέσα στο επίσημο Microsoft Graph API, χρησιμοποιώντας το OneDrive και το Outlook για διακίνηση εντολών.
- Η παράδοση των αρχικών payloads βασίζεται σε εκτεταμένη κατάχρηση νόμιμων CDN όπως το Cloudflare Pages και το AWS CloudFront.
Μηχανισμός μόλυνσης: DLL Sideloading μέσω GatherOsState
Η επίθεση ξεκινά με spear-phishing μηνύματα προσαρμοσμένα σε γεωπολιτικά θέματα, συνέδρια και κρατικές αναφορές. Οι δράστες χρησιμοποιούν αρχεία HTML Application (HTA) και Windows Script File (WSF) που εκτελούνται μέσω του mshta.exe. Αυτά τα stagers κάνουν λήψη ενός .NET downloader (TestAssembly.dll) απευθείας στη μνήμη του συστήματος.
Στη συνέχεια, ο downloader τοποθετεί στο φάκελο %LOCALAPPDATA%\Windows GatherOSStateKit\ το επίσημα ψηφιοποιημένο εργαλείο GatherOsState.exe της Microsoft μαζί με ένα κακόβουλο slc.dll. Όταν εκτελείται το νόμιμο αρχείο, φορτώνει αυτόματα τη δική τους βιβλιοθήκη αντί της γνήσιας των Windows. Πρόκειται για την κλασική τεχνική DLL search order hijacking.
Παράλληλα, εμφανίζεται στην οθόνη ένα αρχείο-δόλωμα (OsGather.dat) που ανοίγει την αριθμομηχανή των Windows για να μη δημιουργηθούν υποψίες στον χρήστη. Στην πράξη, η ομάδα πίσω από την καμπάνια, η οποία συνδέεται με κρατικά υποστηριζόμενους δρώντες παρόμοιους με την UNC6384, πετυχαίνει πλήρη εκτέλεση κώδικα με τα δικαιώματα του τοπικού χρήστη, παρακάμπτοντας τα συνήθη application allowlists.
Κατάχρηση cloud υποδομών και Microsoft Graph
Η διανομή των αρχικών αρχείων δεν βασίζεται σε άγνωστα κακόβουλα domains. Οι επιτιθέμενοι εκμεταλλεύονται το οικοσύστημα της Cloudflare (Cloudflare Pages και R2 storage buckets) καθώς και το AWS CloudFront της Amazon Web Services. Τα firewalls και τα web proxies εμπιστεύονται αυτές τις υποδομές από προεπιλογή, επιτρέποντας την ελεύθερη διακίνηση των payloads.
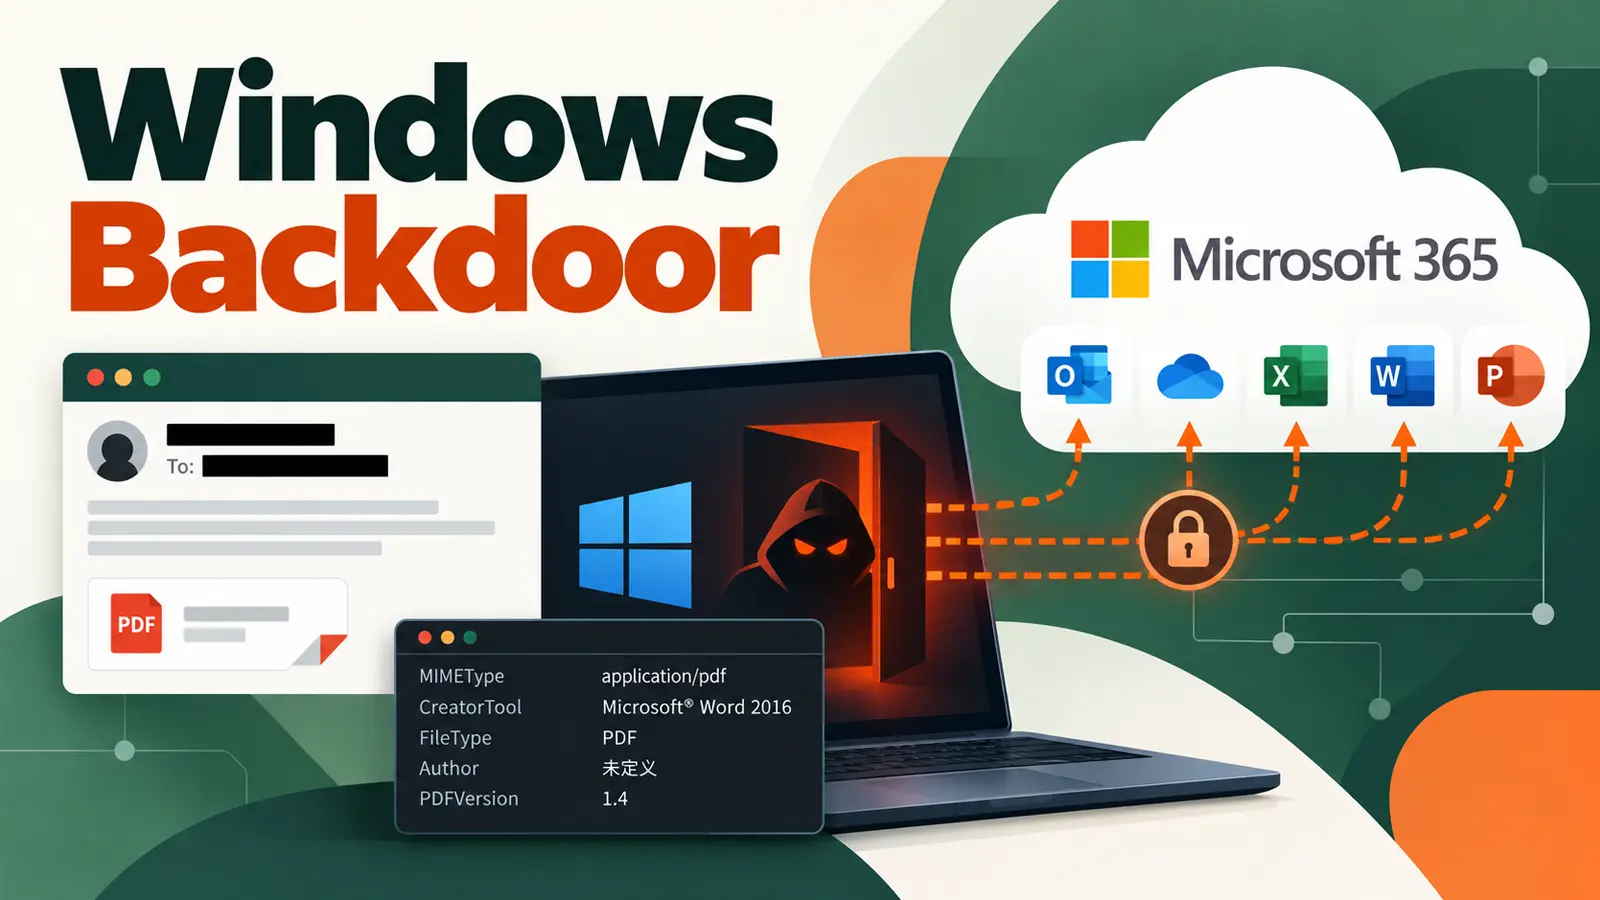
Το πιο ανησυχητικό στοιχείο είναι η υποδομή εντολών και ελέγχου (C2). Το Antino backdoor δεν επικοινωνεί με κάποιον ύποπτο εξωτερικό server, αλλά συνδέεται στο graph.microsoft.com και στο login.microsoftonline.com. Ολόκληρη η κίνηση μοιάζει απόλυτα φυσιολογική σε ένα σύγχρονο εταιρικό περιβάλλον με Microsoft 365.
Ο κακόβουλος μηχανισμός ανεβάζει heartbeats και κλεμμένα αρχεία στο OneDrive σε διαδρομές όπως /antino/heartbeats/ και /antino_downloads/. Ταυτόχρονα, διαβάζει εντολές απευθείας από μηνύματα του Outlook με συγκεκριμένα θέματα όπως command_req_[session_id]. Αυτή η τακτική Living off Trusted Services (LOTS) καθιστά τον εντοπισμό μέσω δικτυακής ανάλυσης εξαιρετικά δύσκολο.
| Χαρακτηριστικό | Παραδοσιακά C2 Backdoors | Antino Backdoor (Graph API) |
|---|---|---|
| Κανάλι Επικοινωνίας | Απευθείας IP ή ύποπτο Dynamic DNS | Νόμιμα Endpoints (graph.microsoft.com) |
| Κρυπτογράφηση & TLS | Custom certificates ή Self-signed | Γνήσια πιστοποιητικά Microsoft |
| Αντίδραση Firewall / Proxy | Εύκολο blocklist βάσει φήμης domain | Πλήρης παράκαμψη λόγω M365 traffic |
| Εξαγωγή Δεδομένων | FTP, HTTP POST σε άγνωστες πύλες | Ανέβασμα σε OneDrive & Outlook drafts |
Η επιλογή της Rust και η αρχιτεκτονική του Antino
Όπως αποκαλύπτουν τα διαγνωστικά ίχνη μεταγλώττισης (PDB artifacts), το Antino έχει αναπτυχθεί στη γλώσσα προγραμματισμού Rust. Η Rust παρέχει στους συγγραφείς κακόβουλου λογισμικού προηγμένη διαχείριση μνήμης και εξαιρετική ταχύτητα. Παράλληλα, παράγει δυαδικά αρχεία που δυσκολεύουν αφάνταστα την αποσυμπίληση (reverse engineering).
Οι ερευνητές της Mandiant εντόπισαν modular δομή στον πηγαίο κώδικα (αρθρωτά components όπως artillery, signaller, command_client). Το payload περιλαμβάνει ενσωματωμένες λειτουργίες για άμεση εκτέλεση εντολών μέσω cmd.exe και powershell.exe, καταγραφή διεργασιών, λήψη πρόσθετων εργαλείων και πειραγμένα run keys στο Windows Registry.
Η νεότερη γενιά (Gen 2) του κακόβουλου λογισμικού χρησιμοποιεί επίσης το Windows Troubleshooting framework (sdiagnhost.exe και sdiageng.dll). Καταχρώμενοι το συγκεκριμένο COM CLSID, οι επιτιθέμενοι καταφέρνουν να συντηρήσουν την παρουσία τους στο λειτουργικό σύστημα ακόμη και μετά από επανεκκίνηση.
Ανίχνευση και στρατηγική άμυνας για διαχειριστές
Επειδή τα δικτυακά indicators δεν αρκούν, η άμυνα μεταφέρεται υποχρεωτικά στο επίπεδο του host και στα αρχεία καταγραφής συμβάντων (EDR telemetry). Πρέπει να παρακολουθείς στενά τη συμπεριφορά του GatherOsState.exe. Το εργαλείο αυτό κανονικά χρησιμοποιείται μόνο κατά τις αναβαθμίσεις των Windows και δεν έχει κανένα λόγο να εκτελείται από το AppData ενός τοπικού προφίλ.
Επίσης, η δημιουργία αρχείων slc.dll έξω από τον φάκελο System32 αποτελεί άμεσο δείκτη παραβίασης (IoC). Μέσω πολιτικών AppLocker ή Software Restriction Policies, μπορείς να μπλοκάρεις την εκτέλεση του mshta.exe για απλούς χρήστες, ακυρώνοντας εν τη γενέσει τους τα πρώτα στάδια της μόλυνσης. Για ολοκληρωμένη προστασία, συμβουλέψου τη μεθοδολογία που αναλύουμε στην αρχιτεκτονική Zero Trust.
Σε επίπεδο Microsoft Entra ID (Azure AD), απαιτείται αυστηρός έλεγχος στις εξουσιοδοτήσεις των εφαρμογών τρίτων. Το Microsoft Graph δεν πρέπει να επιτρέπει ανεξέλεγκτα permissions (όπως Files.ReadWrite.All ή Mail.Send) σε μη εγκεκριμένα App Registrations χωρίς έγκριση διαχειριστή.
Η άποψή μας στο TechNoid
Το Antino αποδεικνύει περίτρανα ότι το κλασικό μοντέλο περιμετρικής ασφάλειας έχει πεθάνει. Όταν οι επιτιθέμενοι χρησιμοποιούν ψηφιακά υπογεγραμμένα εργαλεία των Windows και τα ίδια τα APIs της Microsoft για να επικοινωνήσουν, τα παραδοσιακά antivirus μένουν απλοί θεατές. Η επιλογή της Rust επιβεβαιώνει ότι οι κρατικοί hackers επενδύουν σε σύγχρονες τεχνολογίες που εκμηδενίζουν τα signature-based signatures.
Αν βασίζεσαι ακόμα σε απλά firewalls και φιλτράρισμα URLs για να προστατεύσεις τους χρήστες σου, είσαι ήδη εκτεθειμένος. Χρειάζεσαι άμεσα αυστηρό application control, περιορισμό των LOLBins (όπως mshta.exe) και εξειδικευμένα συστήματα προστασίας EDR που κατανοούν τη συμπεριφορά των διεργασιών στη μνήμη. Οτιδήποτε λιγότερο δίνει στους εισβολείς το ελεύθερο να κάνουν κατάληψη στις υποδομές σου.
Συχνές Ερωτήσεις για το Antino Backdoor
Τι ακριβώς είναι το Antino malware;
Είναι ένα εξελιγμένο backdoor γραμμένο σε Rust, σχεδιασμένο για κατασκοπεία, υποκλοπή αρχείων και εκτέλεση απομακρυσμένων εντολών σε περιβάλλοντα Windows.
Πώς μολύνει έναν υπολογιστή;
Ξεκινά μέσω spear-phishing μηνυμάτων με αρχεία HTA/WSF και στη συνέχεια χρησιμοποιεί την τεχνική DLL sideloading εκμεταλλευόμενο το νόμιμο εργαλείο GatherOsState.exe της Microsoft.
Γιατί δεν το εντοπίζουν τα παραδοσιακά firewalls;
Επειδή χρησιμοποιεί το Microsoft Graph API και επίσημες υπηρεσίες όπως το OneDrive και το Outlook για C2, κάνοντας την κίνηση δεδομένων να μοιάζει με απόλυτα νόμιμη εταιρική δραστηριότητα.
Ποιος είναι ο ρόλος του GatherOsState.exe;
Είναι ένα επίσημο εκτελέσιμο της Microsoft για διαγνωστικούς ελέγχους των Windows, το οποίο οι χάκερ εκμεταλλεύονται για να φορτώσουν αθόρυβα το κακόβουλο αρχείο slc.dll.
Ποιο είναι το πιο αποτελεσματικό μέτρο προστασίας;
Ο περιορισμός εκτέλεσης εργαλείων scripting όπως το mshta.exe, η εφαρμογή αρχιτεκτονικής Zero Trust και η επιθετική παρακολούθηση διεργασιών μέσω σύγχρονων EDR λύσεων.