
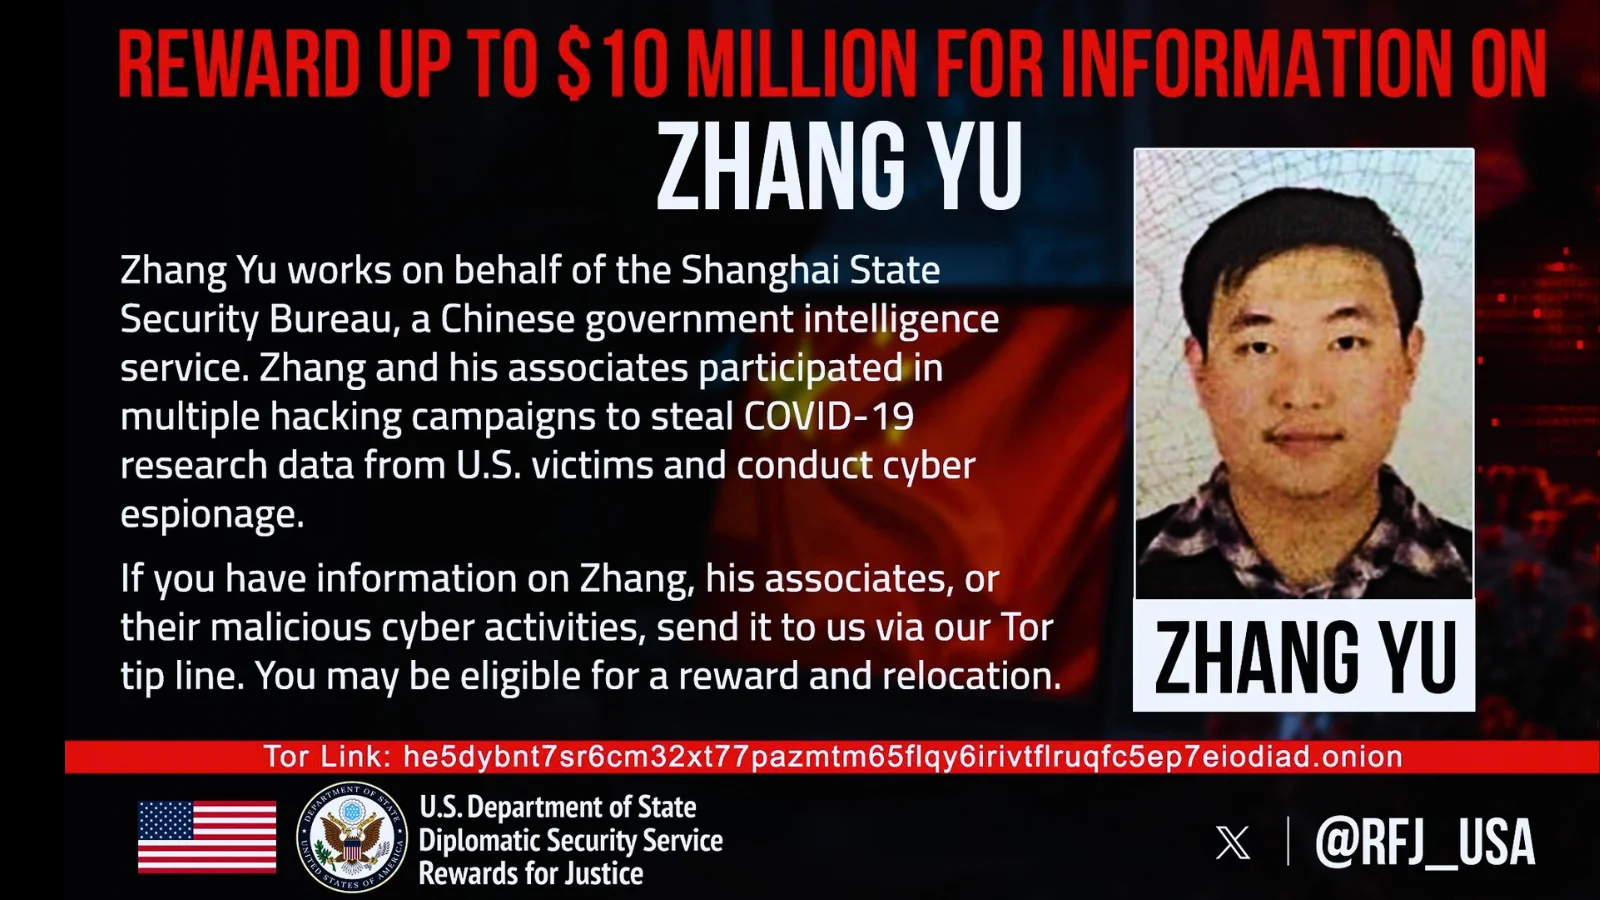
Το Στέιτ Ντιπάρτμεντ προσφέρει αμοιβή έως 10 εκατομμύρια δολάρια για πληροφορίες σχετικά με τον Κινέζο χάκερ Zhang Yu. Οι αμερικανικές αρχές τον κατηγορούν για στοχευμένες κυβερνοεπιθέσεις σε ερευνητικά κέντρα εμβολίων κατά του COVID-19. Η υπόθεση συνδέεται άμεσα με τη διαβόητη ομάδα HAFNIUM και μαζικές παραβιάσεις στο Microsoft Exchange.
- Το αμερικανικό πρόγραμμα επικηρύξεων προσφέρει έως 10 εκατομμύρια δολάρια για τον Zhang Yu, συνεργάτη των μυστικών υπηρεσιών της Σανγκάης (MSS).
- Οι επιτιθέμενοι έκλεψαν αλληλογραφία κορυφαίων ιολόγων και ανοσολόγων, εκμεταλλευόμενοι κρίσιμες ευπάθειες τύπου zero-day σε mail servers.
- Η υπόθεση αποκαλύπτει ένα οργανωμένο δίκτυο ιδιωτικών εταιρειών-βιτρινών που αναλαμβάνουν κυβερνοκατασκοπεία για λογαριασμό ξένων κρατών.
Πώς χτύπησαν τα zero-day του Microsoft Exchange
Η δράση των χάκερ βασίστηκε σε κενά ασφαλείας που έγιναν γνωστά στην κοινότητα ως ProxyLogon. Οι επιτιθέμενοι στόχευσαν απευθείας on-premises εγκαταστάσεις mail server που χρησιμοποιούσε η ερευνητική κοινότητα. Η Microsoft εντόπισε τις επιθέσεις υπό την ομπρέλα της APT ομάδας HAFNIUM.
Μόλις εντόπιζαν ευάλωτο σύστημα, οι δράστες φύτευαν κακόβουλα web shells. Αυτά τα scripts λειτουργούσαν ως μόνιμη κερκόπορτα, προσφέροντας πλήρη απομακρυσμένο έλεγχο. Από εκεί και πέρα, η ανάγνωση ευαίσθητων email και η εξαγωγή αρχείων ήταν υπόθεση λίγων εντολών.
Στην πράξη, αν διαχειρίζεσαι εταιρικό server χωρίς αυτοματοποιημένες διαδικασίες patch management, εκτίθεσαι άμεσα σε παρόμοιες αυτοματοποιημένες σαρώσεις. Για να οχυρώσεις τις γραμμές σου, ρίξε μια ματιά στον αναλυτικό οδηγό ασφάλειας δικτύου που έχουμε ετοιμάσει.
Στόχευση πανεπιστημίων και ιατρικών δεδομένων
Τα επίσημα δικαστικά έγγραφα από το Υπουργείο Δικαιοσύνης των ΗΠΑ δείχνουν ξεκάθαρη μεθοδολογία. Τον Φεβρουάριο του 2020, ο συνεργάτης του Zhang, Xu Zewei, παραβίασε ερευνητικό ίδρυμα στο Τέξας. Μέσα σε 72 ώρες, αξιωματικός των κινεζικών μυστικών υπηρεσιών διέταξε υποκλοπή συγκεκριμένων ηλεκτρονικών θυρίδων.
Οι εισβολείς δεν έψαχναν γενικά αρχεία. Στόχευσαν απευθείας επιστήμονες που ανέπτυσσαν τεστ, θεραπείες και πρωτόκολλα εμβολίων. Η κλοπή δεδομένων ολοκληρώθηκε χωρίς να γίνει άμεσα αντιληπτή από τις τοπικές ομάδες ασφαλείας.
Παράλληλα, οι ερευνητές διαπίστωσαν ότι οι δράστες χτύπησαν και δικηγορικά γραφεία. Εκεί αναζητούσαν λέξεις-κλειδιά όπως “MSS”, “HongKong” και “Chinese sources”, αποδεικνύοντας ότι η επιχείρηση εξυπηρετούσε ευρύτερους στόχους κατασκοπείας.
Το κρυφό δίκτυο ιδιωτικών εταιρειών-βιτρίνα
Το πιο ανησυχητικό στοιχείο της υπόθεσης είναι ο κατακερματισμός της κρατικής κατασκοπείας σε ιδιωτικούς υπεργολάβους. Ο Zhang Yu συνδέεται με την εταιρεία Shanghai Firetech, ενώ ο συνεργάτης του με τη Shanghai Powerock. Και οι δύο οντότητες κατοχύρωναν επίσημες πατέντες για λογισμικό συλλογής δεδομένων στην Κίνα.
Αυτό το μοντέλο δίνει στις κυβερνήσεις το πλεονέκτημα της εύλογης άρνησης (plausible deniability). Αν ο χάκερ συλληφθεί, παρουσιάζεται ως ανεξάρτητος εγκληματίας. Το FBI Cyber Division επιβεβαιώνει ότι αυτή η τακτική εφαρμόζεται συστηματικά τα τελευταία χρόνια.
Ο Xu Zewei συνελήφθη στο Μιλάνο το καλοκαίρι του 2025 και εκδόθηκε στις ΗΠΑ τον Απρίλιο του 2026. Ο Zhang Yu παραμένει ασύλληπτος, πιθανότατα προστατευμένος εντός κινεζικών συνόρων.
| Παράμετρος | Επιχείρηση HAFNIUM (Zhang/Xu) | Κλασικό Ransomware |
|---|---|---|
| Κύριος Στόχος | Υποκλοπή IP, ιατρική έρευνα, κρατικά μυστικά | Οικονομικός εκβιασμός, κρυπτογράφηση δίσκων |
| Μέθοδος Εισβολής | Zero-day exploits (ProxyLogon), Web Shells | Phishing email, παραβιασμένα RDP credentials |
| Ορατότητα Θύματος | Αθόρυβη παραμονή για μήνες (Stealth) | Άμεση ειδοποίηση με σημείωμα λύτρων |
| Υποστήριξη | Κρατικές υπηρεσίες πληροφοριών (MSS) | Ανεξάρτητα συνδικάτα κυβερνοεγκλήματος |
Γιατί οι κρατικές παραβιάσεις απειλούν κάθε διακομιστή
Όταν κρατικοί χάκερ ανοίγουν κερκόπορτες σε χιλιάδες συστήματα, σπάνια τις κλείνουν πίσω τους. Πάνω από 12.700 οργανισμοί στις ΗΠΑ επηρεάστηκαν από τη συγκεκριμένη εκστρατεία. Πολλά web shells έμειναν ενεργά και απροστάτευτα στο διαδίκτυο.
Αυτό σημαίνει ότι απλοί κυβερνοεγκληματίες χρησιμοποίησαν τις ίδιες τρύπες για να διασπείρουν cryptominers και ransomware. Ακόμα κι αν ο δικός σου οργανισμός δεν αναπτύσσει κρίσιμα εμβόλια, ένας μη ενημερωμένος server γίνεται αυτόματα αναμεταδότης επιθέσεων. Η χρήση ισχυρών εργαλείων και μια σωστή σουίτα προστασίας συστημάτων παραμένει η πρώτη γραμμή άμυνας.
Το αμερικανικό πρόγραμμα Rewards for Justice διατηρεί ανοιχτή πύλη στο δίκτυο Tor, προσφέροντας πληρωμές σε κρυπτονομίσματα και μετεγκατάσταση σε πληροφοριοδότες. Αυτό αποδεικνύει πόσο δύσκολο είναι να συλλεχθούν αποδείξεις χωρίς εσωτερική διαρροή.
Η άποψή μας στο TechNoid
Η επικήρυξη των 10 εκατομμυρίων δολαρίων είναι περισσότερο μια πράξη διπλωματικής πίεσης παρά ρεαλιστική ελπίδα σύλληψης. Ο Zhang Yu δεν πρόκειται να ταξιδέψει σε χώρα που εκδίδει υπόπτους στις ΗΠΑ, όπως έκανε αφελώς ο συνεργάτης του στο Μιλάνο.
Το πραγματικό μάθημα εδώ αφορά τις υποδομές. Η εποχή που θεωρούσαμε ασφαλείς τους τοπικούς διακομιστές ηλεκτρονικού ταχυδρομείου επειδή βρίσκονται πίσω από ένα firewall έχει περάσει ανεπιστρεπτί. Αν η επιχείρησή σου εξακολουθεί να συντηρεί legacy mail servers χωρίς 24/7 monitoring και zero-trust αρχιτεκτονική, δεν αντιμετωπίζεις απλώς ψηφιακό ρίσκο: είσαι ήδη παραβιασμένος και απλώς δεν το γνωρίζεις.
Συχνές Ερωτήσεις για την υπόθεση Zhang Yu
Ποιος είναι ο Zhang Yu και γιατί καταζητείται;
Είναι Κινέζος υπήκοος και φερόμενος χάκερ που κατηγορείται για υποκλοπή ερευνών COVID-19 και κυβερνοεπιθέσεις HAFNIUM για λογαριασμό των μυστικών υπηρεσιών της Σανγκάης.
Πόση αμοιβή δίνει η κυβέρνηση των ΗΠΑ για τον εντοπισμό του;
Το πρόγραμμα Rewards for Justice προσφέρει έως 10 εκατομμύρια δολάρια, με δυνατότητα πληρωμής σε κρυπτονομίσματα και παροχή προστασίας/μετεγκατάστασης.
Ποια ευπάθεια χρησιμοποιήθηκε για την υποκλοπή των δεδομένων;
Χρησιμοποιήθηκαν zero-day ευπάθειες σε διακομιστές Microsoft Exchange (γνωστές ως ProxyLogon), επιτρέποντας την εγκατάσταση κακόβουλων web shells.
Συνελήφθησαν οι συνεργάτες του;
Ναι, ο συνεργάτης του Xu Zewei συνελήφθη στο Μιλάνο το 2025, εκδόθηκε στις ΗΠΑ τον Απρίλιο του 2026 και αντιμετωπίζει κατηγορίες σε ομοσπονδιακό δικαστήριο.
Κινδυνεύουν απλοί χρήστες από τέτοιες επιθέσεις;
Αν και ο αρχικός στόχος ήταν ερευνητικά κέντρα, οι ανοιχτές κερκόπορτες αξιοποιήθηκαν στη συνέχεια από εγκληματικές ομάδες για μαζικές επιθέσεις ransomware σε χιλιάδες οργανισμούς.