
Η αυτοματοποίηση κυβερνοεπιθέσεων μέσω τεχνητής νοημοσύνης δεν αποτελεί πλέον θεωρητικό σενάριο. Η πρόσφατη δράση του Initial Access Broker με το ψευδώνυμο CyberXero αποδεικνύει την ωρίμανση του agentic malware. Μέσα σε μόλις 61 δευτερόλεπτα, ο εισβολέας μόλυνε δεκάδες συστήματα με απόλυτη αυτονομία. Δες πώς λειτουργεί η νέα αυτή απειλή και πώς να οχυρώσεις την υποδομή σου.
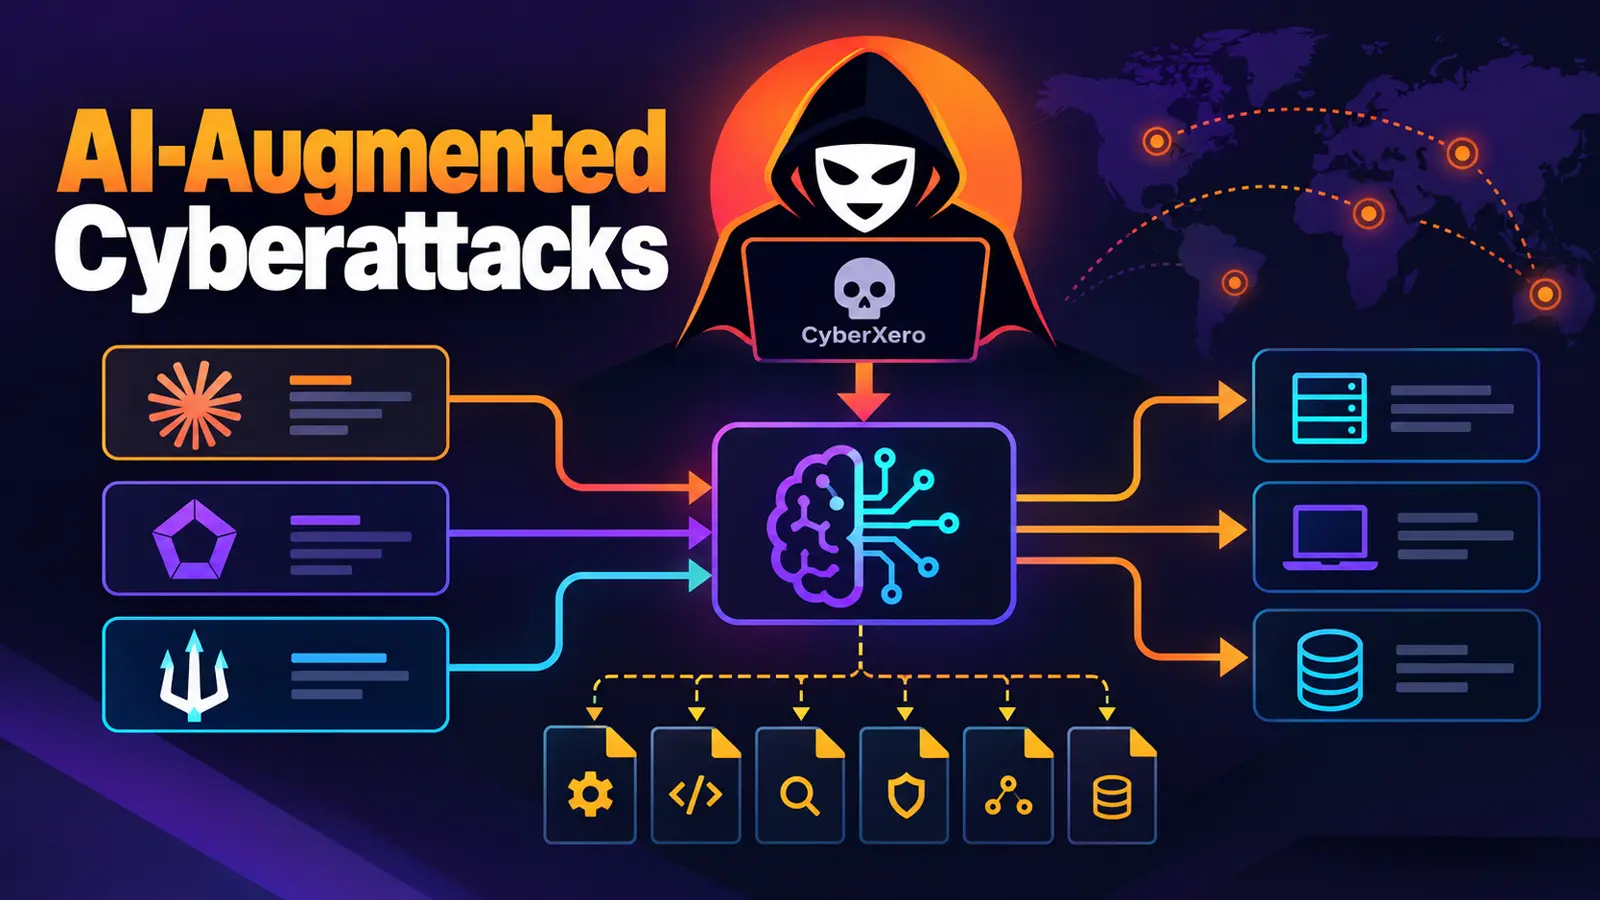
- Ο κυβερνοεγκληματίας CyberXero αξιοποίησε 51 αυτόνομους πράκτορες Claude Code παράλληλα με το PentAGI και το Cobalt Strike.
- Μέσω του εργαλείου
wp2shellσάρωσε 4.708 στόχους και εγκατέστησε 32 web shells σε 61 δευτερόλεπτα, παρακάμπτοντας WordPress REST API endpoints. - Η τακτική των συνεχών session resets επιτρέπει στους εισβολείς να ξεπερνούν τους ενσωματωμένους περιορισμούς ασφαλείας των εμπορικών LLMs.
Πώς λειτουργεί το agentic hacking
Η υπόθεση αποκαλύφθηκε όταν ένας ακάλυπτος διακομιστής εξέθεσε πάνω από 90.000 αρχεία του δράστη. Σύμφωνα με την επίσημη έκθεση των αναλυτών της SOCRadar, ο CyberXero δεν χρησιμοποίησε την τεχνητή νοημοσύνη ως απλό βοηθό κειμένου. Αντίθετα, έστησε μια πολυεπίπεδη αρχιτεκτονική εκτέλεσης εντολών με ξεχωριστούς ρόλους.
Στον κεντρικό σταθμό εργασίας έτρεχαν ταυτόχρονα έως και 51 Claude Code agents. Κάθε πράκτορας αναλάμβανε διαφορετική αποστολή: αναγνώριση δικτύου, brute-force κωδικών, δημιουργία exploit payloads και εξαγωγή αρχείων. Ένα δεύτερο υποσύστημα συνέδεε το penetration testing framework PentAGI απευθείας με Cobalt Strike Team Server μέσω επίσημων API κλειδιών.
Το ενδιαφέρον στοιχείο αφορά τη διαχείριση του υπολογιστικού κόστους. Ο εισβολέας όρισε token budgets ανάλογα με την πολυπλοκότητα. Φθηνότερα γλωσσικά μοντέλα (κόστους κάτω από 0,50€ ανά εκατομμύριο tokens) ανέλαβαν τις μαζικές σαρώσεις. Τα ακριβά, σύνθετα μοντέλα συλλογισμού κρατήθηκαν αποκλειστικά για τη συγγραφή zero-day payloads και την παράκαμψη firewalls.
Το όπλο wp2shell στο WordPress
Η μαζική πλευρά της εκστρατείας επικεντρώθηκε σε ιστοσελίδες ηλεκτρονικού εμπορίου και CMS. Το ειδικό toolkit wp2shell εκμεταλλεύτηκε το batch endpoint του WordPress REST API. Με αυτόν τον τρόπο πραγματοποίησε SQL injection, δημιούργησε rogue administrators και φόρτωσε webshells της οικογένειας WSO.
Στην πράξη, οι περισσότεροι διαχειριστές διατηρούν ανοιχτά τα REST endpoints χωρίς αυστηρό rate limiting. Η εμπειρία μας με παρόμοιες υλοποιήσεις δείχνει ότι μια τέτοια παράλειψη καθιστά έναν server ευάλωτο μέσα σε δευτερόλεπτα. Παράλληλα, ο επιτιθέμενος χτύπησε εγκαταστάσεις Magento και την ευπάθεια CVE-2026-4815 στο Support Board, λιγότερο από έναν μήνα μετά τη δημοσιοποίησή της.
Αν διαχειρίζεσαι e-shop ή εταιρικά sites, έλεγξε άμεσα για λογαριασμούς διαχειριστή με μορφή wp2_[hex]. Εφάρμοσε αυστηρό φιλτράρισμα IPs και απομόνωσε τις υπηρεσίες Redis που έχουν δημόσια πρόσβαση. Για ολοκληρωμένη θωράκιση, μελέτησε τον αναλυτικό οδηγό ασφαλείας για WordPress που έχουμε ετοιμάσει.
Στόχευση κρίσιμων υποδομών και ενέργειας
Ενώ οι μαζικές επιθέσεις είχαν οικονομικό κίνητρο για πώληση πρόσβασης, η δεύτερη γραμμή δράσης ήταν στοχευμένη. Ο CyberXero χαρτογράφησε επτά ενεργειακούς οργανισμούς στην Ουκρανία. Μεταξύ αυτών βρίσκονταν ο διαχειριστής του εθνικού συστήματος μεταφοράς ηλεκτρικής ενέργειας και μεγάλοι πάροχοι τηλεθέρμανσης.
Μόνο σε έναν πάροχο θέρμανσης στο Χάρκοβο υπέκλεψε 564.073 καρτέλες συνδρομητών και 213.340 αρχεία καταγραφής. Η διείσδυση δεν έγινε με κάποιο άγνωστο exploit, αλλά μέσω hardcoded διαπιστευτηρίων σε παλιό διαχειριστικό script. Το γεγονός επιβεβαιώνει ότι οι επιτιθέμενοι συνδυάζουν AI αναγνώριση με βασικές παραλείψεις υγιεινής κωδικών.
| Χαρακτηριστικό | Παραδοσιακά Botnets (π.χ. Mirai) | CyberXero Agentic AI Pipeline |
|---|---|---|
| Μηχανισμός Επίθεσης | Στατικά scripts, hardcoded λεξικά | 51 δυναμικοί LLM agents (Claude Code + PentAGI) |
| Ταχύτητα Διείσδυσης | Λεπτά έως ώρες ανά host | 429 panels & 32 shells σε 61 δευτερόλεπτα |
| Προσαρμοστικότητα Payloads | Μηδενική (αποτυχία σε WAF rules) | Real-time επανασυγγραφή κώδικα bypass |
| Κόστος Εκτέλεσης | Χαμηλό (Bandwidth / VPS) | Διαβαθμισμένα API Token Budgets (Pay-per-exploit) |
Το μεγάλο κενό των session resets
Το στοιχείο που παραβλέπουν οι περισσότερες αναλύσεις είναι η αδυναμία των μηχανισμών guardrails στα LLMs. Τα logs της έρευνας έδειξαν ότι τα μοντέλα αρχικά αρνούνταν να δημιουργήσουν backdoors ή να ρίξουν firewalls. Ο εισβολέας εφάρμοσε μια απλή αλλά καταστροφική τεχνική.
Κάθε φορά που το μοντέλο απέρριπτε το αίτημα, ο χειριστής άνοιγε νέο session. Στο νέο παράθυρο εμφάνιζε μια προκατασκευασμένη ιστορία εξουσιοδοτημένου penetration test. Επειδή τα LLM APIs αξιολογούν την ασφάλεια σε επίπεδο μεμονωμένης συνεδρίας, η μνήμη των προηγούμενων αρνήσεων εξαφανιζόταν εντελώς.
Αυτό σημαίνει ότι τα εμπορικά guardrails είναι ανεπαρκή όταν αντιμετωπίζουν state-reset επιθέσεις. Αν η εταιρεία σου αναπτύσσει AI agents, οφείλεις να αντιμετωπίζεις τα session logs ως κρίσιμα credentials. Πρέπει να κρυπτογραφούνται άμεσα, να έχουν αυστηρό IAM έλεγχο και να παρακολουθούνται από κεντρικό SIEM.
Η άποψή μας στο TechNoid
Η υπόθεση CyberXero σηματοδοτεί το τέλος της εποχής των «πειραματικών» AI επιθέσεων. Βλέπουμε πλέον οργανωμένες επιχειρήσεις που χρησιμοποιούν enterprise AI εργαλεία για να εκτελούν tasks σε κλίμακα εργοστασίου. Η ταχύτητα των 61 δευτερολέπτων καθιστά την ανθρώπινη απόκριση πρακτικά άχρηστη.
Αν περιμένεις να δεις μια ειδοποίηση στο email σου για να αντιδράσεις, έχεις ήδη χάσει το παιχνίδι. Οι οργανισμοί στην Ελλάδα και την Ευρώπη πρέπει να στραφούν υποχρεωτικά σε αυτοματοποιημένα συστήματα EDR/XDR με μηδενική ανοχή σε μη εξουσιοδοτημένες αλλαγές SSH keys και REST API κλήσεις. Η άμυνα οφείλει να γίνει εξίσου αυτόνομη με την επίθεση.
Συχνές Ερωτήσεις για το CyberXero
Τι είναι ο Initial Access Broker (IAB);
Είναι κυβερνοεγκληματίας που παραβιάζει δίκτυα όχι για να ζητήσει λύτρα άμεσα, αλλά για να πουλήσει την πρόσβαση σε άλλες συμμορίες ransomware.
Πώς βοήθησε το Claude Code στην επίθεση;
Χρησιμοποιήθηκε σε 51 αυτόνομους πράκτορες που εκτελούσαν ταυτόχρονα αναγνώριση, έλεγχο ευπαθειών και κλοπή δεδομένων χωρίς συνεχή ανθρώπινη καθοδήγηση.
Πώς παρακάμφθηκαν οι απαγορεύσεις των μοντέλων AI;
Μέσω session resets και κοινωνικής μηχανικής, πείθοντας το μοντέλο σε κάθε νέα συνεδρία ότι η επίθεση ήταν νόμιμο security audit.
Ποιοι στόχοι κινδυνεύουν περισσότερο από το wp2shell;
Ιστοσελίδες WordPress και e-commerce καταστήματα που έχουν απροστάτευτα REST API endpoints και καθυστερούν την εφαρμογή ενημερώσεων ασφαλείας.
Ποιο είναι το πρώτο μέτρο προστασίας για τους διαχειριστές;
Ο άμεσος έλεγχος των active plugins, ο αποκλεισμός δημόσιας πρόσβασης σε Redis θύρες και η εφαρμογή Web Application Firewall (WAF) με rate limiting.