
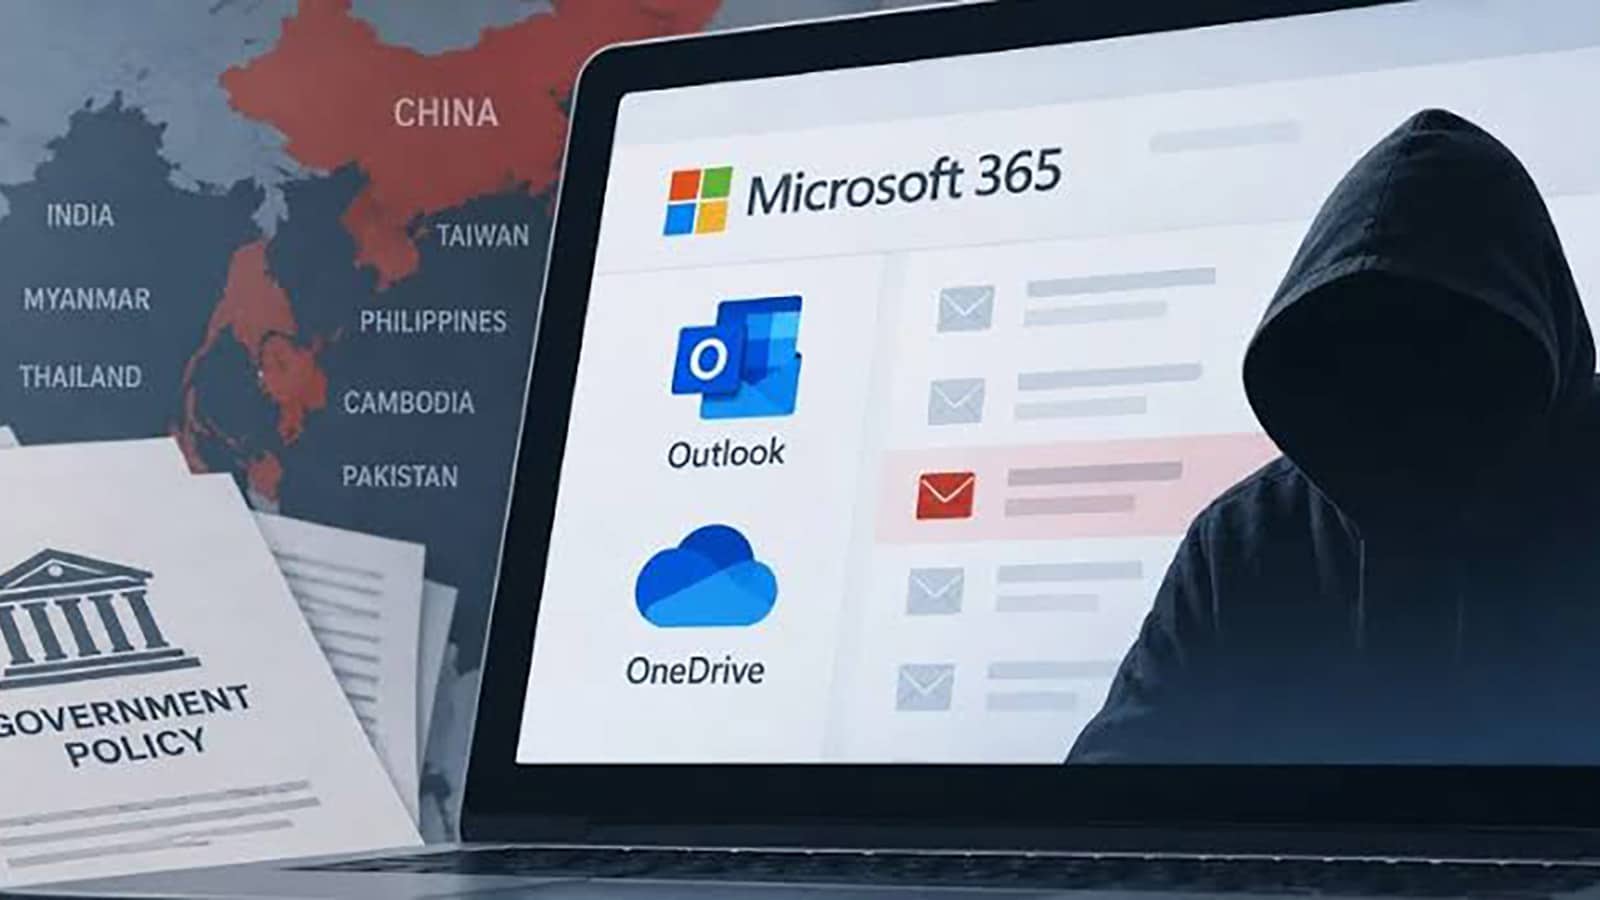
Κινέζοι κυβερνοκατάσκοποι αξιοποιούν το όνομα της Anthropic για να παραβιάσουν κορυφαία αμερικανικά think tanks. Η κρατική ομάδα χάκερ TA419 εξαπολύει στοχευμένες επιθέσεις spear-phishing σε ειδικούς τεχνητής νοημοσύνης. Στόχος τους δεν είναι τα λύτρα, αλλά η υποκλοπή κρατικών μυστικών και η πρόσβαση σε υποδομές cloud. Η υπόθεση αποκαλύπτει πώς η γεωπολιτική μάχη της AI μεταφέρεται ευθέως στα εισερχόμενα των ερευνητών.
- Η κινεζική ομάδα TA419 υποδύεται στελέχη της Anthropic και πρώην κυβερνητικούς αξιωματούχους των ΗΠΑ για να παγιδεύσει αναλυτές τεχνολογικής πολιτικής.
- Οι επιτιθέμενοι χτίζουν πρώτα προσωπική επαφή μέσω πολλαπλών emails προτού στείλουν κακόβουλο έγγραφο για υποκλοπή cloud διαπιστευτηρίων.
- Η άμυνα απέναντι σε τέτοιες πολυεπίπεδες επιθέσεις απαιτεί υιοθέτηση FIDO2 hardware κλειδιών και αυστηρή αρχιτεκτονική Zero Trust.
Πώς λειτουργεί το conversational phishing
Οι μαζικές καμπάνιες spam ανήκουν στο παρελθόν για τους κρατικούς χάκερ. Η ομάδα TA419 χρησιμοποιεί την τακτική του Conversational Spear-Phishing. Δεν σου στέλνουν κακόβουλο σύνδεσμο με το πρώτο μήνυμα.
Αντίθετα, ανοίγουν συζήτηση με εξαιρετικά στοχευμένα θέματα. Προσκαλούν τον στόχο σε υποτιθέμενες επιτροπές χάραξης πολιτικής AI ή ζητούν γνωμοδοτήσεις για εκθέσεις της αμερικανικής Γερουσίας. Όταν το υποψήφιο θύμα απαντήσει και καλλιεργηθεί ένα κλίμα εμπιστοσύνης, τότε αποστέλλεται το κακόβουλο αρχείο.
Το payload περιλαμβάνει συνήθως έγγραφα Office ή PDF με μακροεντολές και κρυμμένα exploits. Σκοπός είναι να υποκλαπούν authentication tokens και session cookies, παρακάμπτοντας έτσι τον κλασικό έλεγχο ταυτότητας δύο παραγόντων.
| Χαρακτηριστικό | Κλασικό Phishing | Conversational Spear-Phishing (TA419) |
|---|---|---|
| Πρώτη Επαφή | Άμεση αποστολή link ή malware | Ανταλλαγή αθώων μηνυμάτων χωρίς payload |
| Επιλογή Στόχου | Μαζική (χιλιάδες χρήστες) | Εξαιρετικά επιλεκτική (ερευνητές, think tanks) |
| Πλαστοπροσωπία | Τράπεζες, ταχυδρομεία, courier | Υπαρκτά στελέχη AI και πρώην αξιωματούχοι |
| Τελικός Στόχος | Κλοπή πιστωτικών καρτών/κωδικών | Υποκλοπή cloud tokens & κρατικών αρχείων |
Στόχευση με δόλωμα το Claude
Η ομάδα επέλεξε συνειδητά το κύρος της startup πίσω από το μοντέλο Claude. Σε επιβεβαιωμένο περιστατικό, οι εισβολείς προσποιήθηκαν κορυφαίο στέλεχος της εταιρείας, στέλνοντας email με θέμα «Request for Feedback on Military Integration of Claude».
Όταν ένας αναλυτής λαμβάνει μήνυμα για τη στρατιωτική αξιοποίηση του Claude, το επαγγελματικό δέλεαρ είναι τεράστιο. Η ανάγκη των αναλυτών να παρακολουθούν τις ραγδαίες εξελίξεις γύρω από την επιχειρηματική υιοθέτηση του Claude AI τους καθιστά ευάλωτους σε τέτοια τεχνάσματα.
Παράλληλα, οι επιτιθέμενοι πλαστογράφησαν την ταυτότητα της Lynne Edwards Parker, πρώην στελέχους του Λευκού Οίκου επί προεδρίας Biden. Η εκμετάλλευση γνωριμιών δεκαετιών μέσα από παραποιημένες διευθύνσεις αποδεικνύει το βάθος της προετοιμασίας των δραστών.
Κινεζική κατασκοπεία και ομάδα TA419
Σύμφωνα με επίσημα στοιχεία που δημοσίευσε η εταιρεία κυβερνοασφάλειας Proofpoint, η ομάδα TA419 (γνωστή και ως Mustang Panda) συνδέεται άμεσα με το Πεκίνο. Ο ερευνητής Mark Kelly δήλωσε στο ειδησεογραφικό δίκτυο CNN ότι οι στοχεύσεις της ομάδας ευθυγραμμίζονται διαχρονικά με τα στρατηγικά συμφέροντα της Κίνας.
Η Κίνα προσπαθεί να γεφυρώσει το τεχνολογικό χάσμα στα προηγμένα θεμελιώδη μοντέλα και στα AI microchips. Όταν οι εμπορικοί περιορισμοί των ΗΠΑ δυσκολεύουν την πρόσβαση σε hardware, η κατασκοπεία πληροφοριών γίνεται το κύριο εργαλείο συλλογής στρατηγικής πληροφόρησης.
Τα think tanks παράγουν τα προσχέδια των νομοσχεδίων για τις κυρώσεις και τις εξαγωγές τεχνολογίας. Αποκτώντας πρόσβαση στα draft έγγραφα αυτών των οργανισμών, το Πεκίνο γνωρίζει εκ των προτέρων τις επερχόμενες αμερικανικές κινήσεις.
Θωράκιση λογαριασμών και Zero Trust
Στην πράξη, ακόμη και τα πιο εκπαιδευμένα στελέχη μπορούν να ξεγελαστούν από ένα καλοστημένο email. Γι’ αυτό η άμυνα δεν μπορεί να βασίζεται αποκλειστικά στην ανθρώπινη κρίση, αλλά απαιτεί σύγχρονα μέτρα για την ασφάλεια εταιρικών δεδομένων.
Οι παραδοσιακοί κωδικοί και τα SMS 2FA δεν αρκούν απέναντι σε επιθέσεις Adversary-in-the-Middle (AiTM). Οι χάκερ υποκλέπτουν απευθείας τα session cookies από τον περιηγητή, παρακάμπτοντας εντελώς τη διαδικασία ταυτοποίησης.
Η μόνη αξιόπιστη ασπίδα είναι η χρήση hardware tokens βασισμένων στο πρωτόκολλο FIDO2 (όπως τα YubiKeys) και η επιβολή πολιτικών Conditional Access. Αν ένα session επιχειρήσει σύνδεση από άγνωστη IP ή ασυνήθιστο προφίλ συσκευής, το token πρέπει να ακυρώνεται άμεσα από το cloud περιβάλλον (Microsoft Entra ID ή Google Workspace).
Η άποψή μας στο TechNoid
Η υπόθεση της TA419 καταρρίπτει τον μύθο ότι οι σοβαρές κυβερνοεπιθέσεις απαιτούν εξωγήινα zero-day exploits. Το μεγαλύτερο κενό ασφαλείας παραμένει η ανθρώπινη ματαιοδοξία και η ανάγκη επαγγελματικής δικτύωσης.
Θεωρούμε απαράδεκτο το γεγονός ότι οργανισμοί που συνδιαμορφώνουν την παγκόσμια πολιτική AI εξακολουθούν να διακινούν ευαίσθητα αρχεία μέσω απλών email συνημμένων. Η επαλήθευση ενός αποστολέα μέσω εναλλακτικού, κρυπτογραφημένου καναλιού (out-of-band verification) οφείλει να γίνει βασικός κανόνας.
Όσο ο τεχνολογικός ψυχρός πόλεμος κλιμακώνεται, η υπογραφή ενός γνωστού ερευνητή δεν εγγυάται τίποτα. Αντιμετώπισε κάθε απρόσμενη πρόσκληση για AI συνεργασία με την ίδια καχυποψία που αντιμετωπίζεις ένα μήνυμα για δήθεν τραπεζικό μπλοκάρισμα.
Συχνές Ερωτήσεις για την TA419
Ποια είναι η ομάδα χάκερ TA419;
Είναι μια ομάδα κυβερνοκατασκοπείας συνδεδεμένη με την κινεζική κυβέρνηση, γνωστή στους ερευνητές ασφαλείας και με την ονομασία Mustang Panda.
Γιατί οι χάκερ στοχεύουν αναλυτές πολιτικής AI;
Στοχεύουν στην υποκλοπή προσχεδίων νομοθεσίας, στρατηγικών αναλύσεων και εσωτερικών συζητήσεων για κυρώσεις πριν αυτά δημοσιευτούν επίσημα.
Πώς μπορώ να καταλάβω αν ένα μήνυμα προέρχεται από την πραγματική Anthropic;
Ελέγχεις πάντα τον τομέα (domain) του αποστολέα, τα cryptographic headers (SPF, DKIM, DMARC) και επιβεβαιώνεις την επαφή μέσω ανεξάρτητου καναλιού.
Προστατεύει ο έλεγχος ταυτότητας δύο παραγόντων (2FA) από τέτοιες επιθέσεις;
Ο απλός έλεγχος μέσω SMS ή εφαρμογών push δεν αρκεί έναντι υποκλοπής session cookies, εκτός αν χρησιμοποιούνται hardware κλειδιά FIDO2.
Τι είναι το Conversational Spear-Phishing;
Είναι τεχνική όπου οι επιτιθέμενοι στέλνουν πρώτα αθώα μηνύματα για να δημιουργήσουν σχέση εμπιστοσύνης πριν αποστείλουν το μολυσμένο αρχείο.